SC午後の記述式でVPNが出てくると、つい「暗号化されているから安全」と書きたくなります。しかし設問が聞いているのは暗号方式の強さではありません。どの方式を選び、どの経路を通し、誰を、何を根拠に通すのかという設計判断です。プロトコルの中身を完璧に暗記していても、この判断の言語化ができないと点になりません。
シリーズ第3弾となる今回は、令和7年度 秋期(2025年10月)SC午後 問3のテーマの一つであるリモートワーク環境の導入とVPNサービスの導入方法を取り上げます。IPAの出題趣旨でも、リモートワーク環境の導入を題材にIT環境のセキュリティ対策とVPNサービスの導入方法を問う意図が示されています。第1弾のSaaSで起きる格納型XSSとファイルアップロードの検証不備、第2弾の暗号技術による機密性・完全性の担保と同様に、IPAの問題文はいっさい使わず、テーマだけを借りた架空事例で設問・回答例・採点ポイントまでを解説します。
なおSC試験は2026年度からCBT方式へ移行し、これまでの「午後試験」は科目Bという名称に変わります。本記事で扱う読み解き方と書き方は、名称が変わってもそのまま通用します。
正直に書くと、私自身がいまも会社のVPNクライアントに振り回されています。気づくと接続が切れていて、リモート会議の途中で社内システムだけ見られなくなる。VPNは「つながっていること」が前提の仕組みなので、可用性が落ちた瞬間に業務が止まります。午後問題がVPNの選定を題材にするのは、まさにこのセキュリティと可用性のトレードオフが現場そのものだからです。
この記事で学べることは次のとおりです。
- 自社運用のVPN装置とSaaS型VPNサービスの比較軸(運用負荷・可用性・脆弱性対応・拡張性)を記述でどう書き分けるか
- SaaS型VPNの固定グローバルIPアドレスが、なぜアクセス制限の要になるのか
- スプリットトンネルとフルトンネルの判断を、帯域とログ統制の両面から説明する方法
- 多要素認証の方式選定で、SMSワンタイムパスワードが減点対象になる理由
- 接続元端末のOSバージョン判定(ポスチャチェック)と、その結果をログに残す意味
- VPN接続後の社内ネットワークをどう守るかという、ゼロトラストへの接続点
IPsecとSSL-VPNのプロトコルそのものの違いをまだ固めたい方は、先にIPsec VPNとSSL-VPNの違いを完全解説を読んでから戻ってくると、以下の選定理由がすんなり頭に入ります。
事例シナリオ:精密部品商社T社のリモートワーク基盤刷新
まずは架空のT社を舞台にしたシナリオを読んでください。設問はこの事例の中から出します。実際の午後問題と同じく、「何が足りていないのか」を探しながら読み進めてください。
なお、本記事に登場する企業名・サービス名・IPアドレスはすべて架空値です。IPアドレスはRFC 5737のドキュメント用アドレスで表記します。
T社の現状
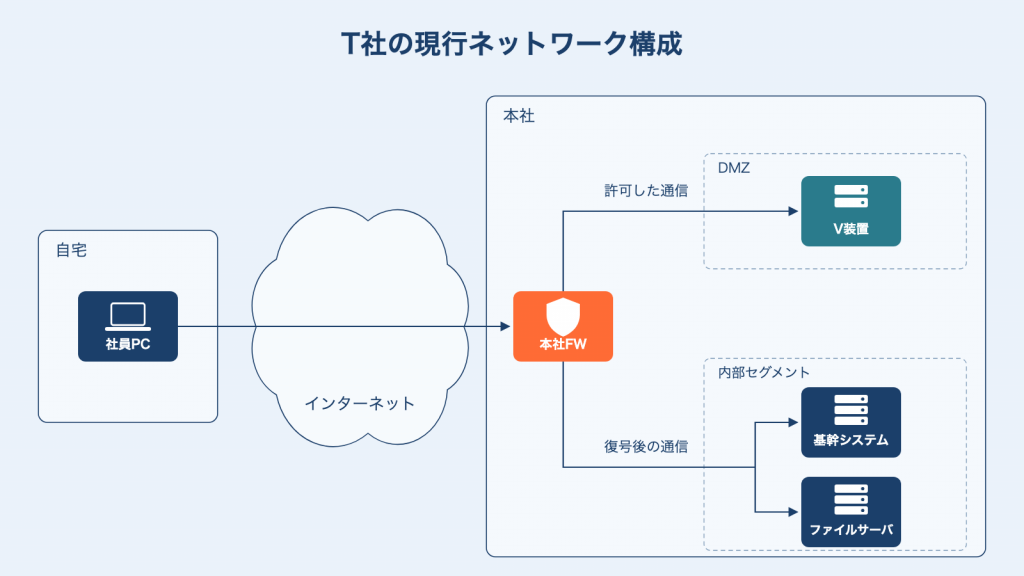
T社は精密部品を扱う商社で、従業員は約450名です。本社のサーバ室に基幹システムとファイルサーバを置き、2か所の営業所とは拠点間IPsec VPNで接続しています。インターネット接続は本社に集約され、境界にはステートフルパケットインスペクション型のファイアウォール(以下、本社FW)が設置されています。本社FWには併設のプロキシサーバがあり、社内から外部へのWeb通信はすべてこのプロキシを経由させ、URLフィルタリングと通信ログの取得を行っています。
リモートアクセスには、5年前に本社DMZへ設置した自社運用のSSL-VPN装置(以下、V装置)を使っています。社員は会社貸与のノートPCにVPNクライアントを入れ、IDとパスワードでV装置に接続します。
顕在化していた課題
情報システム部(担当4名)は、次の課題を抱えていました。
- 同時接続数の上限:V装置のライセンスは同時100接続まで。全社リモートワークの方針が出て、朝の時間帯に接続できない社員が出るようになった
- 脆弱性対応の遅延:V装置のリモートコード実行の脆弱性が公表されたとき、修正プログラムの適用に全社停止を伴う作業が必要で、適用まで9日かかった
- 認証とアカウント管理が弱い:認証はIDとパスワードのみで第2要素がなく、さらに退職者のアカウント無効化が人事からの連絡待ちのため、最大で数週間の遅延が発生していた
- ログが装置内に閉じている:接続元IPアドレスと接続時刻は記録されるが、保存期間は30日で、社内の他のログと突き合わせる仕組みがない
特に2つ目は深刻でした。VPN装置は社内を守る装置であると同時に、インターネットへ直接公開されている装置でもあります。パッチが当たるまでの9日間、T社は攻撃者から見て格好の入口を晒し続けていたことになります。
検討した3つの方式
情報システム部は、次の3案を比較しました。
案1:V装置の増強上位モデルへ更改してライセンスを増やす。既存の運用手順をそのまま使えるが、装置の運用と脆弱性対応の責任はT社に残る。
案2:SaaS型VPNサービス(以下、Rサービス)の採用事業者が運用するクラウド上のVPNゲートウェイに社員が接続し、そこから本社FWを経由して社内へ入る。ゲートウェイの運用と修正プログラムの適用は事業者が行う。契約したテナントには固定のグローバルIPアドレス(203.0.113.10)が払い出される。接続ユーザの登録や接続ポリシーの変更は、インターネット上に公開されたRサービスの管理コンソールから行う。同様に、SSO基盤の管理画面もインターネット上に公開されている。
案3:業務アプリケーションごとのリバースプロキシ公開社内システムをアプリケーション単位で公開し、VPNそのものを廃止する。安全性は高いが、対象システムが12あり、移行期間と改修費が見合わなかった。
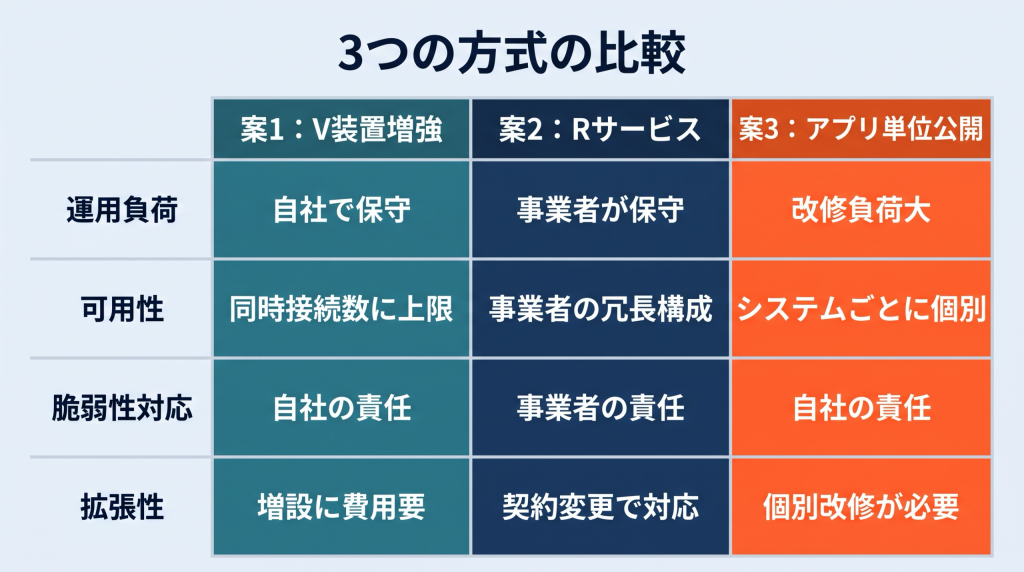
T社は案2を採用し、案3は次年度以降の段階的な移行目標として位置づけました。
Rサービス導入後の構成と設計上の論点
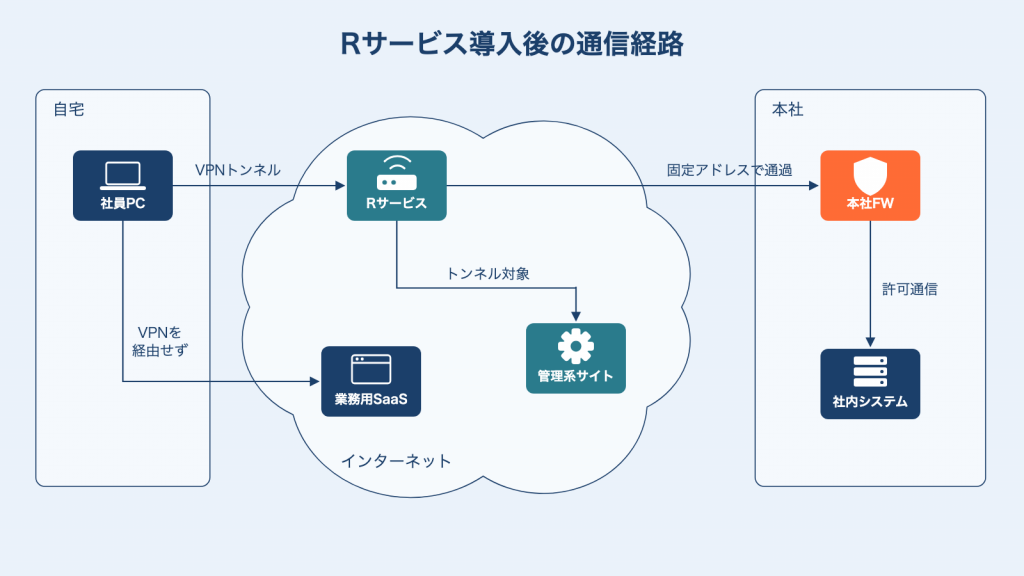
導入後の通信経路は次のようになります。社員PCのクライアントソフトがRサービスのゲートウェイへ接続し、社内向けの通信だけがRサービスから本社FWへ転送されます。本社FWでは、社内向けの受信を203.0.113.10からのみ許可する規則に変更しました。
設計の過程で、次の論点が議論になりました。
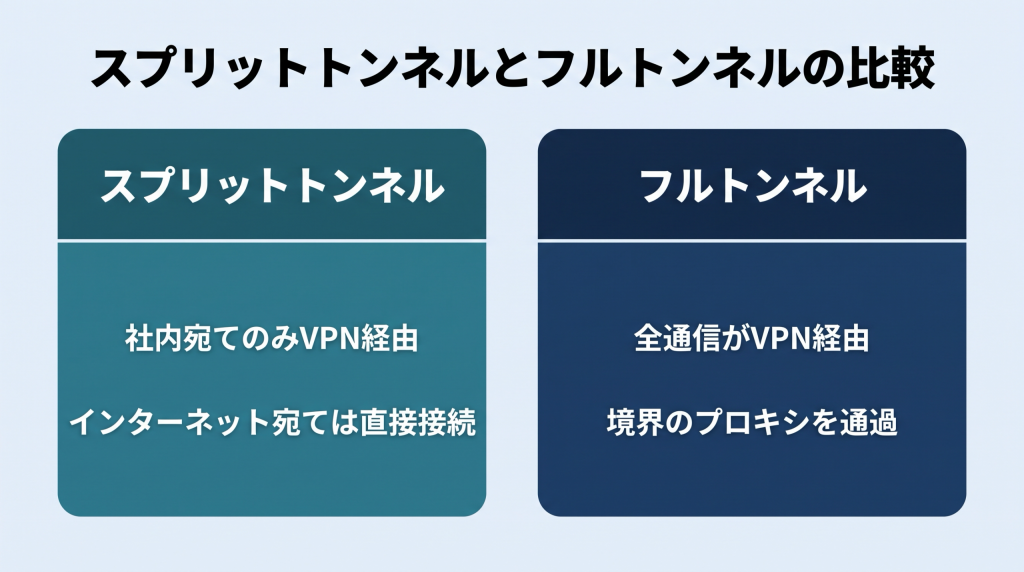
トンネルの範囲:当初はすべての通信をRサービス経由にする案(フルトンネル)で検討していました。この案では、インターネット宛ての通信もRサービスから本社FWとプロキシサーバへ転送し、従来どおり本社の出口から外部へ出す設計を想定していました。しかし、グループウェアと経費精算がクラウドサービスであり、動画会議の帯域も大きいため、社内システム宛てをトンネルに乗せるスプリットトンネルに変更しました。ただし例外として、Rサービスの管理コンソールとSSO基盤の管理画面という管理系サイト宛ての通信はトンネルの対象に含める設定としました。これらの通信もRサービスの固定グローバルIPアドレスから出ていくことになります。
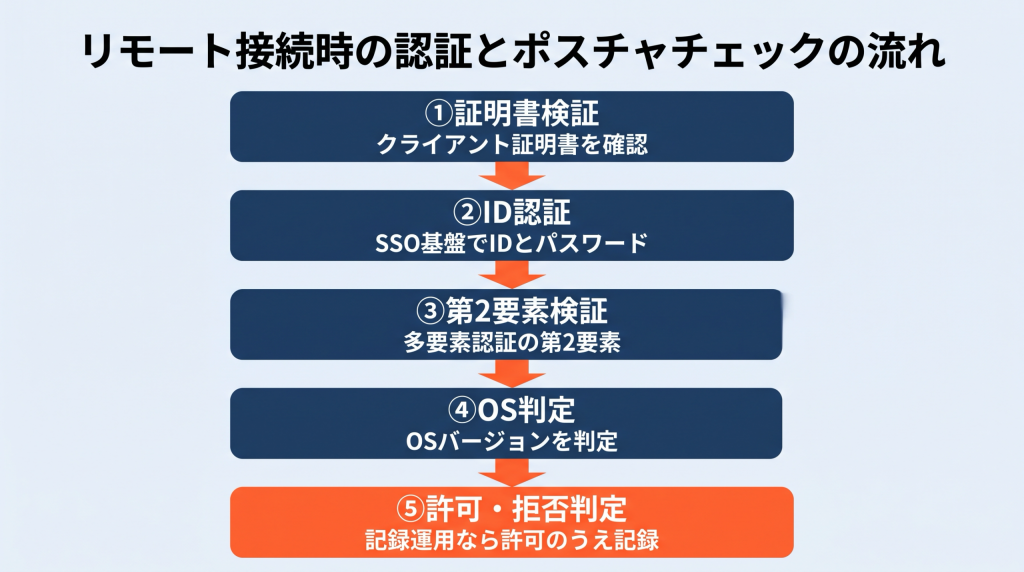
認証方式:既存のSSO基盤(以下、Sサービス)とSAMLで連携し、人事システムのアカウント停止がSサービスへ即日反映される仕組みにしました。多要素認証の第2要素としては、SMSワンタイムパスワード、認証アプリのTOTP、FIDO2準拠のセキュリティキーが候補に挙がりました。
端末の限定:会社貸与のノートPCにのみクライアント証明書を配布し、証明書を持たない端末からは接続できない設計としました。
接続元端末の状態確認:RサービスにはOSのバージョンを判定し、基準を満たさない端末の接続を拒否する機能と、接続元端末のOSバージョンをログに記録する機能があります。情報システム部は、当初は拒否を有効にせず記録のみとする運用を検討しました。
導入後に起きたこと
導入から3か月後、営業部のAさんのPCから深夜帯に大量の社内ファイルサーバアクセスが発生しました。調査の結果、Aさんは自宅の据置PCにも同じアカウントで接続していたことが判明します。この据置PCはOSのサポートが終了したバージョンで、マルウェアに感染していました。クライアント証明書は、Aさんが自分で貸与PCからエクスポートして据置PCへ取り込んでいました。
さらに、社内へ入ったあとの通信は本社FWを通過済みであり、ファイルサーバまでの経路には追加の認証も通信制御もありませんでした。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
設問
事例を踏まえて、次の設問に記述で答えてください。実際の午後問題と同じように、字数と要点の絞り込みを意識してください。
設問1
T社がV装置の増強(案1)ではなくRサービス(案2)を採用した理由のうち、セキュリティ上の理由を、事例中の課題に基づいて50字以内で述べてください。
設問2
Rサービスのテナントに固定のグローバルIPアドレスが払い出されることで、T社が実現できたアクセス制限を2つ挙げ、それぞれ何を防げるかとあわせて述べてください。
設問3
(1) T社はフルトンネルではなくスプリットトンネルを採用しました。この選択によって失われる統制を1つ挙げ、その内容を述べてください。
(2) (1)で失われる統制を、スプリットトンネルのまま補う方法を1つ挙げてください。
設問4
多要素認証の第2要素として、情報システム部はSMSワンタイムパスワードを採用しないことに決めました。その理由を60字以内で述べてください。
設問5
(1) Aさんの据置PCから社内へ接続できてしまった直接の原因を、事例中の記述に基づいて述べてください。
(2) OSバージョン判定について、記録のみとする運用ではなく接続拒否を有効にすべきである理由を述べてください。
(3) VPN接続後の社内ネットワークにおける被害拡大を抑えるために、T社が採るべき対策を2つ挙げ、助言の形式で述べてください。
回答例
設問1
解答例:VPN装置の脆弱性の修正を事業者が行うため、公表から適用までの露出期間を短縮できるから。(44字)
事例には「適用まで9日かかった」という具体的な数字が置かれています。午後問題では、こうした数値は解答に使ってほしい根拠として配置されています。「運用が楽になるから」では運用効率の話にしかならず、セキュリティ上の理由を問う設問には答えていません。攻撃者に晒される期間が短くなる、という因果まで書き切ります。
設問2
解答例:
- 本社FWの受信元制限:社内向けの通信を203.0.113.10からのみ許可することで、インターネット上の任意のホストから社内システムへ直接到達する試みを遮断できる
- 管理系サイトへのアクセス元制限:管理系サイト宛ての通信をトンネル対象に含めているため、Rサービスの管理コンソールとSSO基盤(Sサービス)の管理画面のアクセス元を同アドレスに限定でき、管理者の認証情報が漏えいしても社外の端末から管理権限を悪用されることを防げる
固定グローバルIPアドレスの価値は、「誰か」ではなく「どこから」という軸の制限を1本追加できる点にあります。認証情報が漏れても、経路の出口が限定されていれば悪用の難度が上がります。これは認証と独立した層なので、多要素認証と併記しても減点になりません。
ここで一つ注意があります。T社はスプリットトンネルを採用しているため、グループウェアや経費精算などのSaaS宛ての通信はRサービスを経由せず、社員の自宅回線のIPアドレスから出ていきます。したがって「グループウェアや経費精算のアクセス元を固定グローバルIPアドレスに限定する」という解答は、この事例では成立しません。固定IPで縛れるのは、あくまでトンネルを通る通信の出口だけです。T社が管理系サイトを制限できるのも、それらをわざわざトンネル対象に含める設定にしたからです。フルトンネルであれば業務用SaaS宛ての通信も出口が会社側の1か所に固定されるため、その出口アドレスでのアクセス元制限が成り立ちます。トンネルの範囲と、IPアドレス制限が効く範囲は必ずセットで確認してください。
設問3
(1) 解答例:社員がインターネット上のWebサイトへ直接アクセスするため、社内のプロキシを経由せず、URLフィルタリングと通信ログの取得ができなくなる。
(2) 解答例:社員PCにクラウド型セキュアWebゲートウェイ(SWG)のエージェントを導入し、全てのWeb通信をSWG経由にしてURLフィルタリングと通信ログの取得を行う。
スプリットトンネルは「帯域が節約できて便利」という文脈で語られがちですが、午後問題が突くのは必ず統制が抜ける側です。トンネルに乗らない通信は、境界にあるプロキシもFWも通りません。したがって失われるのは「見えること」と「止められること」です。補う方法は、統制の位置を本社の境界からクラウドと端末へ移す発想で書きます。なお、フィルタリングとログ取得の本体はクラウド上のSWGにあり、端末に入れるのは通信をSWGへ向けるエージェントです。端末そのものの挙動を記録して不審な動きを検知する役割はEDRが担うので、両者は代替関係ではなく補完関係にあります。
設問4
解答例:SIMの不正再発行や偽サイトへの入力誘導によって第三者が受信・中継でき、端末の所持を確実に証明できないから。(54字)
SMSワンタイムパスワードは「ないよりずっとまし」ですが、SC試験ではフィッシング耐性がない方式として整理されています。偽サイトが利用者から受け取った値を本物のサイトへそのまま転送すれば、認証は通ってしまいます。FIDO2準拠のセキュリティキーがこれに強いのは、鍵が接続先のドメインに束縛されるからです。正確には、接続先のオリジンを検証して認証器へ渡すのはブラウザなどのクライアント側の役割で、認証器はRP ID(サービスのドメイン)ごとに区別された鍵しか使いません。結果として、偽ドメインの画面では正規サイト向けの署名が生成されず、中継しても認証が通りません。この「鍵がドメインに束縛される」という一点が書ければ、方式比較の設問はほぼ落としません。
認証アプリのTOTPについても押さえておきます。TOTPはSIMの不正再発行や通信経路での傍受には強く、その意味でSMSより優れています。ただし利用者が偽サイトへ入力した値をそのまま本物のサイトへ転送されれば突破されるため、フィッシング耐性という軸ではSMSと同じく持たない側です。認証要素そのものの整理はユーザー認証の3要素と多要素認証を確認してください。
設問5
(1) 解答例:クライアント証明書が利用者によってエクスポート可能な形で配布されており、貸与PC以外の端末へ複製できたため。
証明書による端末限定は、秘密鍵が取り出せないことが前提で初めて成立します。取り出せる証明書は「持ち運べる第2のパスワード」にすぎません。実装としては、TPMやセキュアエレメントに鍵を格納し、エクスポート不可の属性を付けて配布します。証明書を使った接続認証の仕組みそのものはEAP-TLSの解説にまとめています。
(2) 解答例:記録のみでは脆弱な端末の接続を許してしまい、記録を確認して対処するまでの間に社内へ侵入される恐れがあるため。
ここは検知と防止の違いを問う定番の設問です。ログは事後にしか効きません。「ログを取っているから大丈夫」と書くと、必ず減点されます。ただし現場感覚としては、いきなり拒否を有効にすると業務が止まるため、猶予期間を設けて記録運用から始め、期限を切って拒否へ切り替えるという段階移行を添えると、実務的にも整合します。
(3) 解答例:
- 社内ネットワークを業務システムごとにセグメント分割し、VPN接続端末から到達できる範囲を必要な宛先とポートに限定すべきである
- ファイルサーバへのアクセスについて、深夜帯や短時間での大量アクセスを検知する仕組みを導入し、異常時は自動でアカウントを一時停止すべきである
助言形式では、主語(誰が)・対象(何を)・動作(どうする)を省略しないのが鉄則です。助言問題の型そのものは助言問題の定型文マスター術で体系化しています。
加点される要点
- 設問1:「運用負荷が下がる」だけでは不十分です。脆弱性の修正適用が早くなる、露出期間が短くなるという因果を必ず書きます。事例に置かれた9日という数字が根拠であることを意識してください
- 設問2:社内システムへの入口(本社FW)と管理系サイトの入口の両方に触れること。片方だけだと「2つ挙げよ」を満たしません。「IPアドレスで制限できる」と書くだけでなく、何を防げるかまで書いて初めて満点圏です。スプリットトンネルの事例では、トンネル対象に含まれていない業務用SaaSのアクセス元制限を挙げると経路の前提と矛盾するため加点されません。事例が「どの宛先をトンネルに乗せると書いているか」を先に確認してください
- 設問3:スプリットトンネルの論点は通信の可視性とフィルタリングです。「帯域が足りる/足りない」は選定理由であって、失われる統制ではありません。ここを取り違える答案が非常に多いところです
- 設問4:「第三者が受信・中継できる」という一点が分岐点です。「SMSは危険だから」とだけ書くと理由になりません。SIMの不正再発行、または中継型フィッシングのどちらか一方でも具体的に書ければ加点されます
- 設問5(1):原因を「本人が規則を守らなかったから」と人の問題にしないこと。午後問題は技術的統制の不備を答えさせます。エクスポート可能だった、という設計上の抜けを指摘します
- 設問5(2):「検知はできるが防止はできない」という対比を明示します
- 設問5(3):VPNは境界を越えさせる技術であり、越えた先の統制は別問題です。セグメント分割、宛先とポートの限定、振る舞い検知のいずれかが書けていれば方向性は正解です
頻出パターン:リモートアクセス系の事例で問われる論点
このテーマは、名称や構成を変えて繰り返し出題されます。押さえておくべき型を整理します。
1. 方式選定の理由を書かせる「なぜその方式を選んだか」は、必ず事例中の課題と一対一で対応します。事例に「同時接続数の上限」と書いてあれば拡張性、「適用まで9日」と書いてあれば脆弱性対応、「人事の連絡待ち」と書いてあればアカウント管理です。自分の知識から一般論を書くのではなく、事例の記述を拾って理由に変換するのが解法です。
2. 通信経路を変えたことで「通らなくなる装置」を問うスプリットトンネル、SaaS直結、リモートデスクトップ経由など、経路が変わると必ず何かを迂回します。ネットワーク構成図が出たら、通信が通る装置を経路ごとに指でなぞるのが確実です。この読み方はネットワーク構成図を読み解く視点と解法と午後試験ネットワーク図問題の頻出パターンで詳しく扱っています。
3. 認証方式の強度差を比較させる比較の軸を2本に分けて覚えるのが確実です。第2要素の堅牢さという軸では、第2要素なし(IDとパスワードのみ)、SMSワンタイムパスワード、認証アプリのTOTP、クライアント証明書、FIDO2の順に強くなります。一方フィッシング耐性という軸では、SMSとTOTPはどちらも耐性を持たず、段が変わるのはクライアント証明書とFIDO2からです。ただし両者で効いている仕組みは別物です。クライアント証明書は、認証の応答がそのTLSセッションそのものに結び付く(チャネル束縛)ため、攻撃者が別のセッションへ中継しても再利用できません。FIDO2は、鍵がドメイン(RP ID)に束縛される(検証者名への束縛)ため、偽ドメインでは正規サイト向けの署名が生成されません。TOTPがSMSに勝るのは、SIMの不正再発行や通信経路での傍受に強い点であって、偽サイトへの入力誘導に強いわけではありません。それぞれが何を証明しているのかを一言で言えるようにしておきます。
4. 接続元端末の状態を問うOSバージョン、修正プログラムの適用状況、マルウェア対策ソフトの稼働状況を接続条件にする考え方です。接続時点の端末の状態を検証してから通すという発想は、ゼロトラストの中心的な要素でもあります。
5. 接続後の横展開を問うVPNで社内に入った後の話です。認証を1回通れば社内が素通りになる構造そのものが問われます。ここはゼロトラストアーキテクチャとNIST SP800-207の7原則の考え方が直接効いてきます。
6. ログの取得内容と保存期間を問う接続元IPアドレス、利用者ID、接続開始・終了時刻、転送量、端末のOSバージョン。事例に「保存期間は30日」と書かれていたら、それは短すぎることを指摘させる伏線です。侵入から発覚までの期間は数か月に及ぶことがあり、30日では追跡できません。ログの読み解き方はログ分析でサイバー攻撃の痕跡を追う実践アプローチにまとめています。
まとめ:VPNの設問は「つなぐ技術」ではなく「通す条件」を聞いている
今回の事例を通して見えてくるのは、リモートアクセスの設計とは通信を暗号化する作業ではなく、通す条件を決める作業だという事実です。誰を通すか(認証)、どの端末を通すか(証明書とポスチャチェック)、どこから通すか(固定グローバルIPアドレス)、どこまで通すか(セグメント分割)、そして通した記録をどれだけ残すか(ログ)。設問はこの5つのどこかを必ず突いてきます。
私がインフラエンジニアだった1999年から2005年ごろは、ファイアウォールさえあれば社内は守られると本気で信じていました。境界の内側は安全地帯という前提です。その前提はリモートワークの普及で完全に崩れました。いまや社内ネットワークの端末は自宅のリビングにあり、同じ回線に家族の端末がぶら下がっています。VPNはその現実に対する橋渡しであって、橋を架けたこと自体は何も保証しません。
次に午後問題でVPNの事例に出会ったら、構成図を見ながら5つの条件を一つずつ確認してみてください。事例中に書かれていない条件があれば、それが設問の答えです。
シリーズの第1弾・第2弾もあわせてどうぞ。
※本記事の事例はIPAの過去問題本文とは無関係のオリジナルです。実際の問題文と解答例はIPA公式サイトで公開されています。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

