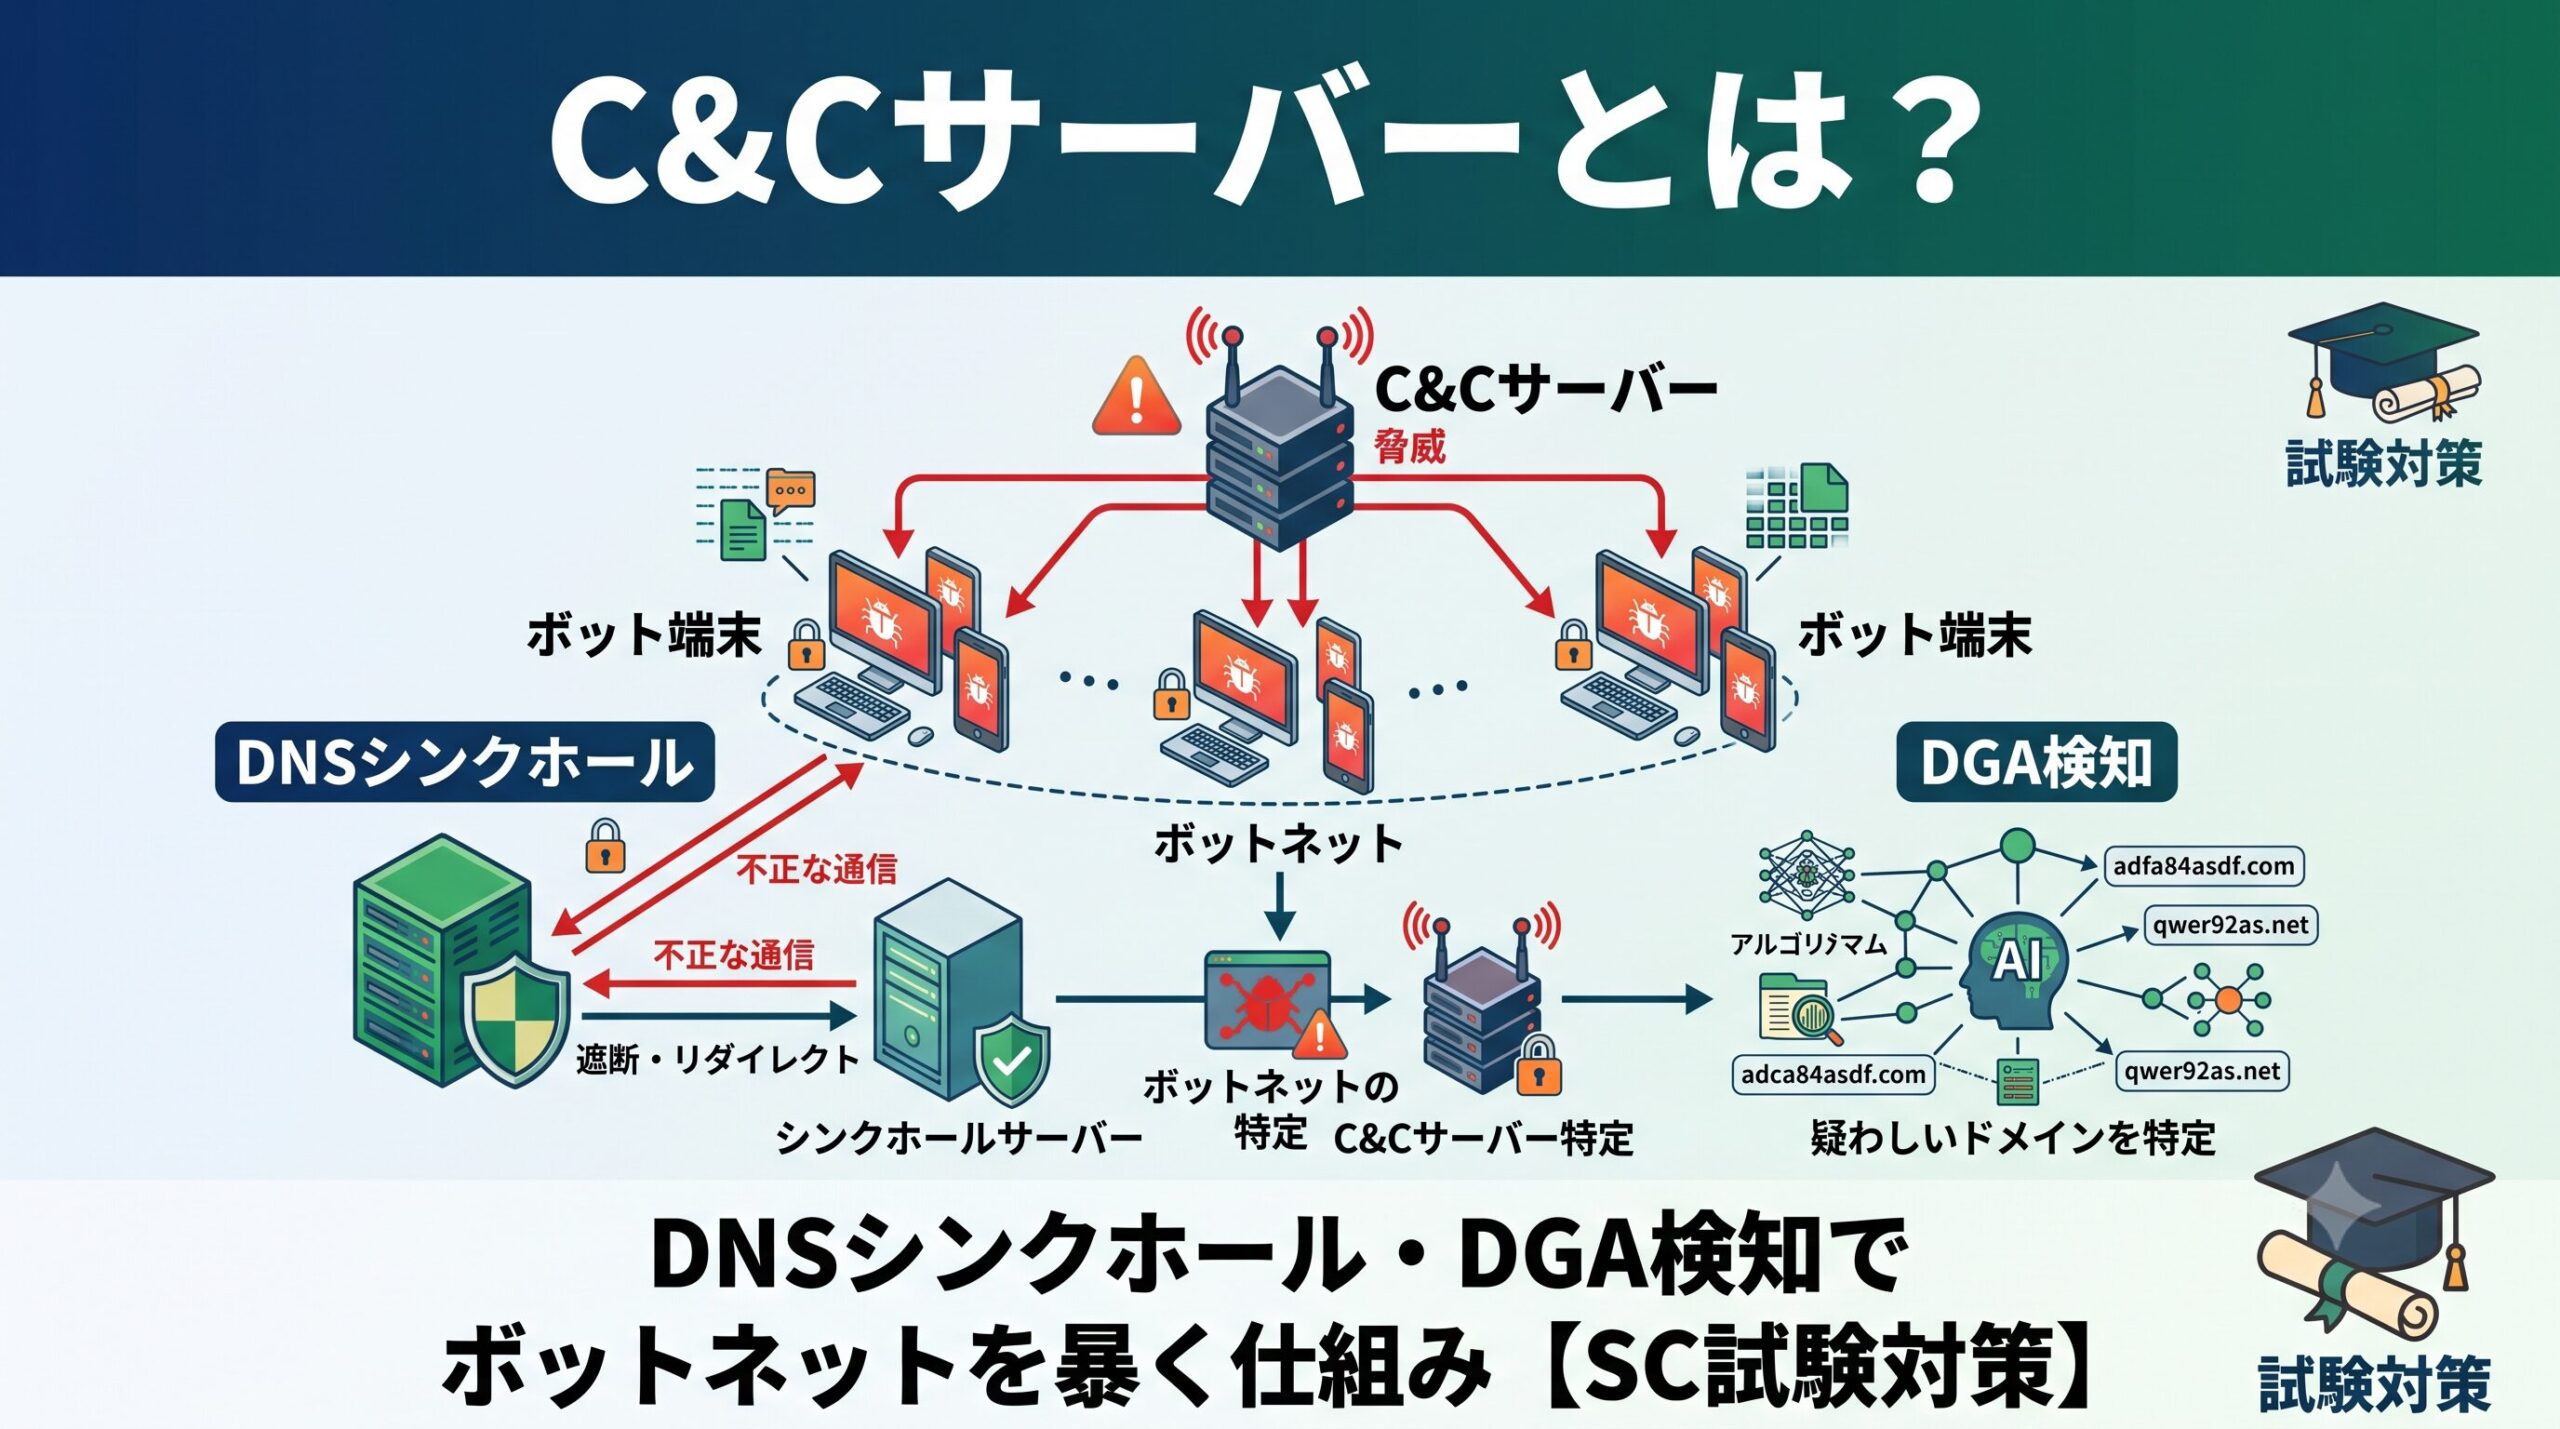
インターネットに接続されたパソコンやスマートフォン、オフィスの片隅で稼働しているIoT機器が、知らない間に「サイバー犯罪の加害者」になっている可能性があることをご存じでしょうか。画面上では何の変化もなく、ウイルス対策ソフトの警告も出ない。しかし裏側では外部からの「指令」を受け取り、他組織へのサイバー攻撃を仕掛けている。これがボットネットの恐ろしさであり、その司令塔がC&Cサーバー(C2サーバー)です。
情報処理安全確保支援士(SC)試験でも、C&Cサーバーとボットネットの関係は、マルウェアの挙動解析やネットワークログ分析の最重要テーマです。そして近年、攻撃者と防御側の攻防が最も激しく繰り広げられているのがDNS(名前解決)の領域です。攻撃者はDGAやFast FluxでC&CサーバーのドメインをDNS上で隠し、防御側はDNSシンクホールやDNSログ分析でそれを暴きます。
筆者はインフラエンジニア・CIOとして長年ネットワークを見てきましたが、DNSログは「攻撃者が最も足跡を残す場所」でありながら「最も見落とされる場所」でもあります。本記事では、C&Cサーバーの仕組みと、攻撃者がどのように攻撃インフラを構築・維持するのか(構築手順のハウツーではなく、防御側が知るべき攻撃インフラの裏側)を解剖したうえで、DNSシンクホール・DGA検知を中心とした防御・検知の実務までを、SC試験の出題ポイントに沿って解説します。
C&Cサーバーとボットネットの基礎解剖
サイバー攻撃のニュースで頻繁に耳にする「ボットネット」ですが、その実態は単なるウイルス感染とは構造が異なります。まずは全体像を構成する用語と、ビジネスモデル化している現状を整理します。
ボット(Bot)とウイルス・ワームの違い
コンピュータウイルスやワームが主に「どうやって感染・増殖するか」に着目した呼び名であるのに対し、ボット(Bot)は「外部から遠隔操作される」という機能に着目した呼び名です。分類の軸が異なるため、ワームのように自己増殖しながらボットとして遠隔操作されるマルウェアも存在します。「ロボット(Robot)」から名付けられたその名の通り、ボットは攻撃者からの命令を静かに待ち受け、指令が下るとスパムメール送信、DDoS攻撃、情報窃取などのタスクを忠実に実行します。
ボットに感染した端末は、所有者が普段通り使えているため感染に気づきにくく、攻撃者の配下にあることから「ゾンビPC」「ゾンビ端末」とも呼ばれます。感染に気づかないまま、自分の端末が知らぬ間に攻撃の踏み台として利用されている可能性があるのです。
C&Cサーバー(Command and Control Server)の役割
ボットに感染した多数のゾンビPCに対して、一斉に命令を下す司令塔となるサーバーがC&Cサーバー(C2サーバー、Command and Control Server)です。攻撃者は個々のゾンビPCを直接操作するわけではありません。もし自分のPCから直接ゾンビPCに接続すれば、IPアドレスから足がつきますし、数万台の管理など不可能だからです。
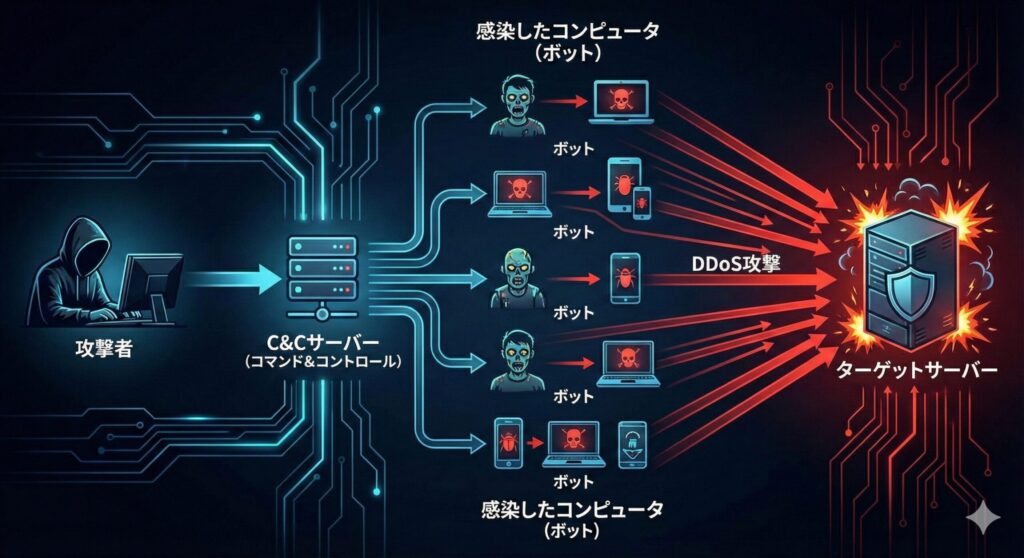
そこでC&Cサーバーを介在させます。攻撃者はC&Cサーバーに指令をアップロードし、各ボットがそれを読みに行くという構造を取ることで、自身の身元(IPアドレスなど)を隠蔽しつつ、世界中に散らばる数万・数百万台のボットを一元管理(Command & Control)します。なお、感染端末同士が指令を中継し合うP2P型のボットネットもありますが、本記事ではC&Cサーバーが司令塔となる集中型(中央集権型)を中心に説明します。SC試験では、この「攻撃者 → C&Cサーバー → ボット → 標的」という通信フローの理解が、ログ分析問題を解く前提になります。
ボットネットの脅威と「MaaS」の台頭
C&Cサーバーと、その配下の多数のボット群で構成されるネットワーク全体をボットネットと呼びます。ボットネットの最大の脅威は「数の暴力」です。1台のPCからの攻撃ならファイアウォールで簡単に防げますが、世界中の10万台のPCから一斉に通信が送られれば、巨大企業のサーバーであってもダウンしかねません。
さらに近年では、ボットネットの利用自体がビジネス化しています。マルウェアやボットネットを貸し出すMaaS(Malware as a Service)や、DDoS攻撃を代行するBooter(Stresser)サービスが登場し、ダークウェブ上では「1時間あたり数ドルでDDoS攻撃代行」といったサービスが販売されています。高度な技術を持たない攻撃者でも、金銭さえ払えば強力なボットネットを利用できるようになりました。攻撃のハードルが劇的に下がる「攻撃の民主化」が進んでいるのが現状です。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
攻撃者はC&Cサーバーをどう構築・維持するのか(攻撃インフラの裏側)
「C&Cサーバ 構築」というキーワードで検索する人の多くは、C&Cサーバーがどのように用意され、なぜ簡単には潰せないのかを知りたいはずです。ここでは防御側が理解しておくべき「攻撃インフラの裏側」として、攻撃者がC&Cを維持する仕組みを解説します(本記事はC&Cを構築する手順書ではなく、検知・防御のための攻撃者視点の解説です)。
C&Cサーバーが「落ちにくい」3つの工夫
攻撃者にとってC&Cサーバーは攻撃インフラの生命線です。IPアドレスやドメインがブラックリストに載れば通信が遮断され、ボットは指令を受け取れなくなります。そこで攻撃者は、C&Cを「落ちにくく」するために主に次の3つの工夫を組み合わせます。
- ドメインの隠蔽(DGA):C&Cのドメイン名を固定せず、アルゴリズムで多数のドメインを日々生成し、そのうち少数だけを実際に取得して使う。詳細は後述します。
- IPアドレスの分散(Fast Flux):1つのドメインに紐づくIPアドレスを短時間で次々と切り替え、実体のサーバーを追跡させない。詳細は後述します。
- 取り締まりにくいホスティングの利用:削除要請に応じない、いわゆる防弾ホスティング(Bulletproof Hosting)や、乗っ取った正規サーバー・IoT機器を中継点として利用する。
中継ノード化とORBネットワーク(最新のインフラ進化)
C&Cインフラは今も進化を続けています。近年は、乗っ取った家庭用ルーターやIoT機器を自律的な中継ノードに変え、複数の機器を数珠つなぎにした多段中継チェーンで真の指令元を隠す手法が広がっています。2025年にSecurityScorecardが「LapDogs」として公開したORB(Operational Relay Box)ネットワークはその代表例で、2026年7月にはCisco Talosが、この手法を使う新マルウェア「LONGLEASH」を報告しています。Talosの報告によると、これらはゼロデイではなく、既知の未パッチ脆弱性(Ruckus製品のCVE-2023-25717など)を突いて侵入する点が特徴とされ、「パッチ適用の遅れがC&Cインフラに悪用される」という基本の重要性を改めて示しています。
つまり攻撃者は、C&Cサーバーを1台構築して終わりではなく、DNSとネットワーク中継の両面で「追跡を困難にする冗長構成」を常に維持しています。防御側がこの前提を理解していないと、1つのドメインやIPを遮断しただけで「対処完了」と誤認してしまいます。
攻撃者側の手口:検知を回避する高度な通信技術
SC試験の科目B(旧午後)では、感染端末がC&Cサーバーとどのように通信し、その通信をどう検知するかが問われます。攻撃者はセキュリティ機器による検知を逃れるため、通信プロトコルを年々高度化させています。
IRCからHTTP/HTTPSへの進化:通信のステルス化
2000年代初頭のボットネットは、チャット用プロトコルであるIRC(Internet Relay Chat)を使用していました。IRCサーバーにボットが集合し、チャットルームで攻撃者からの指令を待つ仕組みです。しかしIRCは一般的な企業ネットワークでは業務に使われないため、ファイアウォールでポート(6667番など)ごと遮断されやすく、検知も容易でした。
そのため現在では、Web閲覧と同じHTTPや、通信内容が暗号化されるHTTPSを使うのが主流です。企業のファイアウォールでもWeb通信(80番/443番ポート)は許可されていることが多く、膨大なWebアクセスログに悪意ある通信を紛れ込ませられます。特にHTTPSを使われると、TLSを復号して検査する仕組み(TLSインスペクション)を導入していない限り、ファイアウォールやIDS(侵入検知システム)では通信の中身(ペイロード)を検査できないため、検知の難易度は格段に上がります。
コネクトバック(Connect Back)通信のメカニズム
ファイアウォールは通常、外部から内部への通信(Ingress)は厳しく制限しますが、内部から外部への通信(Egress)は「Web閲覧のため」などの理由で比較的緩やかに設定されています。この性質を悪用し、攻撃者が外部から内部の感染端末へ接続しにいくのではなく、感染した内部のボットから外部のC&Cサーバーへ定期的に接続しに行かせます。これをコネクトバック通信と呼びます。
ボットは定期的に「指令はありますか?」とC&Cサーバーへアクセス(ポーリング)し、指令があればそれを持ち帰って実行します。見かけ上はユーザーがWebサイトを見ているのと区別がつきにくいため、非常に厄介です。SC試験では、通信の方向性・頻度・時間帯からコネクトバック通信の異常を見抜く力が求められます。
C&CサーバーとDNSの深い関係:DGAとFast Flux
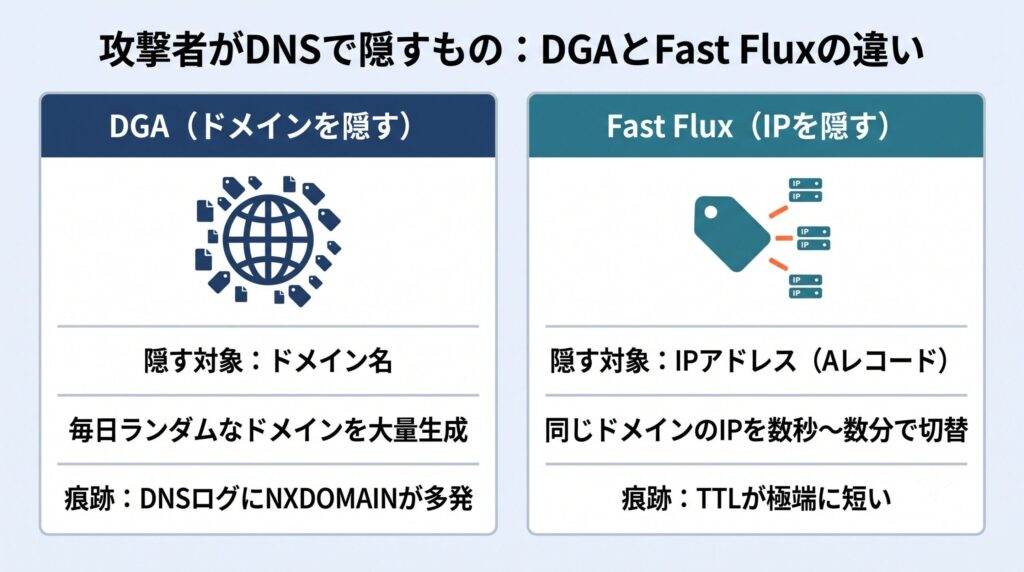
ここが本記事の中核です。攻撃者がC&Cサーバーを隠す舞台は、多くの場合DNS(名前解決)です。C&CのIPアドレスやドメインがブラックリストに登録されて遮断されるのを防ぐため、攻撃者はDNSの仕組みそのものを悪用します。DGAとFast Fluxは、ログ分析の問題を読み解くうえでも押さえておきたい用語ですので、仕組みを確実に理解しましょう。
DGA(Domain Generation Algorithm:ドメイン生成アルゴリズム)
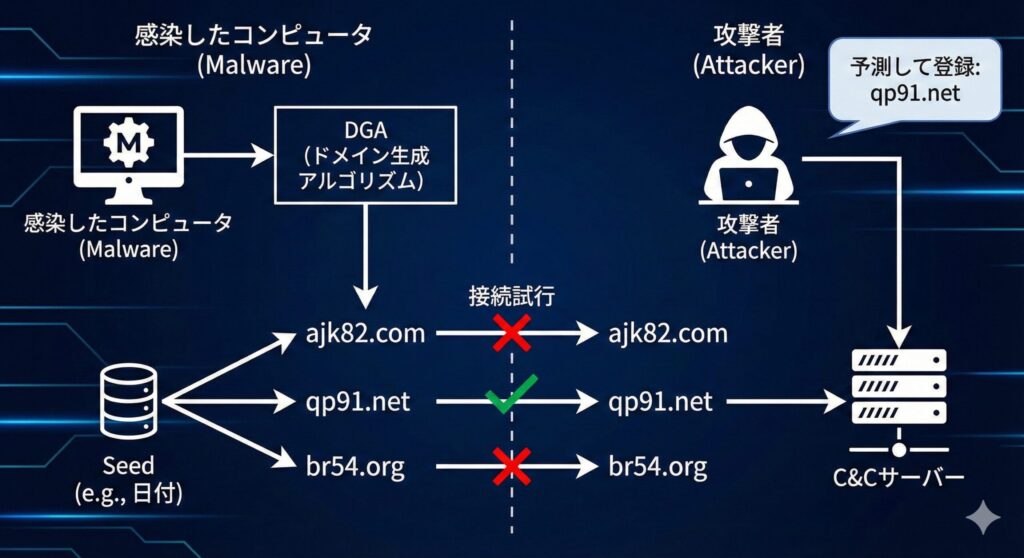
C&Cサーバーのドメイン名を固定すると、そのドメインをブラックリストに入れるだけでボットとC&Cの通信を断たれてしまいます。これを回避するのがDGAです。マルウェア内部のアルゴリズムによって、一定時間ごとにランダムなドメイン名を多数生成する仕組みです。
たとえば「日付」や「時刻(Unixタイムスタンプ)」などの変動する値をシード(種)として使い、abc123xyz.com や qwe987rty.net のような無意味な文字列のドメインを1日に数百〜数千個生成します。攻撃者は同じアルゴリズムで事前に生成ドメインを知っており、そのうち1つ〜少数だけを実際に取得してC&Cサーバーとして稼働させます。ボットは生成されたドメインリストへ順番に接続を試み、成功した場所から指令を受け取ります。
守る側からすれば、今日遮断したドメインは明日には使われず、明日はまた別の未知のドメインが使われるため、従来のブラックリスト方式では追いつきません。ただしDGAには弱点もあります。生成された多数のドメインのうち攻撃者が実際に登録しているのはごく一部なので、ボットは残りの未登録ドメインに問い合わせて大量のNXDOMAIN(ドメインが見つからないエラー)をDNSログに残します。この特徴が、後述する検知の決め手になります。
Fast Flux(ファストフラックス)とDNSレコード
Fast Fluxは、1つのドメイン名に紐づけるIPアドレス(Aレコード)を極めて短い時間(数分〜数秒)で次々と変更する技術です。ラウンドロビンDNSを悪用したものと言えます。ここでIPアドレスとして登録されるのは攻撃者のサーバー本体ではなく、世界中に散らばる他の感染ボット(プロキシとして機能するボット)のIPアドレスです。
調査員がそのドメインを解決してIPアドレスを特定し、アクセスを試みても、たどり着くのは単なる一般家庭の感染PCであり、真のC&Cサーバー(マザーシップ)には到達できません。さらに高度なDouble Fluxでは、Webサーバー役のAレコードのIPアドレスだけでなく、そのドメインの権威DNSサーバー(NSレコードが指すネームサーバー)のIPアドレスも次々と変更させます(NSレコード自体の値はネームサーバーのホスト名で、そのIPアドレスは対応するAレコードで示されます)。名前解決を担うサーバーまで動き回るため、悪性インフラの追跡や停止(テイクダウン)がいっそう難しくなります。
Fast Fluxを見抜く鍵はTTL(Time To Live:キャッシュの有効期間)です。一般的なWebサイトではTTLが数時間〜1日程度に設定されることが多いのに対し、Fast Fluxでは数秒〜数分と極端に短く設定されます。ただし、CDNや負荷分散を使う正規サービスもTTLを短くすることがあるため、TTL単独では判断しません。極端に短いTTLに加えて、同一ドメインに対して短時間に多数の異なるIPアドレス(多数のISPや国に散らばったもの)が返る挙動をあわせて見ることが、DNS応答を分析する際の強力な異常検知の指標になります。SCでは、Fast Fluxの仕組みとAレコード・NSレコード・TTLの関係を理解しておく必要があります。
ボットネットが引き起こす破壊活動の全貌
ボットネットは、攻撃者が保有する強大な「分散コンピューティングリソース」です。これを悪用して金銭的利益を得たり、特定の組織に甚大なダメージを与えたりします。
DDoS攻撃(分散型サービス妨害攻撃)
最も代表的な攻撃です。数万台のボットから一斉にターゲットへ通信を発生させ、サービス不能状態に陥れます。UDP Flood / SYN Floodは、ネットワーク帯域や接続リソースを枯渇させるL3/L4層の攻撃です。SYN Floodでは、TCPの3ウェイハンドシェイクを悪用し、大量のSYNパケットを送りつけて半開き接続を大量に作り出し、正規ユーザーの接続を受け付けられなくします。
HTTP GET/POST Floodは、正規のWeb閲覧を装いサーバーのCPUやデータベース処理に高負荷をかけるL7層の攻撃です。ファイアウォールでは防ぎにくく、WAF(Web Application Firewall)やレート制限が必要です。リフレクション攻撃は、DNSやNTPサーバーなど応答倍率が大きいプロトコルを悪用し、送信元IPを標的に偽装(IPスプーフィング)して増幅した応答を標的に集中させる手法です。
IoT機器を悪用したMiraiボットネットは、パスワードが初期設定のままのカメラやルーターを乗っ取り、テラビット級のDDoS攻撃を実現しました。2016年にはDNSサービスプロバイダーであるDynへの攻撃により、Twitter(現X)、Netflix、Redditなど多数の主要サイトが影響を受けました。DNSプロバイダーが標的になった点は、DNSがインターネットの急所であることを象徴する事例です。
スパムメール送信・情報窃取・クリプトジャッキング
ボットは迷惑メールやフィッシングメールの送信元にも利用されます。正規のプロバイダ契約をした多数の一般家庭のPCを踏み台にするため、送信元IPアドレスが大量に分散し次々と入れ替わり、受信側のIPアドレスベースのブラックリスト(RBLなど)だけでは止めきれません。Emotetは、感染端末のメール履歴を盗み、それを基に「返信を装ったフィッシングメール」を作成・送信することで、受信者の警戒心を解いて感染を広げました。
企業内PCがボット化すると、そのPCは攻撃者の橋頭堡(きょうとうほ)となります。攻撃者は内部ネットワークをスキャンし、ファイルサーバーの機密情報を盗んだり、Active Directoryの管理者権限を奪取して横展開(ラテラルムーブメント)を行ったりします。ランサムウェア攻撃の前段階として、ボットネットによる初期侵入と数週間〜数か月の潜伏が行われるケースも多くなっています。この多段階攻撃(マルチステージ攻撃)の全体像は、APT(高度標的型攻撃)とサイバーキルチェーンの記事とあわせて理解すると、各段階でログに残る痕跡が立体的につかめます。
またクリプトジャッキングでは、感染PCのCPU/GPUを勝手に使い、Moneroなど追跡困難な暗号資産のマイニングを行わせます。情報流出や破壊を伴わないため発覚しにくい一方、PCの動作低下や電気代の高騰、クラウド環境では従量課金による莫大なコストという実害が発生します。
防衛側の視点:DNSログとプロキシログで感染を暴く
ここからは、SC試験の科目Bで繰り返し問われる「どうやって感染を検知し、どうやって止めるか」に焦点を当てます。実務でもCSIRT(Computer Security Incident Response Team)やSOC(Security Operations Center)の活動の核心です。HTTPS通信の中身が見えなくても、通信のメタデータとDNSログを分析すれば、ボット特有の挙動をあぶり出せます。
DNSログの分析:DGA検知の実践
C&C対策でDNSログが決定的に重要なのは、プロキシを通さない通信でも「名前解決」の段階で痕跡が残るからです。DGA感染を見抜く代表的な指標は次の2つです。
- NXDOMAINの多発:DGAは多数のランダムドメインを生成しますが、その多くは攻撃者が未登録のドメインです。そのため感染端末は大量の「ドメインが見つかりません(NXDOMAIN)」応答を受け取ります。特定の端末からNXDOMAINが通常時を大きく超える件数(例として数百〜数千件規模)で発生していれば、DGAマルウェアの感染を強く疑います。件数はあくまで目安で、共通の判定閾値があるわけではありません。端末ごとのNXDOMAIN発生頻度を集計し、異常値を検出するのが定石です。
- ドメイン名のエントロピー(乱雑さ):ランダムな英数字を生成するタイプのDGAでは、人間が読んで意味の分かる単語にならないため、ドメイン名のエントロピー(情報量の乱雑さ)が高くなることが指標になります。ただし辞書の単語を組み合わせてドメイン名を作る辞書型DGAもあるため、文字列の特徴だけでは判定できず、NXDOMAINの多発などとあわせて判断します。あわせて、正規アプリはDNS応答をキャッシュして再利用するのに対し、DGAマルウェアは次々と異なるドメインを問い合わせるため、短時間に大量のDNSクエリが発生する点も指標になります。
近年は機械学習を活用したDNS分析ツールが、これらの特徴を自動的に検出し、DGA感染の可能性が高い端末をアラート通知します。SCの科目Bでも、DNSログの中からDGA由来のランダムドメインやNXDOMAINの多発を根拠に「感染端末を特定する」流れが問われます。
プロキシログ・FWログの分析ポイント
HTTPS通信の中身が見えなくても、接続先・時刻・間隔・データ量といったメタデータからボットの挙動を検出できます。着目すべき代表的なパターンは次の通りです(User-Agentの分析だけは、HTTPヘッダーが読める環境が前提です)。
- ビーコン通信(Beaconing):ボットは指令を受け取るため定期的にC&Cへアクセスします。「正確に300秒おき」「多少のゆらぎ(ジッタ)はあるが平均1時間おき」に同一のIP/ドメインへ発生する通信を探します。深夜や休日などユーザー不在の時間帯にも続く通信は特に怪しく、ビーコン通信は間隔の規則性が高く、1回のデータサイズが小さい(典型例では数百バイト程度)のが特徴です。
- User-Agentの異常:正規ブラウザの文字列と微妙に異なる、極端に短い、空白のUser-Agentは、マルウェアによるプログラム通信の疑いがあります。ただしHTTPSではHTTPヘッダーも暗号化されるため、User-Agentを確認できるのは平文のHTTP、TLSを復号して検査するプロキシ、または端末側で取得したログがある場合に限られます。ただし最近のマルウェアは正規のUser-Agentを偽装するため、これ単独では判断せず、通信パターンとの矛盾もあわせて見ます。
- ロングフローとアップロード超過:通常のWeb閲覧は「リクエスト(小)→レスポンス(大)」です。内部から外部への送信データ量が異常に多い通信は情報の持ち出し(エクスフィルトレーション)を疑い、数時間続くロングフローはC&Cとの常時接続トンネルの可能性があります。
- レアなドメインへのアクセス:社内で特定の1台だけがアクセスしているドメインを抽出し、それが「最近登録されたばかり(Newly Registered Domain)」やDGA的なランダム文字列であれば、悪性の確率が高まります。WHOISの登録日やVirusTotal等の脅威インテリジェンスで評判を確認します。
.xyz・.top・.clickなどマルウェア配信に悪用されやすいTLDにも注意します。
DNSシンクホールによるC&C通信の封じ込め
検知した後の具体的な対策技術として、SCの過去問(令和3年秋 午後Ⅱ 問2)でも出題されたDNSシンクホール(DNS Sinkhole)を中心に解説します。これは、ボットの通信をネットワークの出口で遮断するのではなく、名前解決の段階で「嘘の住所」を教えることでC&Cサーバーへの通信を阻止する、DNSを逆手に取った防御技術です。
DNSシンクホールの動作フロー
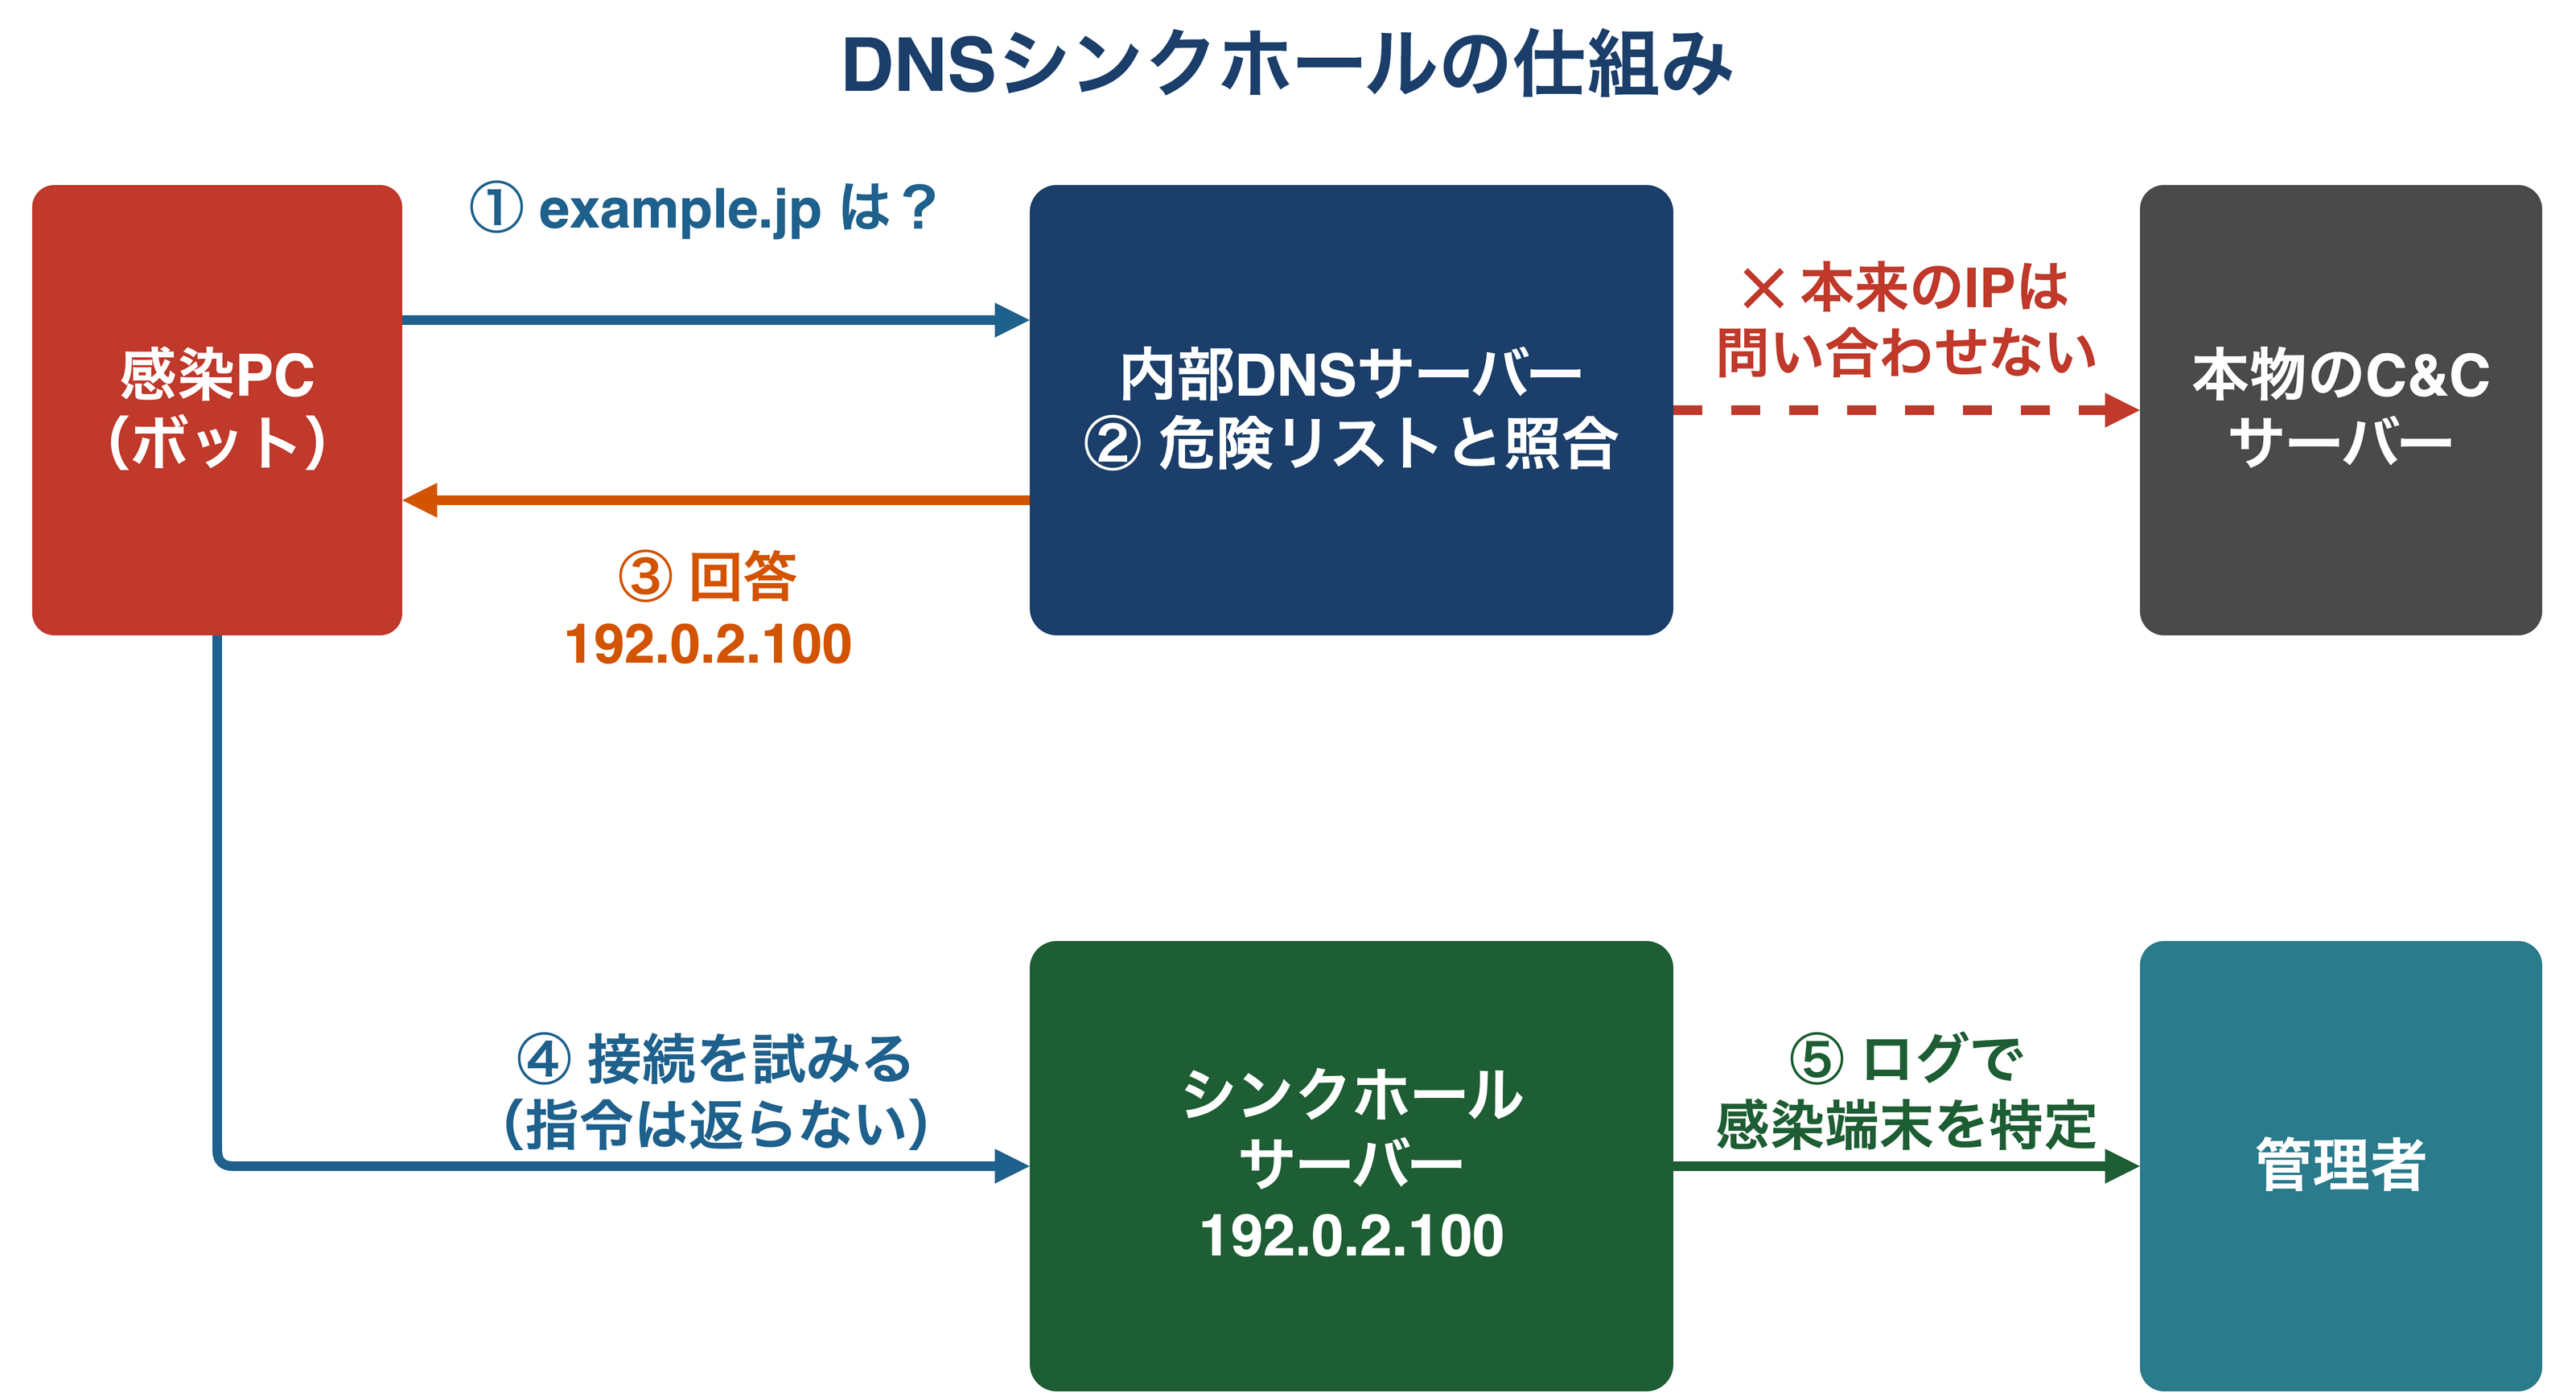
動作は次の流れです。まず、社内のDNSサーバー(または契約するセキュリティDNSサービス)に、既知のC&Cサーバーのドメインリスト(危険リスト)を登録しておきます。このリストは、セキュリティベンダーや脅威インテリジェンスから提供される最新情報を基に定期的に更新します。
感染したPCがC&Cサーバー(例:example.jp)の名前解決を要求すると、DNSサーバーは危険リストを照合します。該当した場合、DNSサーバーは本来のIPアドレスをインターネットに問い合わせる代わりに、管理者が用意した「シンクホールサーバー」のIPアドレス(例:192.0.2.100)を回答として返します。感染PCは攻撃者ではなくシンクホールサーバーへ接続を試み、シンクホールサーバーは通信を受け取っても攻撃指令を返しません。これにより、そのドメイン経由のC&C通信は阻止されます。ただしマルウェア自体は端末に残っており、別の経路(IPアドレス直接指定や危険リスト未登録のドメイン)での通信や、すでに受け取った指令の実行までは止められないため、端末の隔離・駆除は別途必要です。
DNSシンクホールのもう一つの利点は、感染が疑われる端末の発見に役立つ点です。ファイアウォールでC&C宛ての通信を遮断する場合も、遮断ログの送信元IPアドレスから端末を追跡すること自体はできます。DNSシンクホールでは、危険リストのドメインを問い合わせた端末が続けてシンクホールサーバーへ接続してくるため、社内DNSサーバーの問い合わせログ(問い合わせ元・FQDN・時刻)と、シンクホールサーバー宛て通信のログ(送信元IPアドレス・時刻)を照合すれば、C&Cへ接続しようとした端末を絞り込めます(NATやプロキシを挟む構成では、その変換ログもあわせて突き合わせます)。絞り込んだ端末を調査し、隔離・駆除につなげます。
DNSシンクホールの限界(科目Bで問われる急所)
DNSシンクホールは万能ではありません。ここがSC試験で狙われる急所です。シンクホールは「DNS問い合わせが発生すること」を前提とした仕組みのため、マルウェアがドメインではなくIPアドレスを直接指定して通信する場合、名前解決が発生せず、シンクホールをすり抜けます。実際に令和3年秋 午後Ⅱ 問2では、UTMのDNSシンクホール機能を説明したうえで、その限界として「C&Cサーバーとの通信時にDNSへの問い合わせを実行しない場合があるから」という趣旨が問われています。
したがって実務では、DNSシンクホールを唯一の対策とせず、出口対策(プロキシ/ファイアウォールでのIP直接通信の制限)やエンドポイント対策と組み合わせる多層防御が前提になります。「学び始めの人」が陥りがちなのは、DNSシンクホールを入れれば安心と考えてしまうことですが、IP直打ちの通信という抜け道を必ずセットで押さえてください。
エンドポイント検知(EDR)とテイクダウン
ネットワークレベルの暗号化(HTTPS)や社外(テレワーク環境)での感染リスクを考えると、ネットワーク対策だけでは不十分です。PC自体(エンドポイント)で検知するEDR(Endpoint Detection and Response)は、端末上の「挙動」を継続的に記録・監視する点に特徴があります。シグネチャ(既知パターン)照合が中心だった従来型のアンチウイルスは未知の亜種を取りこぼしやすいのに対し、EDRはプロセス起動・ファイル変更・レジストリ操作・ネットワーク通信を記録し、「PowerShellが不審な外部通信を行う」「Wordを開いた直後に不審なプロセスが起動する」といった異常な振る舞いを検知します。製品や設定によっては、検知した端末をネットワークから論理的に隔離する対応も取れます。なお現在はアンチウイルス製品も振る舞い検知を備え、EDRもファイル解析と連携するなど、両者の境界は厳密に分かれるものではありません。SIEM(Security Information and Event Management)と連携させ、フォレンジック(感染経路の追跡)にも活用します。
よりマクロには、セキュリティベンダーや法執行機関が協力してボットネットを撲滅するテイクダウン作戦があります。2021年1月、Europol・Eurojustが調整した8か国の国際合同作戦(通称Operation Ladybird)により、世界最大級のボットネットEmotetのインフラが制圧されました。捜査当局は世界各地に置かれた数百台規模(報道では約700台)のサーバーからなるインフラを掌握し、感染端末の通信先を当局管理のインフラへ誘導して無害化しています。具体的には、掌握したインフラから感染端末へ更新を配信し、Emotetが使うC&Cの接続先(IPアドレス)をドイツ連邦刑事庁(BKA)管理のサーバーに書き換えるという、いわばシンクホール化の手法でした。DNSの応答を書き換える本記事のDNSシンクホールとは仕組みが異なりますが、「通信を攻撃者ではなく防御側のサーバーへ向けて無害化し、接続してくる感染端末を把握する」という考え方は共通です。なおEmotetは2021年11月に別インフラ経由で活動を再開しており、テイクダウンが恒久的な解決ではないことも示しています。
なお、企業の一担当者が攻撃者へ反撃(ハッキングバック)することは、不正アクセス行為の禁止等に関する法律などで禁じられているため、あくまで自組織の防御に徹します。C&Cへの対応は、社内のセキュリティチーム、外部ベンダー、必要に応じて警察や専門機関へ報告・相談する枠組みで行います。
SC試験での出題パターンと対策
C&Cサーバーとボットネットは、SC試験の科目A-2(旧午前II)・科目B(旧午後)の両方で題材になるテーマです。出題の型を押さえておきましょう。
科目A-2で問われる定番ポイント
科目A-2では、用語の定義がストレートに問われます。たとえば応用情報技術者試験 令和5年春期 午前 問36(ボットネットにおけるC&Cサーバの役割を問う問題)の正解は「遠隔操作が可能なマルウェアに,情報収集及び攻撃活動を指示する」です。SCの科目A-2でも、こうしたレベル3相当の定義問題と同じ理解が前提になります。IPAのシラバス追補版(科目A-2)でも、マルウェアの用語例として「ボット(ボットネット、遠隔操作型ウイルス(RAT)、C&Cサーバ)」「コネクトバック」が挙げられています。あわせてDNSシンクホールは「危険リストのFQDNに対し、正規の名前解決を行わず、あらかじめ用意したIPアドレスを応答する」技術として整理しておきましょう。
科目Bで問われる実践力
科目Bでは、ログを読ませて感染端末を特定させる問題が定番です。プロキシログのタイムスタンプとデータサイズからビーコン通信を見抜く、DNSログのNXDOMAIN多発からDGA感染を推定する、といった読解が求められます。前述の通りDNSシンクホールは令和3年秋 午後Ⅱ 問2で出題され、機能だけでなく「IP直接指定の通信には効かない」という限界まで問われました。単なる暗記ではなく、「攻撃者がなぜその技術を使うのか」「ログにどんな痕跡が残るのか」という因果を理解しているかが合否を分けます。
【演習】ボットネットとC&Cサーバー対策 理解度チェック(全10問)
SC試験では、科目A-2(旧午前II)でC&Cサーバー・コネクトバックなどの用語定義が、科目B(旧午後)でDNSログやプロキシログを根拠に感染端末を特定させる読解問題が問われます。定番のひっかけは「DNSシンクホールはIP直接通信には効かない」「DGAはNXDOMAINを多発させる」「Fast Fluxで変わるのはAレコードのIP」といった、攻撃と防御の対応関係の取り違えです。以下の練習問題で本記事の理解度を確認してみましょう。
まとめ:DNSを制する者がボットネット対策を制する
ボットネットとC&Cサーバーは、現代のサイバー攻撃における「インフラ」であり、その攻防の主戦場はDNS(名前解決)にあります。押さえておくべきポイントを再確認します。
- C&Cサーバーは「攻撃者 → C&C → ボット → 標的」という通信フローの司令塔。攻撃者はコネクトバック通信でファイアウォールを回避し、内部から外部へ定期通信させる。
- 攻撃者はC&Cを落ちにくくするため、DGAでドメインを、Fast FluxでIPアドレスを隠す。いずれもDNSの仕組みを悪用している。
- 防御の起点はDNSログ。NXDOMAINの多発やドメインのエントロピーからDGA感染を、短いTTLと多数のIP応答からFast Fluxを見抜く。
- DNSシンクホールは偽のIPを応答して対象C&Cドメインへの通信を阻止しつつ、感染が疑われる端末の特定に役立つ技術。ただしマルウェアの駆除はできず、IP直接指定の通信にも効かないため、端末の隔離・駆除やEDR・出口対策との多層防御が必須。
筆者が新人研修でインフラを教えていた頃、DNSサーバーのログを「名前が引けたかどうか」だけで眺めてしまい、NXDOMAINの山を素通りしてしまう受講者は少なくありませんでした。しかしC&C対策の観点では、そのNXDOMAINの山こそが感染の第一報です。ご自身の学習環境や会社のネットワークでDNSログを見る権限があれば、一度「解決できなかったドメイン(NXDOMAIN)」を抽出してみてください。ランダムな英数字の羅列(例:xkwz91p.com)が大量に含まれていれば、DGAマルウェアの痕跡かもしれません。実データを見る経験が、教科書では学べない「違和感に気づく力」を養います。
本記事は情報処理安全確保支援士(SC)試験対策を目的として作成しています。
参考資料
- IPA「情報処理安全確保支援士試験(レベル4)」シラバス 追補版(科目A-2)Ver.4.0(https://www.ipa.go.jp/shiken/syllabus/gaiyou.html)
- IPA「情報処理安全確保支援士試験 令和3年度 秋期 午後II 問2」(https://www.ipa.go.jp/shiken/mondai-kaiotu/2021r03.html)
- Europol「World's most dangerous malware EMOTET disrupted through global action」(2021年1月)(https://www.europol.europa.eu/media-press/newsroom/news/world%E2%80%99s-most-dangerous-malware-emotet-disrupted-through-global-action)
- Cisco Talos「UAT-7810(LONGLEASH・LapDogs ORBネットワーク)に関する報告」(2026年7月)(https://blog.talosintelligence.com/uat-7810/)
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

