企業や組織におけるセキュリティ対策において、技術的な防御だけで全てのリスクをゼロにすることは不可能です。どんなに堅牢なファイアウォールを設置し、厳格な運用ルールを定めても、未知のマルウェアや巧妙なソーシャルエンジニアリング、内部の人間による過失や故意によるインシデントの可能性は残ります。
そこで重要となるのが、万が一インシデントが発生した際に財務的ダメージを最小限に抑える戦略です。これをリスクマネジメントの文脈では「リスク移転(Risk Transfer)」あるいは「リスク共有(Risk Sharing)」と呼びます。その代表格が「サイバー保険」です。
本記事では、情報処理安全確保支援士として理解しておくべきリスク対応の4分類を整理した上で、特に「リスク移転」に焦点を当て、サイバー保険の実効性、カバーされる範囲、そして導入時の注意点について実務的な観点から解説します。技術的な対策だけでなく、経営層への説明責任を果たすために不可欠なファイナンス視点の知識を深めていきましょう。
リスク対応の4分類と「移転」の位置づけ
情報セキュリティマネジメント(JIS Q 27000 / ISO/IEC 27000シリーズ)において、リスクアセスメントによって特定・分析・評価されたリスクに対して、どのように対処するかを決定するプロセスを「リスク対応」と呼びます。このリスク対応は、SC試験や実務では一般に次の4つに整理されます(JIS Q 0073などの規格では、リスク源の除去や起こりやすさ・結果の変更など、より細かい選択肢として列挙されています)。サイバー保険を理解する前に、まずこの全体像を把握する必要があります。
1. リスク低減(Risk Mitigation / Modification)
最も一般的な対応です。セキュリティ対策製品の導入、パッチ適用、監視体制の強化、教育訓練の実施などを行い、リスクの発生確率や発生した場合の影響度を下げる措置です。技術的な対策の多くはここに分類されます。
具体例として、ファイアウォールの導入、侵入検知システム(IDS)や侵入防止システム(IPS)の配置、エンドポイントセキュリティの強化、定期的な脆弱性診断やペネトレーションテスト、社員に対するセキュリティ意識向上研修などが挙げられます。これらの対策により、サイバー攻撃の成功率を下げ、被害を最小化することが可能になります。
2. リスク保有(Risk Retention / Acceptance)
対策コストが被害額を上回る場合や、発生確率が極めて低く許容範囲内であると判断された場合に、あえて対策を行わずにリスクを受け入れることです。ただし、これは「何もしない(放置)」とは異なり、「リスクを認識した上で、監視しながら受け入れる」という経営判断を指します。
例えば、影響範囲が極めて限定的なレガシーシステムに対して、リプレースコストが数億円かかる一方で、想定される被害額が数十万円程度であれば、リスクを保有する選択肢が合理的になります。ただし、この判断には定期的な見直しと、リスクレベルの変化を監視する体制が必須です。
3. リスク回避(Risk Avoidance)
リスクの原因そのものを排除することです。例えば、個人情報漏えいのリスクを避けるために個人情報の収集自体を止める、脆弱性が解消されない古いシステムの使用を停止する、といった判断がこれに当たります。
クラウドサービスの利用においては、セキュリティ要件を満たさないベンダーのサービスを選定候補から除外したり、高リスクな国や地域でのデータ保管を避けるといった判断もリスク回避に該当します。事業機会の損失を伴う可能性がありますが、重大なリスクを根本から排除できる最も確実な方法です。
4. リスク移転/共有(Risk Transfer / Sharing)
自組織だけでリスクを負うのではなく、他者と分担したり他者に転嫁したりすることです。サイバー保険への加入や、SLA(Service Level Agreement)による責任分界点を明確にした外部委託などがこれに該当します。ただし、委託や契約で移転できるのは主に損害の財務的な結果の一部であり、法的責任や説明責任は委託元に残ります(個人情報保護法第25条は、個人データの取扱いを委託した事業者に委託先の監督を義務付けています)。
この手法は、技術的な対策では完全に防ぎきれない残存リスクに対して、財務的なセーフティネットを構築する極めて重要な戦略です。特に、発生頻度は低いものの一度発生すると甚大な被害をもたらすリスク、つまり「ローフリークエンシー・ハイインパクト」のリスクに対して効果を発揮します。
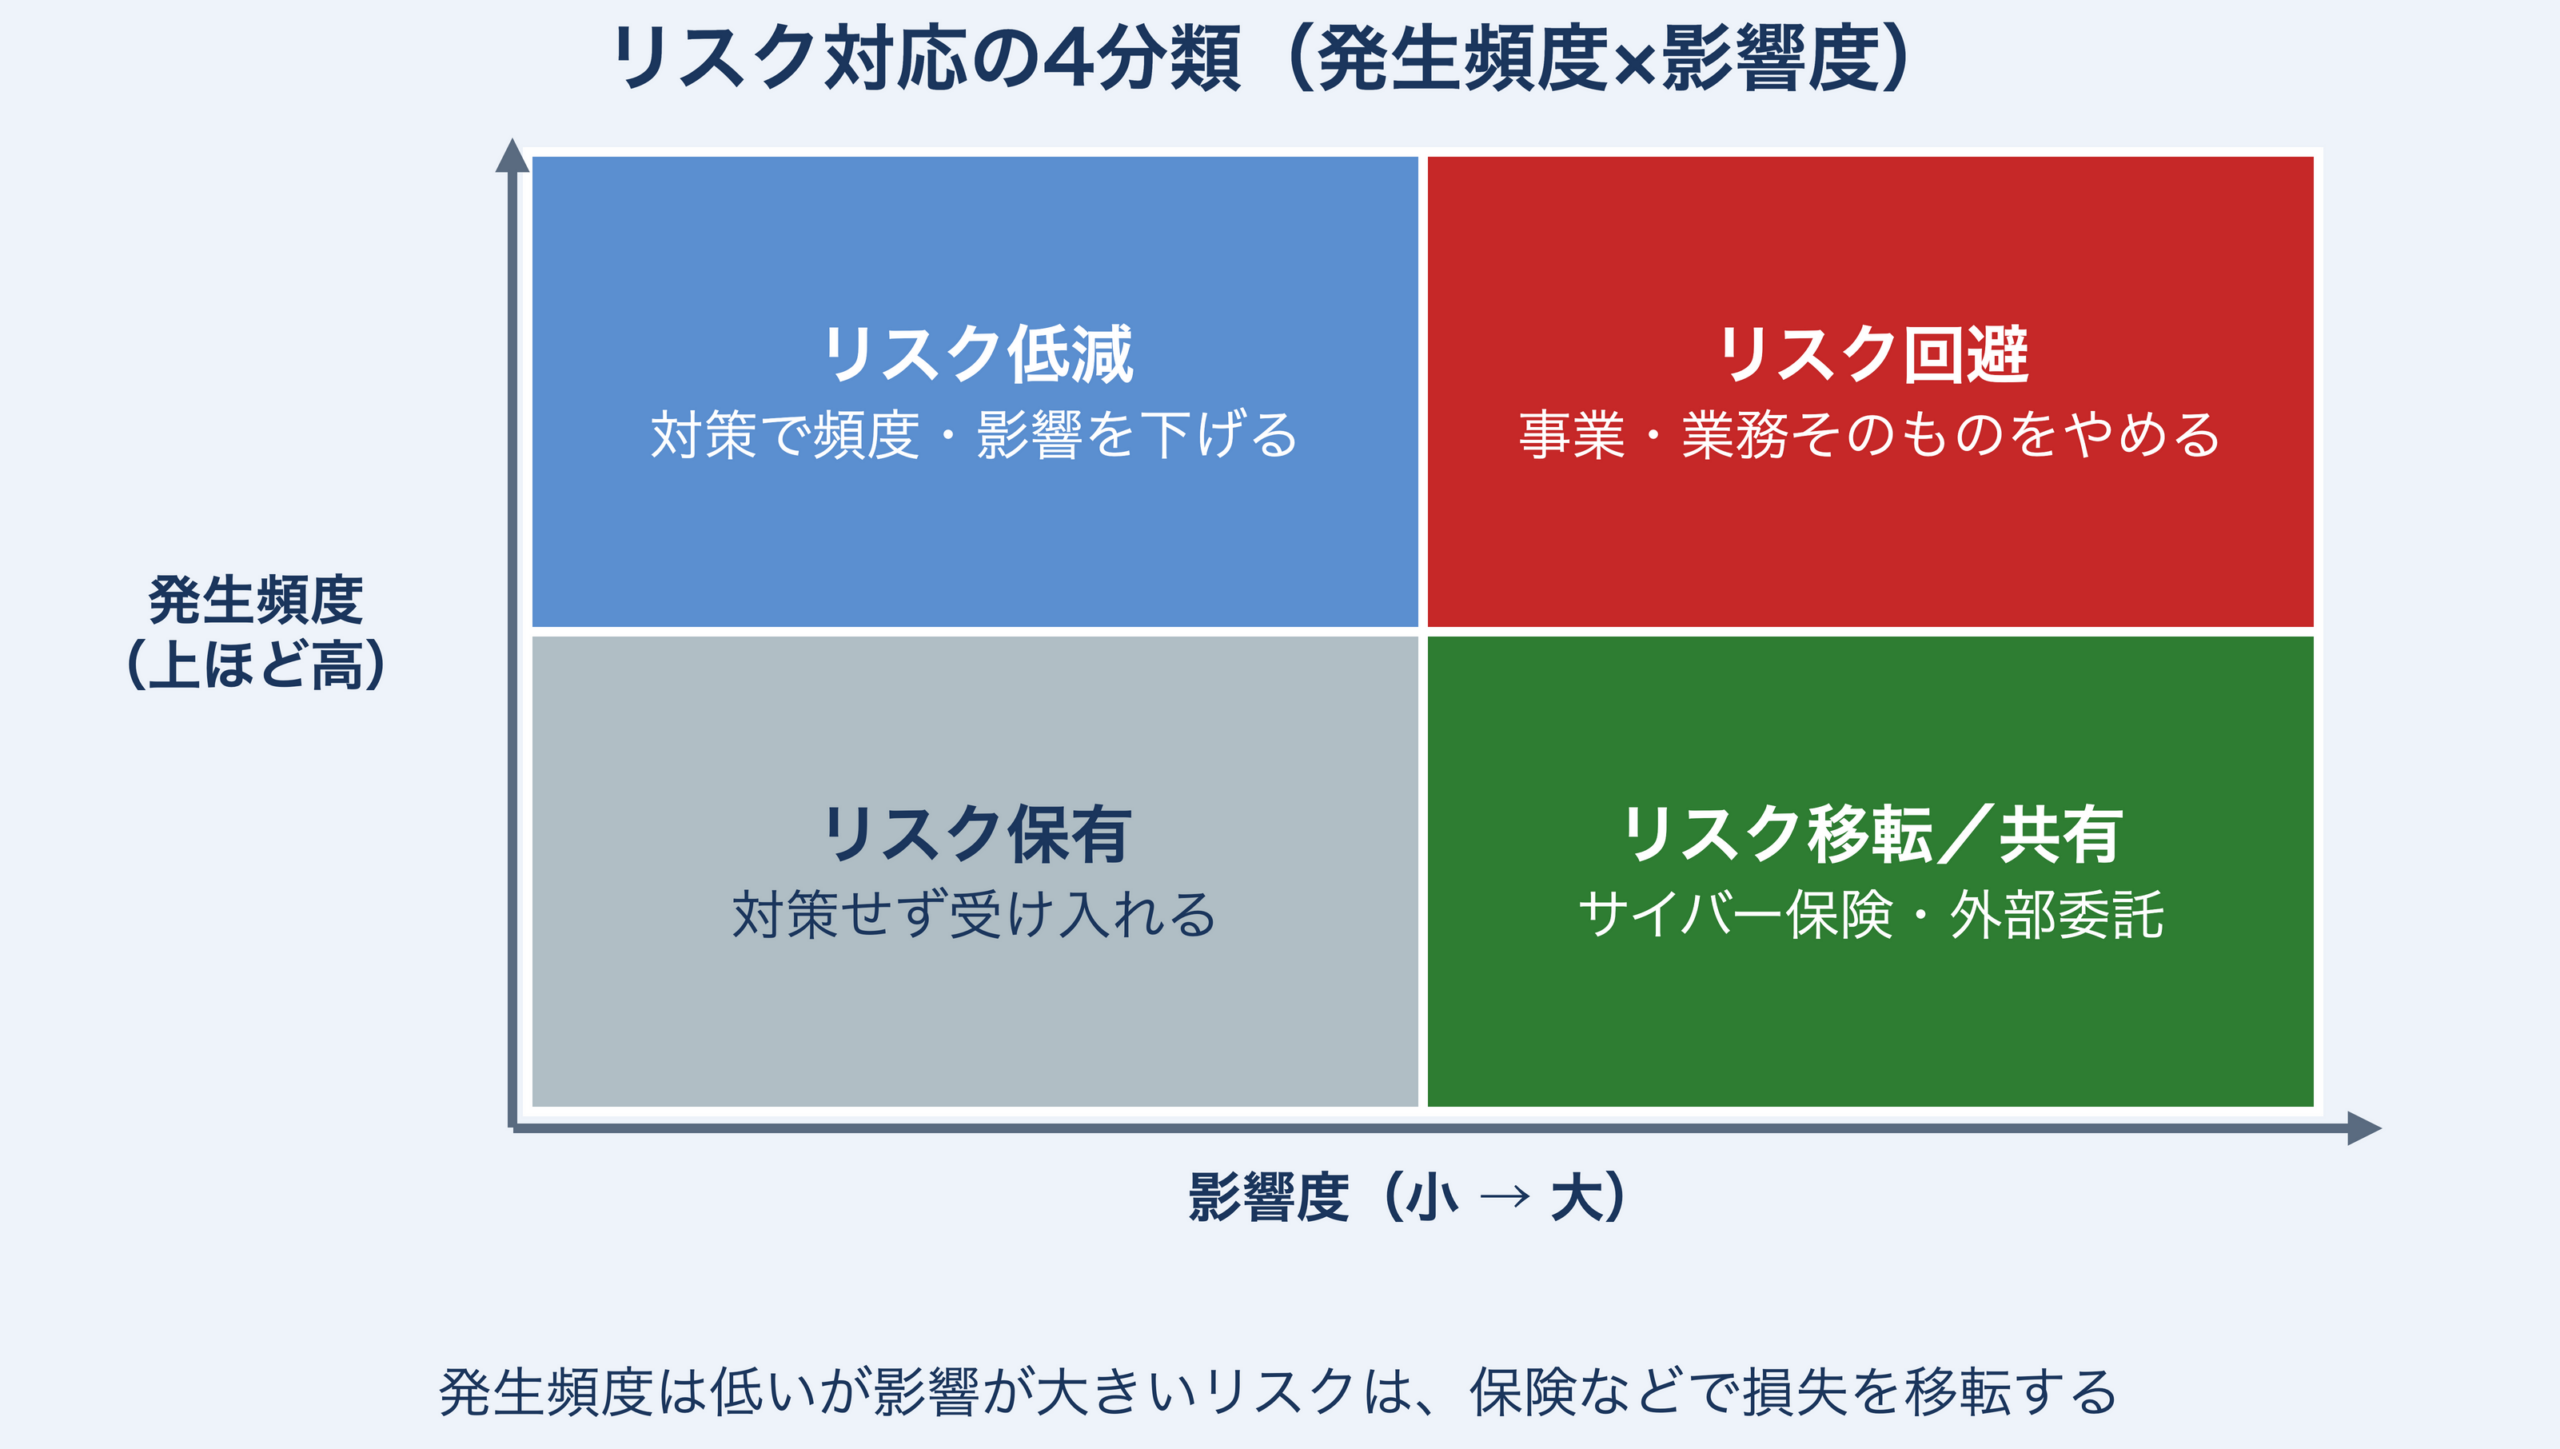
この中で、サイバー保険は主に「発生確率は低いが、起きた場合の影響(特に金銭的損害)が甚大である」リスクに対して有効な手段となります。
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
サイバー保険の仕組みと補償される損害(賠償・費用・利益)
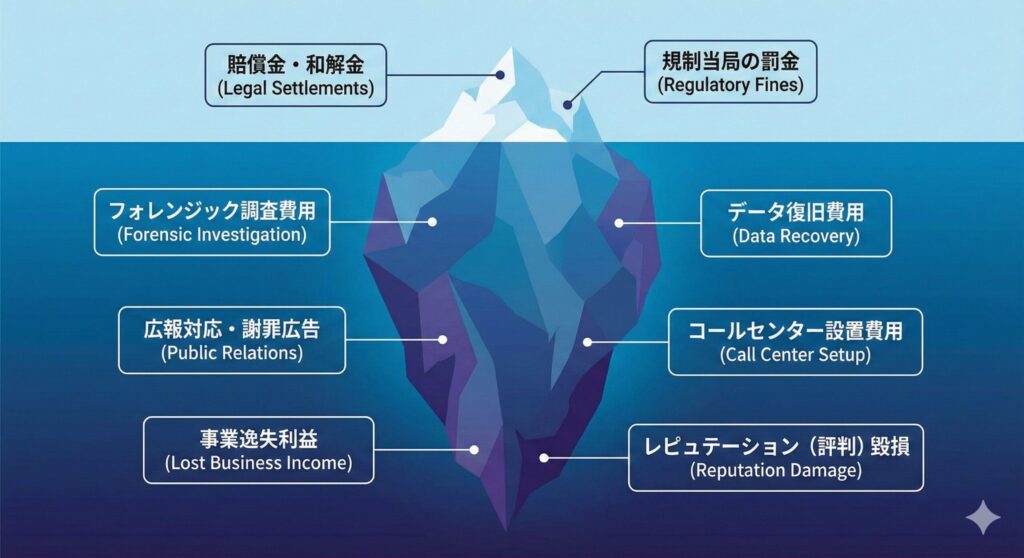
サイバー保険は、サイバー攻撃やシステム障害、人為的なミスによって生じた損害を金銭的に補償する金融商品です。しかし「何でもかんでも補償される」わけではありません。補償内容は大きく分けて、第三者への賠償(サードパーティ)と自社の損害(ファーストパーティ)の2つに分類されます。国内の保険商品では、自社の損害がさらに「費用損害」(対応のために支出した費用)と「利益損害」(事業中断による利益の減少)に分かれ、全体として「賠償損害・費用損害・利益損害」の3区分で整理されることが一般的です。利益損害は費用損害とは別建てで、特約やオプションとして付ける商品もあります。
賠償責任(サードパーティ・リスク)
企業が管理する個人情報や取引先の機密情報が漏えいした場合など、第三者に対して法律上の損害賠償責任を負った場合に支払われる保険金です。
損害賠償金 被害者に対して法律上負担する損害賠償金が補償されます(お詫びとしての見舞金は、多くの商品で後述の費用損害側に分類されます)。例えば、ECサイトからクレジットカード情報が漏えいし不正利用された顧客に対して補償を行う場合がこれに該当します。近年では、サプライチェーン攻撃により自社が踏み台となって取引先の大手企業にマルウェアを感染させてしまった場合の賠償リスクも高まっています。
争訟費用 訴訟になった場合の弁護士費用や裁判費用も補償対象です。サイバーインシデント関連の訴訟は技術的な証拠の提示が複雑で、専門的な法的サポートが不可欠になります。事案の規模によっては、弁護士費用が高額に及ぶこともあります。
法令対応費用 GDPRや個人情報保護法に基づく監督当局への報告義務や、影響を受けた個人への通知義務に関連する費用も含まれます(この費用を賠償責任側・費用損害側のどちらに置くかは保険商品により異なります)。GDPRでは、個人データ侵害を認識してから原則72時間以内(個人の権利・自由へのリスクが生じるおそれがない場合を除く)に監督機関へ通知することが求められており、迅速な対応には専門家のサポートが必要です。
自社の損害(ファーストパーティ・リスク):費用損害と利益損害
インシデント発生時に、自社が対応のために支出した費用(費用損害)や、事業が止まったことによる利益の減少(利益損害)に対する補償です。実務上、インシデントレスポンスにおいてキャッシュフローを圧迫するのはこの部分であり、非常に重要な補償範囲となります。
事故原因調査費用 デジタルフォレンジック調査会社への委託費用です。調査の範囲や規模によっては、委託費用が高額に及ぶこともあります。マルウェア感染経路の特定、データ侵害の範囲確定、証拠保全などには専門的なツールと技術が必要で、外部の専門ベンダーへの依頼が不可欠になります。
見舞金・謝罪広告費用 顧客へのお詫び状の発送、コールセンターの設置、新聞やWebへの謝罪広告掲載費用が含まれます。大規模な個人情報漏えい事案では、数万人から数十万人への通知が必要になり、郵送費だけで数千万円に達するケースもあります。また、問い合わせ対応のための専用コールセンター設置には、規模によって月額数百万円のコストがかかることもあります。
データ復旧費用 破壊されたデータベースやシステムの復旧にかかる費用で、約款で対象となる追加人件費(超過勤務手当・臨時雇用費用など)や外部委託費が該当します。ランサムウェア攻撃でバックアップも含めて暗号化された場合、完全復旧には数週間から数ヶ月を要することがあり、復旧作業の人件費と機会損失は甚大なものになります。
サイバー恐喝対応費用 ランサムウェアによる身代金要求への対応に関するコンサルティング費用などが含まれる商品があります。ただし、国内の損害保険会社のサイバー保険では、身代金そのものは補償の対象外です(日本損害保険協会も、ランサムウェアの被害によって支払った身代金はサイバー保険の対象にならないと明記しています)。
危機管理広報(クライシスコミュニケーション)費用 インシデント公表時の記者会見、プレスリリース作成、SNS対応など、レピュテーション管理のための広報活動に関する費用です。専門のPR会社に依頼する場合、規模によっては高額に及ぶこともあります。
利益損害(逸失利益) ここまでの費用損害とは別の区分で、システム停止によって本来得られるはずだった利益の補填です。国内商品では「利益損害」として費用損害とは別建てにされ、特約やオプションで付けることが多い補償です。例えば、ECサイトが攻撃で停止したことによる売上減少に伴う利益損失などが該当します。補償額は約款所定の利益率や経常費などを用いて算定され、売上減少額の全額が支払われるわけではありません。特にクリスマス商戦やセール期間中のシステム停止は、大きな損失をもたらすことがあります。
契約前に確認すべき「免責事項」と「サイバーリスクのグレーゾーン」
サイバー保険は「入っていれば安心」という魔法の杖ではありません。契約内容を詳細に確認しないと、いざという時に「支払い対象外」と判断されるケースがあります。特に以下の点は、情報処理安全確保支援士として約款や重要事項説明書を精査すべきポイントです。
1. 重過失と故意
基本的なことですが、契約者(企業側)の故意による損害は免責(支払いなし)です。重大な過失も、補償項目や商品によっては免責とされることがあります(賠償損害は故意のみを免責とする商品が多い)。重大な過失を免責とする補償項目では、「既知の重大な脆弱性の修正パッチが提供され、警告も受けていたのに長期間適用しなかった」「パスワードを『123456』などの単純なものに設定していた」「ウイルス対策ソフトを導入していなかった」といった、セキュリティの基本動作(Due Care)を怠っていた事情が重過失と判断される可能性があります。ただし、自動的に免責になるわけではなく、補償項目・約款の規定や事故との因果関係などから個別に判断されます。
保険会社によっては、契約時にセキュリティ診断を行い、一定のスコア以上でないと加入できない、あるいは保険料が割り増しになるケースもあります。具体的には、IPA(情報処理推進機構)が提供する「情報セキュリティ対策ベンチマーク」での自己診断結果や、第三者機関によるセキュリティ監査レポートの提出を求められることがあります。
契約更新時にも継続的なセキュリティ対策の実施状況の申告を求められることがあり、対策を怠っていると判断された場合は更新拒否や保険料の大幅な増額の可能性があります。
2. 戦争・テロリズム・国家支援型攻撃
多くの損害保険では「戦争」による損害は免責となります。サイバー空間における攻撃が、国家間の戦争行為やテロリズムの一部と認定された場合(例:NotPetya事件での議論など)、保険金が支払われないリスクがあります。
2017年に発生したNotPetya(別名:ExPetr、Nyetya)は、ウクライナを標的としたサイバー攻撃でしたが、世界中の企業に波及し、損害総額は数十億ドル規模とされています(2018年の米ホワイトハウス声明)。100億ドル超とする評価もあります(ホワイトハウスの評価として、元米国土安全保障担当大統領補佐官トム・ボサート氏がWIREDに認めたもの、2018年)。この事案では、一部の保険会社が「戦争免責条項」を理由に保険金支払いを拒否し、法廷闘争に発展したケースがあります。米Mondelez社と保険会社の訴訟は2022年に和解し、米Merck社の訴訟では、ニュージャージー州の裁判所が「戦争免責は軍事行動を伴う場合を想定したもの」として免責の適用を認めず(2021年12月の一審判断、2023年5月の控訴審判断)、その後和解しています。なお、両社のケースはいずれも専用のサイバー保険ではなく、財物保険(オールリスク型)をめぐる争いで、後述のサイレントサイバーの典型例です。
近年では、この「サイバー戦争免責条項」の適用範囲を明確化する動きが保険業界で進んでいます。例えば英国のロイズ(Lloyd's)は、2023年3月31日以降に開始・更新される単独のサイバー保険に、戦争、および国家の機能や安全保障能力を著しく損なう国家支援型サイバー攻撃による損害を免責とし、攻撃の帰属(どの国家によるものか)の判断方法を明確にする条項を入れるよう求めています(Market Bulletin Y5381)。とはいえ、契約書上の文言(War Exclusion Clause)がどうなっているかは必ず法務部門と連携して確認する必要があります。特に、地政学的リスクが高まっている現在、この条項の解釈は企業のリスク管理において極めて重要です。
3. サイレントサイバー(Silent Cyber)
従来の火災保険や賠償責任保険など、サイバーリスクを主目的としていない保険契約において、サイバー攻撃による損害が補償されるかどうかが曖昧な状態を指します。
保険会社側は、予期せぬ巨額の支払いを避けるため、既存の保険証券でサイバーリスクを免責とするか補償するかを明記し(曖昧さの解消)、専用のサイバー保険への加入を促す傾向にあります。自社が加入している賠償責任保険がサイバーインシデントをカバーしていると思い込んでいると、実際にはカバーされていないという事態になりかねません。
例えば、製造業の企業が加入している製造物責任保険(PL保険)は、物理的な製品の欠陥による損害をカバーしますが、その製品に組み込まれたソフトウェアの脆弱性を突かれたサイバー攻撃による損害は対象外となる可能性が高いのです。既存の保険契約を総点検し、サイバーリスクのカバレッジを明確にすることが重要です。
4. ソーシャルエンジニアリング詐欺(BEC)
ビジネスメール詐欺(BEC:Business Email Compromise)によって、攻撃者の口座に自ら送金してしまったようなケースです。BECにはメールアカウントの乗っ取りなど不正アクセスを伴うものもありますが、どちらの場合も、詐欺によって送金された資金そのものの損失はサイバー保険の基本契約の補償対象に含まれない場合があります。送金詐欺などを補償する条項(特約)があるかを確認する必要があります。
BEC攻撃は、経営幹部や取引先になりすました巧妙なメールによって経理担当者を騙し、多額の資金を攻撃者の口座に振り込ませる手口です。FBI(米連邦捜査局)のIC3(インターネット犯罪苦情センター)の年次報告によれば、IC3に申告されたBECの損失額は毎年数十億ドル規模で推移しており、2025年は約30億ドル(3,046,598,558ドル)でした。これはIC3への申告分であり、世界全体の推計ではありません。1件で数億円規模の損害に至る例もあります。
一部のサイバー保険では、ソーシャルエンジニアリング特約を付帯することでBECをカバーできますが、補償額の上限が低く設定されていたり、多要素認証などの技術的対策の実施が加入条件となっていたりします。自社の業務フローにおけるBECリスクを評価し、適切な特約の付帯を検討する必要があります。
5. ランサムウェア身代金の支払い
国内の損害保険会社のサイバー保険では、攻撃者に支払った身代金そのものは補償の対象外です(日本損害保険協会が明記)。補償の重点は、データ復旧支援やシステム再構築費用に置かれています。海外には身代金を補償する商品もありますが、次に述べる制裁規制との関係で制約があります。
一部の国や地域では、テロ組織や制裁対象国への送金が法律で禁止されているため、攻撃者がこれらに該当する場合、身代金を支払うこと自体が違法行為となり、保険会社も補償できなくなります。米国財務省外国資産管理室(OFAC)は、制裁対象への支払いに関与した企業や保険会社に対して罰金を科す可能性があると警告しています。
海外拠点で現地の保険に加入する場合などは、身代金支払いに関する補償の有無、支払い条件、上限額などを契約前に明確にし、法務部門と連携してコンプライアンス上のリスクを評価することが不可欠です。
リスク移転としてのSLAと契約(クラウド・委託)
リスク移転の手段は保険だけではありません。外部サービスを利用する際の契約、特にSLA(Service Level Agreement)もリスクマネジメントの重要な要素です。
責任分界点の明確化
AWSやMicrosoft Azureなどのクラウドサービスを利用する場合、「責任共有モデル」が適用されます。クラウド事業者は「クラウドのセキュリティ(データセンターの物理的防御やインフラの保護)」に責任を持ち、利用者は「クラウド内のセキュリティ(データ、ID管理、パッチ適用)」に責任を持ちます。
この責任分界点を正しく理解していないと、「クラウドだから安全」という誤解(リスク認識の欠如)を生み、インシデント発生時に「誰が責任を取るのか」で泥沼化します。
IaaS(Infrastructure as a Service)の場合 仮想マシンのOS、ミドルウェア、アプリケーション、データの全てが利用者の責任範囲です。パッチ適用、アクセス制御、データの暗号化などは全て利用者が実施する必要があります。
PaaS(Platform as a Service)の場合 OSやミドルウェアの管理はクラウド事業者が行いますが、アプリケーションレベルのセキュリティ設定やデータ保護は利用者の責任です。
SaaS(Software as a Service)の場合 アプリケーションのセキュリティはクラウド事業者が担いますが、アクセス権限の管理、適切な利用ポリシーの策定、データの分類と保護は利用者の責任です。
これらの責任分界点を契約書やサービス仕様書で明確にし、自社の責任範囲については適切なセキュリティ対策を実施することが重要です。クラウド事業者が提供するセキュリティ機能(暗号化、ログ監視、アクセス制御など)を最大限活用し、残存リスクについてはサイバー保険でカバーするという、リスク低減とリスク移転を組み合わせる考え方が有効です。ただし、攻撃ではないクラウド事業者側の障害で自社の事業が止まった場合の利益損害は、依存先の事業中断を対象とする特約などがある場合に限られ、補償されないことも多い点に注意が必要です。
SLAにおける可用性保証と補償
多くのクラウドサービスでは、可用性(Availability)について99.9%や99.99%といった保証値を提示していますが、これが具体的にどの程度のダウンタイムを許容するのか、また保証値を下回った場合の補償内容を理解しておく必要があります。
可用性99.9%の場合 年間で約8.76時間(月間約43.2分)のダウンタイムが許容されます。
可用性99.99%の場合 年間で約52.6分(月間約4.32分)のダウンタイムが許容されます。
これらは1年を365日、1か月を30日として単純換算した参考値です。実際のSLAでは、契約で定める評価期間(例:Amazon EC2は月次)、停止の定義、計画メンテナンスなどの除外条件によって、許容される停止時間の考え方が変わります。
多くのクラウドサービスのSLAでは、可用性が保証値を下回った場合、月額利用料金の一定割合がサービスクレジット(以後の利用料金からの割引)として提供されます。割合は稼働率の低下幅に応じて段階的に増え、例えばAmazon EC2のSLAでは10%・30%・100%の3段階です。しかし、この補償額は実際のビジネス損失(逸失利益、信用失墜など)と比較すると微々たるものです。
そのため、ミッションクリティカルなシステムについては、クラウドのSLAだけに頼るのではなく、マルチクラウドやハイブリッドクラウドによる冗長化、自社でのバックアップ体制の構築、そしてサイバー保険による逸失利益の補償を組み合わせた総合的なリスク対策が必要です。前述のとおり、クラウド事業者の障害(攻撃以外)による利益損害は特約の有無で補償が分かれるため、契約時に対象範囲を確認しておきます。
外部委託契約における賠償条項
システム開発や運用を外部ベンダーに委託する場合、委託先のミスで情報漏えいが発生した際の損害賠償額の上限が、契約書で「委託料の範囲内」などに制限されていることが一般的です。
しかし、実際の漏えい事故による損害額は委託料を遥かに上回ることが多いため、契約上の賠償上限だけではリスクをカバーしきれません。例えば、年間委託料が500万円のシステム運用委託契約において、委託先の過失により個人情報が漏えいし、損害額が数億円に達した場合でも、契約上の賠償責任は500万円までに制限されるケースがあります。
ここで、自社でサイバー保険に加入し、契約でカバーしきれない部分(残存リスク)をファイナンス面でヘッジするという戦略的な組み合わせが必要になります。また、委託先に対しても一定額以上のサイバー保険加入を契約条件とすることで、リスクの分散を図ることができます。ただし、契約や保険で移転できるのは損害の財務的な結果の一部であり、委託元としての法的責任や説明責任は残ります。個人データの取扱いを委託した場合、委託元は委託先を監督する義務を負います(個人情報保護法第25条)。
委託契約においては、以下の点を明確にすることが重要です。
- インシデント発生時の責任分担と報告義務
- 損害賠償の範囲と上限額
- 委託先のセキュリティ対策基準(ISMS(ISO/IEC 27001)認証の取得など)
- 委託先のサイバー保険加入状況
- インシデント発生時の復旧支援体制
- 定期的なセキュリティ監査の実施
これらを契約書に明記し、定期的にレビューすることで、外部委託に伴うリスクを適切に管理することができます。
情報処理安全確保支援士として経営層へどう提言するか
技術的な詳細に疎い経営層に対し、サイバーセキュリティ投資の必要性を説く際、サイバー保険は非常に有効な「共通言語」となります。
コスト対効果の可視化
EDRやSIEMの導入に数千万円かかると説明しても、その効果は見えにくいものです。しかし「当社の規模でランサムウェア被害に遭った場合、平均して2億円の損害が見込まれます。このリスクに対し、年間300万円の保険料で10億円までカバーできますが、保険加入の条件として、EDRによる監視体制が必須となっています」(数値は説明用の仮定)と説明すれば、セキュリティ対策製品の導入が「保険適用のための必要経費」として合理化されやすくなります。なお、実際の契約には免責金額(自己負担額)や、補償項目ごとの支払限度額(サブリミット)があるため、損害額がそのまま全額支払われるわけではありません。契約全体の支払限度額も上限になります。
この説明方法のポイントは、抽象的な「セキュリティ強化」ではなく、具体的な金額ベースでのリスクとリターンを提示することです。経営層は、投資対効果(ROI)や費用対効果を重視するため、「年間300万円の保険料と1,000万円のEDR導入で、2億円の潜在損失リスクをヘッジできる」(数値は説明用の仮定)という説明は非常に説得力があります。
さらに、同業他社や同規模企業でのインシデント事例とその損害額を具体的に提示することで、「自社は大丈夫」という楽観的バイアスを排除し、現実的なリスク認識を促すことができます。
BCP(事業継続計画)との連動
サイバー保険には、金銭的な補償だけでなく、インシデント発生時の「駆けつけサービス」が付帯していることが多くあります。専門のフォレンジックベンダーや弁護士を紹介・手配してくれるサービスです。有事の際に「誰に頼ればいいかわからない」という混乱を防ぐことができるため、BCPの実効性を高める観点からも推奨できます。
多くの企業では、インシデント対応計画(IRP:Incident Response Plan)を策定していても、実際にインシデントが発生した際に「どのフォレンジックベンダーに依頼すればいいのか」「弁護士はどう選ぶのか」「広報対応をどの会社に任せるのか」といった具体的な手配で混乱します。
サイバー保険の付帯サービスとして、保険会社が事前に選定・契約した専門ベンダーのネットワークを利用できることは、インシデント対応のスピードと品質を大きく向上させます。特に、24時間365日対応可能なホットラインが提供される場合、深夜や休日のインシデント発生時にも迅速な初動対応が可能になります。
また、保険会社によっては、インシデント対応のシミュレーション訓練(テーブルトップエクササイズ)やセキュリティ教育プログラムを無償または割引価格で提供していることがあります。これらのサービスを活用することで、保険料以上の価値を引き出し、組織全体のセキュリティレベルを向上させることができます。
経営層への提案フレームワーク
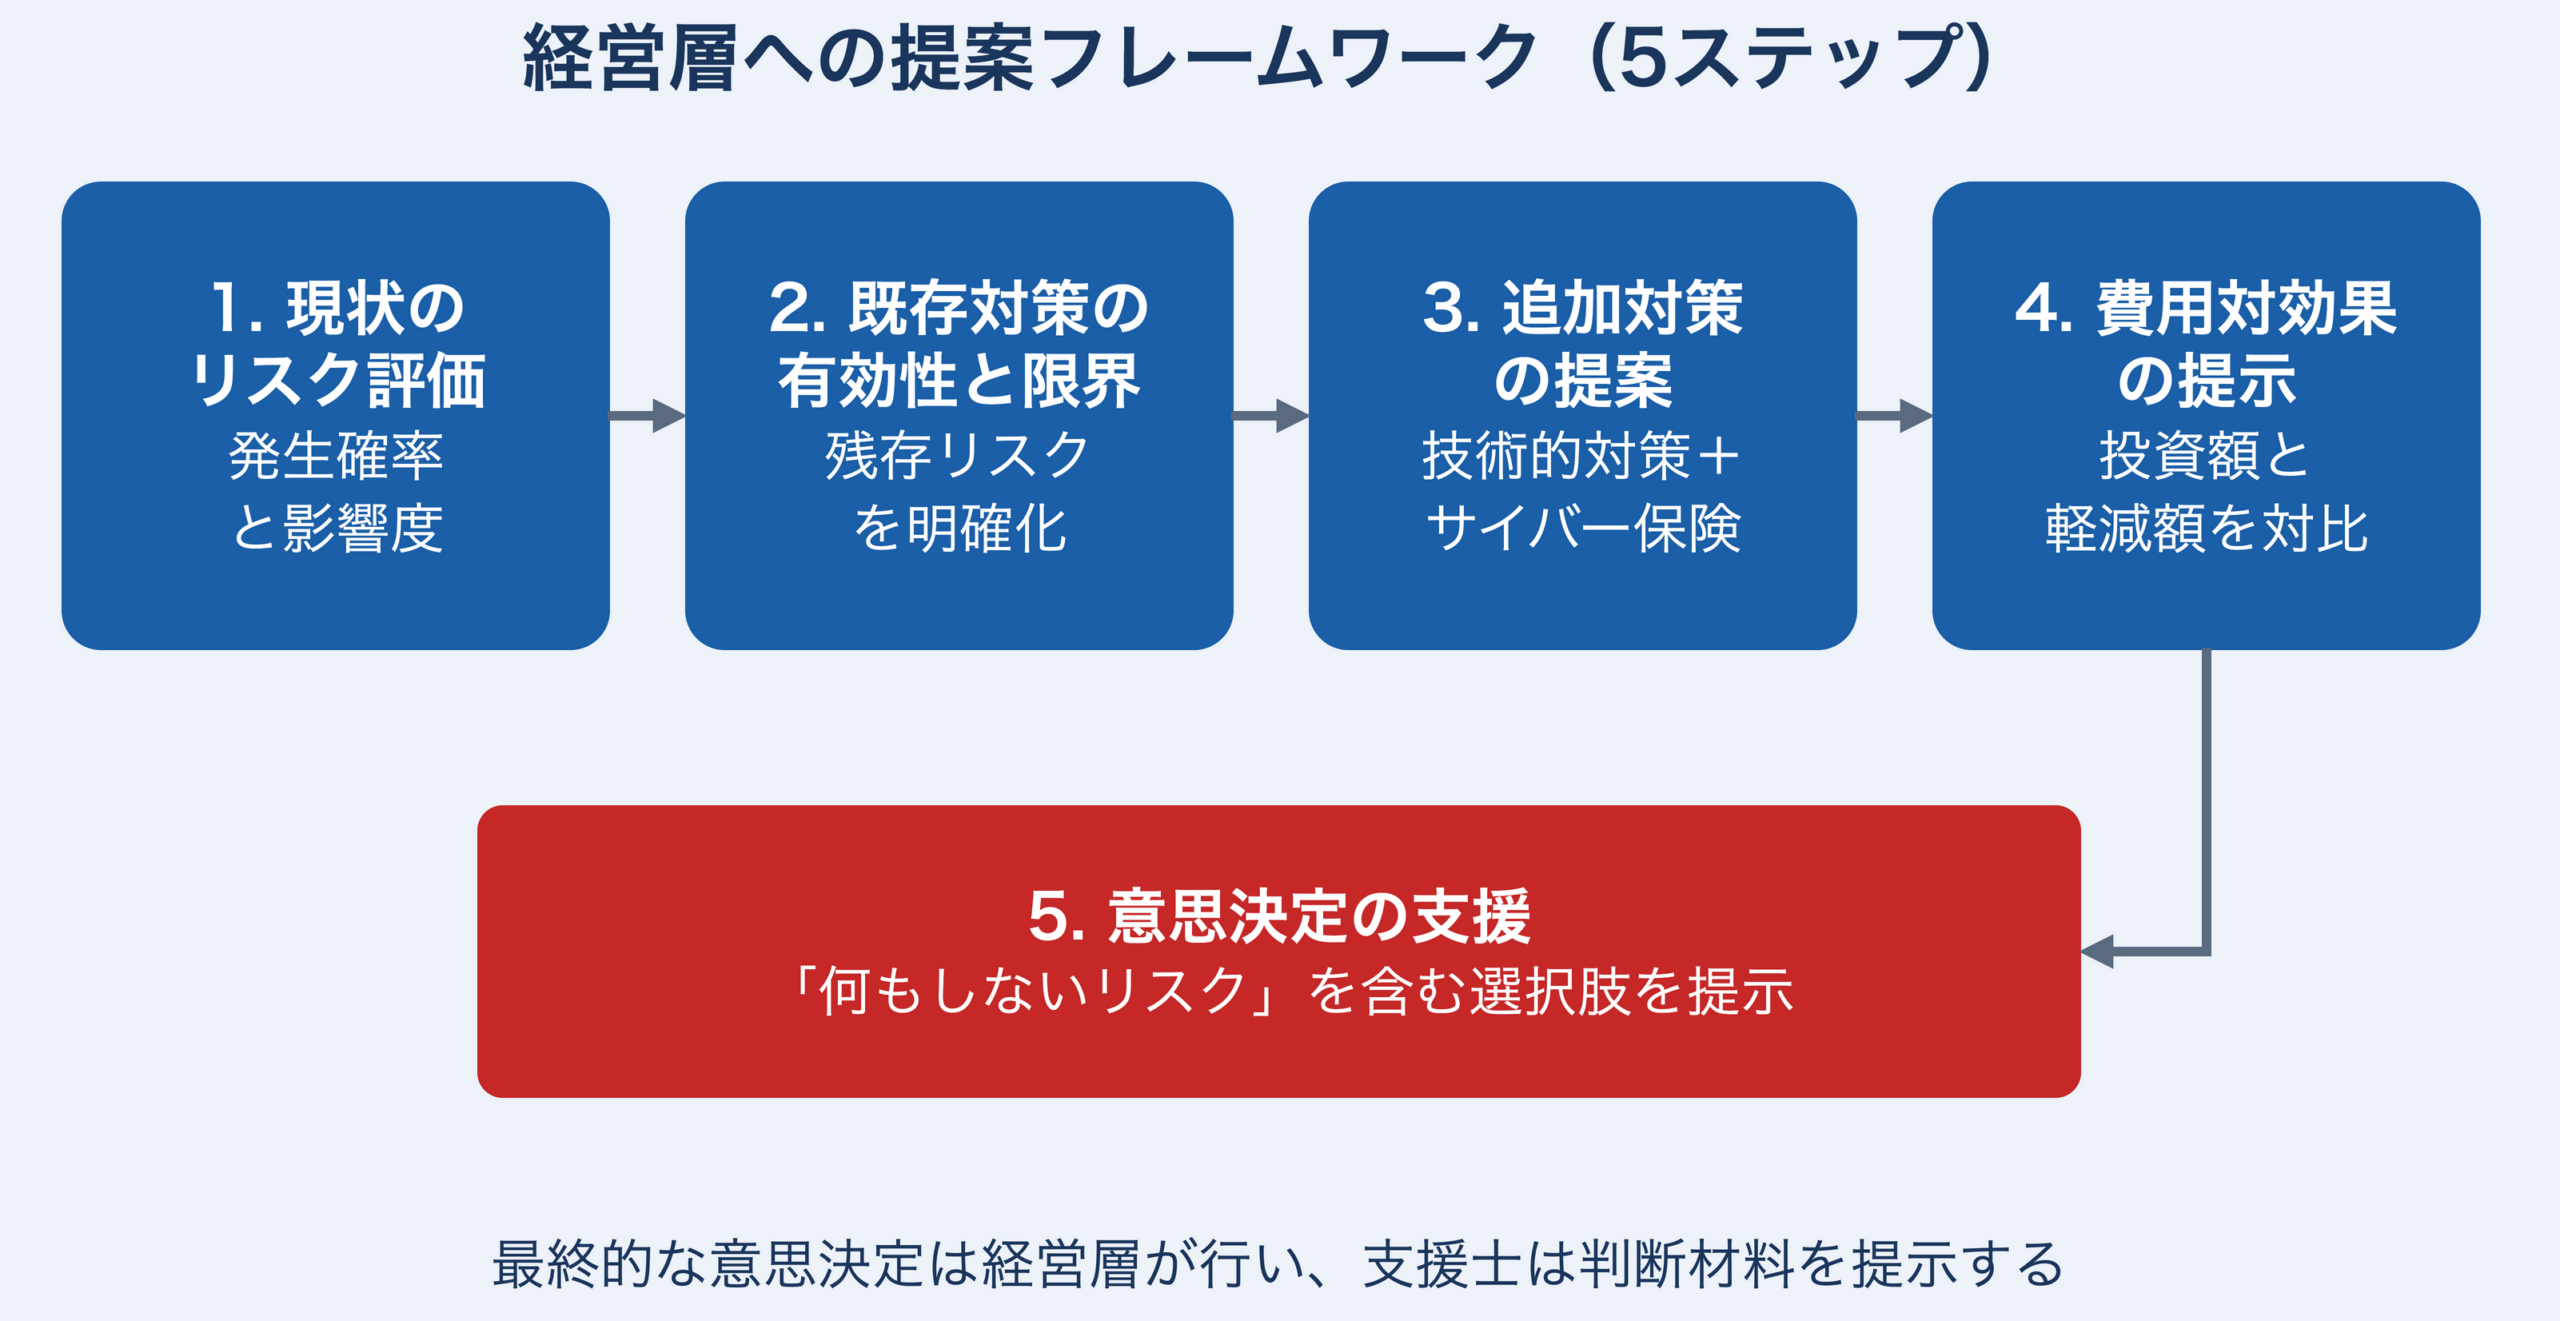
経営層への提案を成功させるためには、以下のフレームワークに沿って説明することが効果的です。
ステップ1:現状のリスク評価 自社が直面しているサイバーリスクを具体的に列挙し、各リスクの発生確率と影響度を評価します。可能であれば、過去の同業他社のインシデント事例を参照し、損害額の実績データを提示します。
ステップ2:既存対策の有効性と限界 現在実施しているセキュリティ対策(ファイアウォール、ウイルス対策ソフト、従業員教育など)の有効性を説明しつつ、それでも残存するリスク(ゼロデイ攻撃、内部不正、高度な標的型攻撃など)を明確にします。
ステップ3:追加対策の提案 残存リスクに対する追加対策として、技術的対策(EDR、SIEM、多要素認証など)とサイバー保険の組み合わせを提案します。それぞれの対策の費用と効果を明示します。
ステップ4:費用対効果の提示 追加対策にかかる総費用と、それによって軽減されるリスクの金額を対比させます。「年間1,500万円の投資で、最大10億円のリスクをヘッジできる」(数値は説明用の仮定)といった具体的な数値を提示します。保険部分については、免責金額を控除し、補償項目別のサブリミットや契約全体の支払限度額を適用した、実際に回収できる額で示すのが誠実です。
ステップ5:意思決定の支援 最終的な意思決定は経営層が行うものですが、「何もしないリスク」も含めた選択肢とそれぞれのメリット・デメリットを提示し、情報に基づいた意思決定をサポートします。
現場で役立つ知識チェックポイント
サイバー保険とリスク移転に関する理解を深めるため、以下のポイントについて自問自答し、実務での応用力を高めてください。
リスク対応の理解度チェック
- 「リスク対応」の4分類(回避・移転・低減・保有)の違いを、自社の具体的な事例を用いて説明できますか?
- それぞれのリスク対応策を選択する際の判断基準(コスト、効果、実現可能性など)を説明できますか?
サイバー保険の補償内容チェック
- サイバー保険において「ファーストパーティ」と「サードパーティ」の損害がそれぞれ具体的に何を指すか区別できますか?
- 自社で加入を検討する場合、どの補償項目が最も重要か、優先順位をつけられますか?
- 既存の損害保険との重複や補完関係を説明できますか?
クラウドサービスの責任範囲チェック
- SLAにおける「可用性」の保証値(99.9%など)が、評価期間を前提に、どのようなダウンタイムを許容する計算になるか算出できますか?
- 「責任共有モデル」において、IaaS、PaaS、SaaSそれぞれの利用者責任の範囲の違いを図示できますか?
- 自社で利用しているクラウドサービスについて、責任分界点を明確に説明できますか?
契約と免責事項のチェック
- サイバー保険の約款における主要な免責事項を列挙できますか?
- 自社のセキュリティ対策状況が「重過失」と判断されないレベルにあるか評価できますか?
- 外部委託契約において、セキュリティインシデント発生時の責任範囲と賠償上限を確認していますか?
経営層への説明力チェック
- 技術的な専門用語を使わずに、サイバーリスクと保険の必要性を経営層に説明できますか?
- 費用対効果を具体的な数値で示しながら、セキュリティ投資の提案ができますか?
- 同業他社のインシデント事例を調査し、自社への適用可能性を評価できますか?
これらのチェックポイントを定期的に見直し、自身の知識とスキルのアップデートを図ることで、組織のセキュリティとレジリエンスの向上に貢献できます。
SC試験での出題パターンと対策
リスク対応の分類は、科目A-2(旧午前II)で繰り返し出題されている定番テーマです。具体的な対策の記述を読ませて、それが回避・低減・移転・保有のどれに当たるかを選ばせる形式が中心です。
過去問で確認:リスクファイナンス
平成21年度春期 情報セキュリティスペシャリスト試験 午前II 問7は「リスクファイナンスに該当するもの」を選ぶ問題で、正解は(ア)で、損失に備えて保険をかける対策です。リスクファイナンスは、損失が起きたときの資金面の手当てを指し、保険によるリスク移転がその代表例です。発生確率や影響を下げる対策(リスクコントロール)と区別しておきましょう。
過去問で確認:リスク回避
平成29年度春期 情報処理安全確保支援士試験 午前II 問9は「個人情報の漏えいに関するリスク対応のうち,リスク回避に該当するもの」を選ぶ問題で、正解は(エ)「収集済みの個人情報を消去し,新たな収集を禁止する」です。誤答には、入退室管理の強化(リスク低減)、外部のデータセンターへの預託(リスク移転)、あえて対策をとらない判断(リスク保有)が並びます。平成27年度秋期 情報セキュリティスペシャリスト試験 午前II 問7でも、ほぼ同じ構成でリスク回避を選ぶ問題が出題されています。
ひっかけポイント
- 外部委託や外部データセンターへの預託は、保険と同じくリスク移転に分類されます。「低減」と取り違えやすいので注意しましょう
- JIS Q 27000:2019などの規格では、リスク移転に当たる選択肢が「リスク共有」と表記されることがあります。表記が違っても同じ考え方を指していると読み取れるようにしておきます
- リスク保有は「放置」ではなく、リスクを認識したうえで受け入れる判断です。「何もしない」と書かれていても、検討を経たものかどうかで読み分けます
【演習】リスク移転とサイバー保険理解度チェック(全10問)
科目A-2(旧午前II)では、具体的な対策の記述からリスク対応の4分類のどれに当たるかを選ばせる問題が繰り返し出題されており、科目B(旧午後)では委託先管理や経営層への説明といった事例の中でリスク移転の考え方が問われることがあります。定番のひっかけは、外部委託や預託をリスク低減と取り違えること、保険に入れば身代金や逸失利益まで当然に補償されると思い込むこと、委託すれば法的責任まで移ると考えることです。以下の練習問題で本記事の理解度を確認してみましょう。
まとめ:防御と保険の「ハイブリッド戦略」で組織を守る
サイバーセキュリティの世界に「絶対」はありません。どれだけ高度な技術的対策を講じても、ゼロデイ攻撃や高度な標的型攻撃、そして内部不正を完全に防ぐことは困難です。だからこそ、技術的な防御壁を突破された後の「最後の砦」として、財務的なセーフティネットであるサイバー保険が重要になります。
情報処理安全確保支援士を目指す皆さんにとって、技術力を磨くことはもちろん最優先事項です。しかし、組織のセキュリティを守るということは、サーバーの設定ファイルを守ることだけではありません。「組織の存続」を守ることこそが本質です。
そのために、技術(リスク低減)とファイナンス(リスク移転)を適切に組み合わせた「ハイブリッドな戦略」を描けるようになること。それが、単なるエンジニアから、組織のリスクを管理する真のセキュリティ・プロフェッショナルへとステップアップするための鍵となります。
サイバー保険活用の3つの原則
原則1:保険は技術的対策の代替ではなく補完 サイバー保険に加入したからといって、技術的なセキュリティ対策を怠ってよいわけではありません。むしろ、保険会社は加入条件として一定レベルのセキュリティ対策を要求します。技術的対策でリスクを最小化し、それでも残る残存リスクを保険でカバーするという考え方が重要です。
原則2:契約内容の定期的な見直しが不可欠 サイバー脅威は日々進化しています。契約時には想定していなかった新しい攻撃手法や、事業拡大に伴う新たなリスクが生じることがあります。少なくとも年1回は保険契約の内容を見直し、カバレッジの妥当性を確認することが重要です。
原則3:インシデント対応計画との統合 サイバー保険は単独で機能するものではなく、組織のインシデント対応計画(IRP)やBCP(事業継続計画)と統合されて初めて真価を発揮します。保険会社が提供する付帯サービス(フォレンジック、法律相談、広報支援など)を事前に把握し、インシデント対応計画に組み込んでおくことで、有事の際の迅速な対応が可能になります。
継続的な学習とアップデート
サイバーリスクとサイバー保険の世界は急速に変化しています。新しい攻撃手法の出現、法規制の変更、保険商品の進化など、常に最新の情報をキャッチアップすることが求められます。
情報処理安全確保支援士として、技術的な知識だけでなく、保険・法務・経営といった多角的な視点を持ち続けることで、組織に真の価値を提供できるプロフェッショナルとして成長できるのです。
次のステップとして、実際のインシデント事例の分析、自社のリスクアセスメントの実施、経営層への提案書の作成など、本記事で学んだ知識を実践に移していきましょう。理論と実践の両輪を回すことで、組織のサイバーレジリエンスは着実に向上していきます。
サイバーセキュリティは、もはや技術部門だけの課題ではありません。経営課題として、そして組織全体の文化として根付かせることが、これからの時代に求められています。その実現に向けて、技術とファイナンスを橋渡しできる人材として、皆さんの活躍を期待しています。
本記事は情報処理安全確保支援士(SC)試験対策を目的として作成しています。
参考資料
- 一般社団法人 日本損害保険協会「サイバー保険」
- Regulation (EU) 2016/679(GDPR)第33条 監督機関への個人データ侵害の通知
- FBI IC3「2025 IC3 Annual Report」
- Amazon Compute Service Level Agreement(Amazon EC2 SLA)
- The White House「Statement from the Press Secretary」(2018年2月15日、NotPetyaについて)
- Superior Court of New Jersey, Appellate Division, Merck & Co., Inc. v. ACE American Insurance Co.(2023年5月1日)
- Lloyd's Market Bulletin Y5381「State backed cyber-attack exclusions」
- Andy Greenberg「The Untold Story of NotPetya, the Most Devastating Cyberattack in History」(WIRED、2018年8月)
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

