「情報処理安全確保支援士は維持費が高いだけで、個人のメリットが少ない」
そんな声を耳にすることがありますが、企業の経営戦略や公共事業の受注を担う部門においては、この見方は必ずしも当てはまりません。
現在、官公庁や地方自治体のシステム調達では、情報処理安全確保支援士(登録セキスペ)などの資格保有者の配置が「入札参加の要件」や「技術点の加点対象」として仕様書に書かれるケースが見られます。案件によっては、この資格を持つ社員がいるかどうかが、プロジェクト受注の成否に関わることもあるのです。
本記事では、公開されている調達仕様書に見られる要件の傾向をもとに、官公庁入札における情報処理安全確保支援士のリアルな需要と、企業が組織的に資格者を確保するメリットについて詳しく解説します。公共案件の受注を目指すIT企業の経営者や人事担当者、そしてキャリアアップを考えるエンジニアの方々に、ぜひ最後までお読みいただきたい内容です。
官公庁入札における情報処理安全確保支援士の配置要件とは
政府や自治体が民間企業にシステム開発や運用を委託する際、セキュリティ品質を担保するため、プロジェクトメンバーに一定の資格保有者を求める案件があります。その中で情報処理安全確保支援士は、登録者だけが名乗れる国家資格(名称独占資格)として、要件に挙げられる資格の一つです。
入札プロセスにおいて、資格がどのタイミングで必要になるのか、まず全体像を把握しましょう。
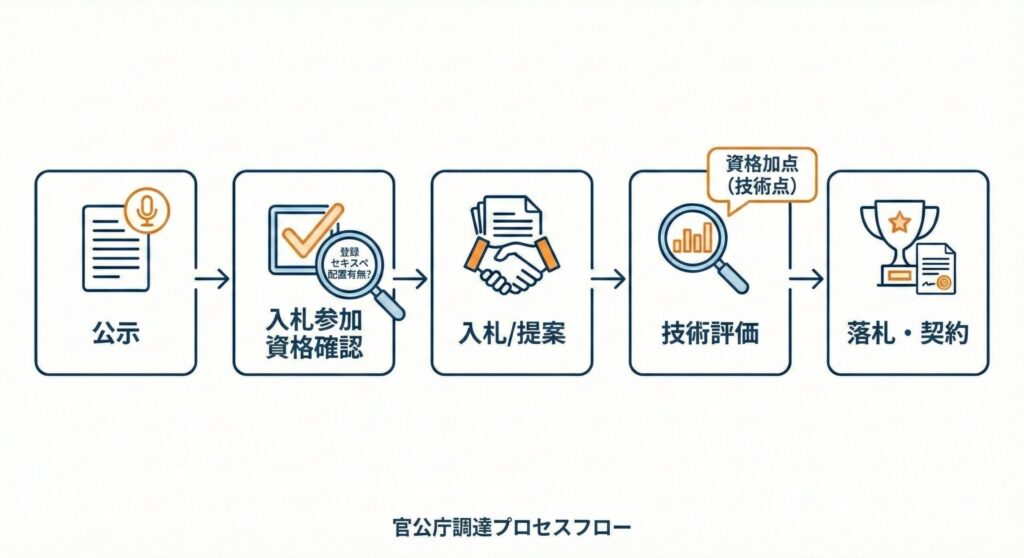
上図は、総合評価落札方式で資格要件や資格者の加点が設定された案件の一例です。こうした案件では、最初の「参加資格確認」と提案内容を審査する「技術評価」の2つのフェーズで、資格の有無が問われる場合があります。一方で、価格だけで落札者を決める最低価格落札方式の案件や、資格を要件・加点項目にしない案件もあります。資格が設定される案件で、具体的にどのような形で要件化されているのか見ていきましょう。
必須要件としての指定:体制を確保できなければ参加が認められない場合も
最もシビアなのが、入札参加資格や提案の適合性に関わる「必須要件」としての指定です。仕様書に「本業務の従事者として、情報処理安全確保支援士の登録を受けている者を1名以上配置すること」といった記載があり、資格者の配置が必須条件とされている場合、所定の確認時点までに要件を満たす体制を確保できなければ、参加資格や提案の適合性が認められない場合があります。自社で雇用している人員に限るのか、確認時点はいつか(入札時か履行開始時か)といった条件は案件ごとに異なるため、入札説明書等で確認してください。なお、実際の仕様書では「情報処理安全確保支援士、ネットワークスペシャリスト等のいずれか」「又は同等の能力を有する者」のように、複数の資格や同等の能力・経験と並べて書かれることも多く、支援士だけが唯一の条件とは限りません。
以下は、資格者の配置が検討される業務の例です。
- 重要インフラ(電力、水道、交通、金融など)に関わるシステム構築・運用業務
- 個人情報や機密情報を大量に扱うデータベース管理業務
- セキュリティ監視(SOC)、脆弱性診断、ペネトレーションテストなどの専門業務
- マイナンバーシステムや税務システムなど、国民の機微情報を扱う業務
これらの案件では、セキュリティインシデント発生時の社会的影響が極めて大きいため、発注者側も「専門家が関与している」という客観的な証明を求めます。情報処理安全確保支援士の配置は、その分かりやすい証明手段の一つとなっているのです。
総合評価落札方式での加点対象:数点の差が数億円の差に
必須要件でない場合でも、「総合評価落札方式」において技術点の加点対象とされるケースがあります。総合評価落札方式とは、単に価格が安いだけでなく、技術力や提案内容を点数化し、価格と技術力を総合的に評価して落札者を決める方式です。政府の情報システム調達では価格点と技術点を足し合わせる加算方式がよく使われます(技術点を価格で割る除算方式もあります)。
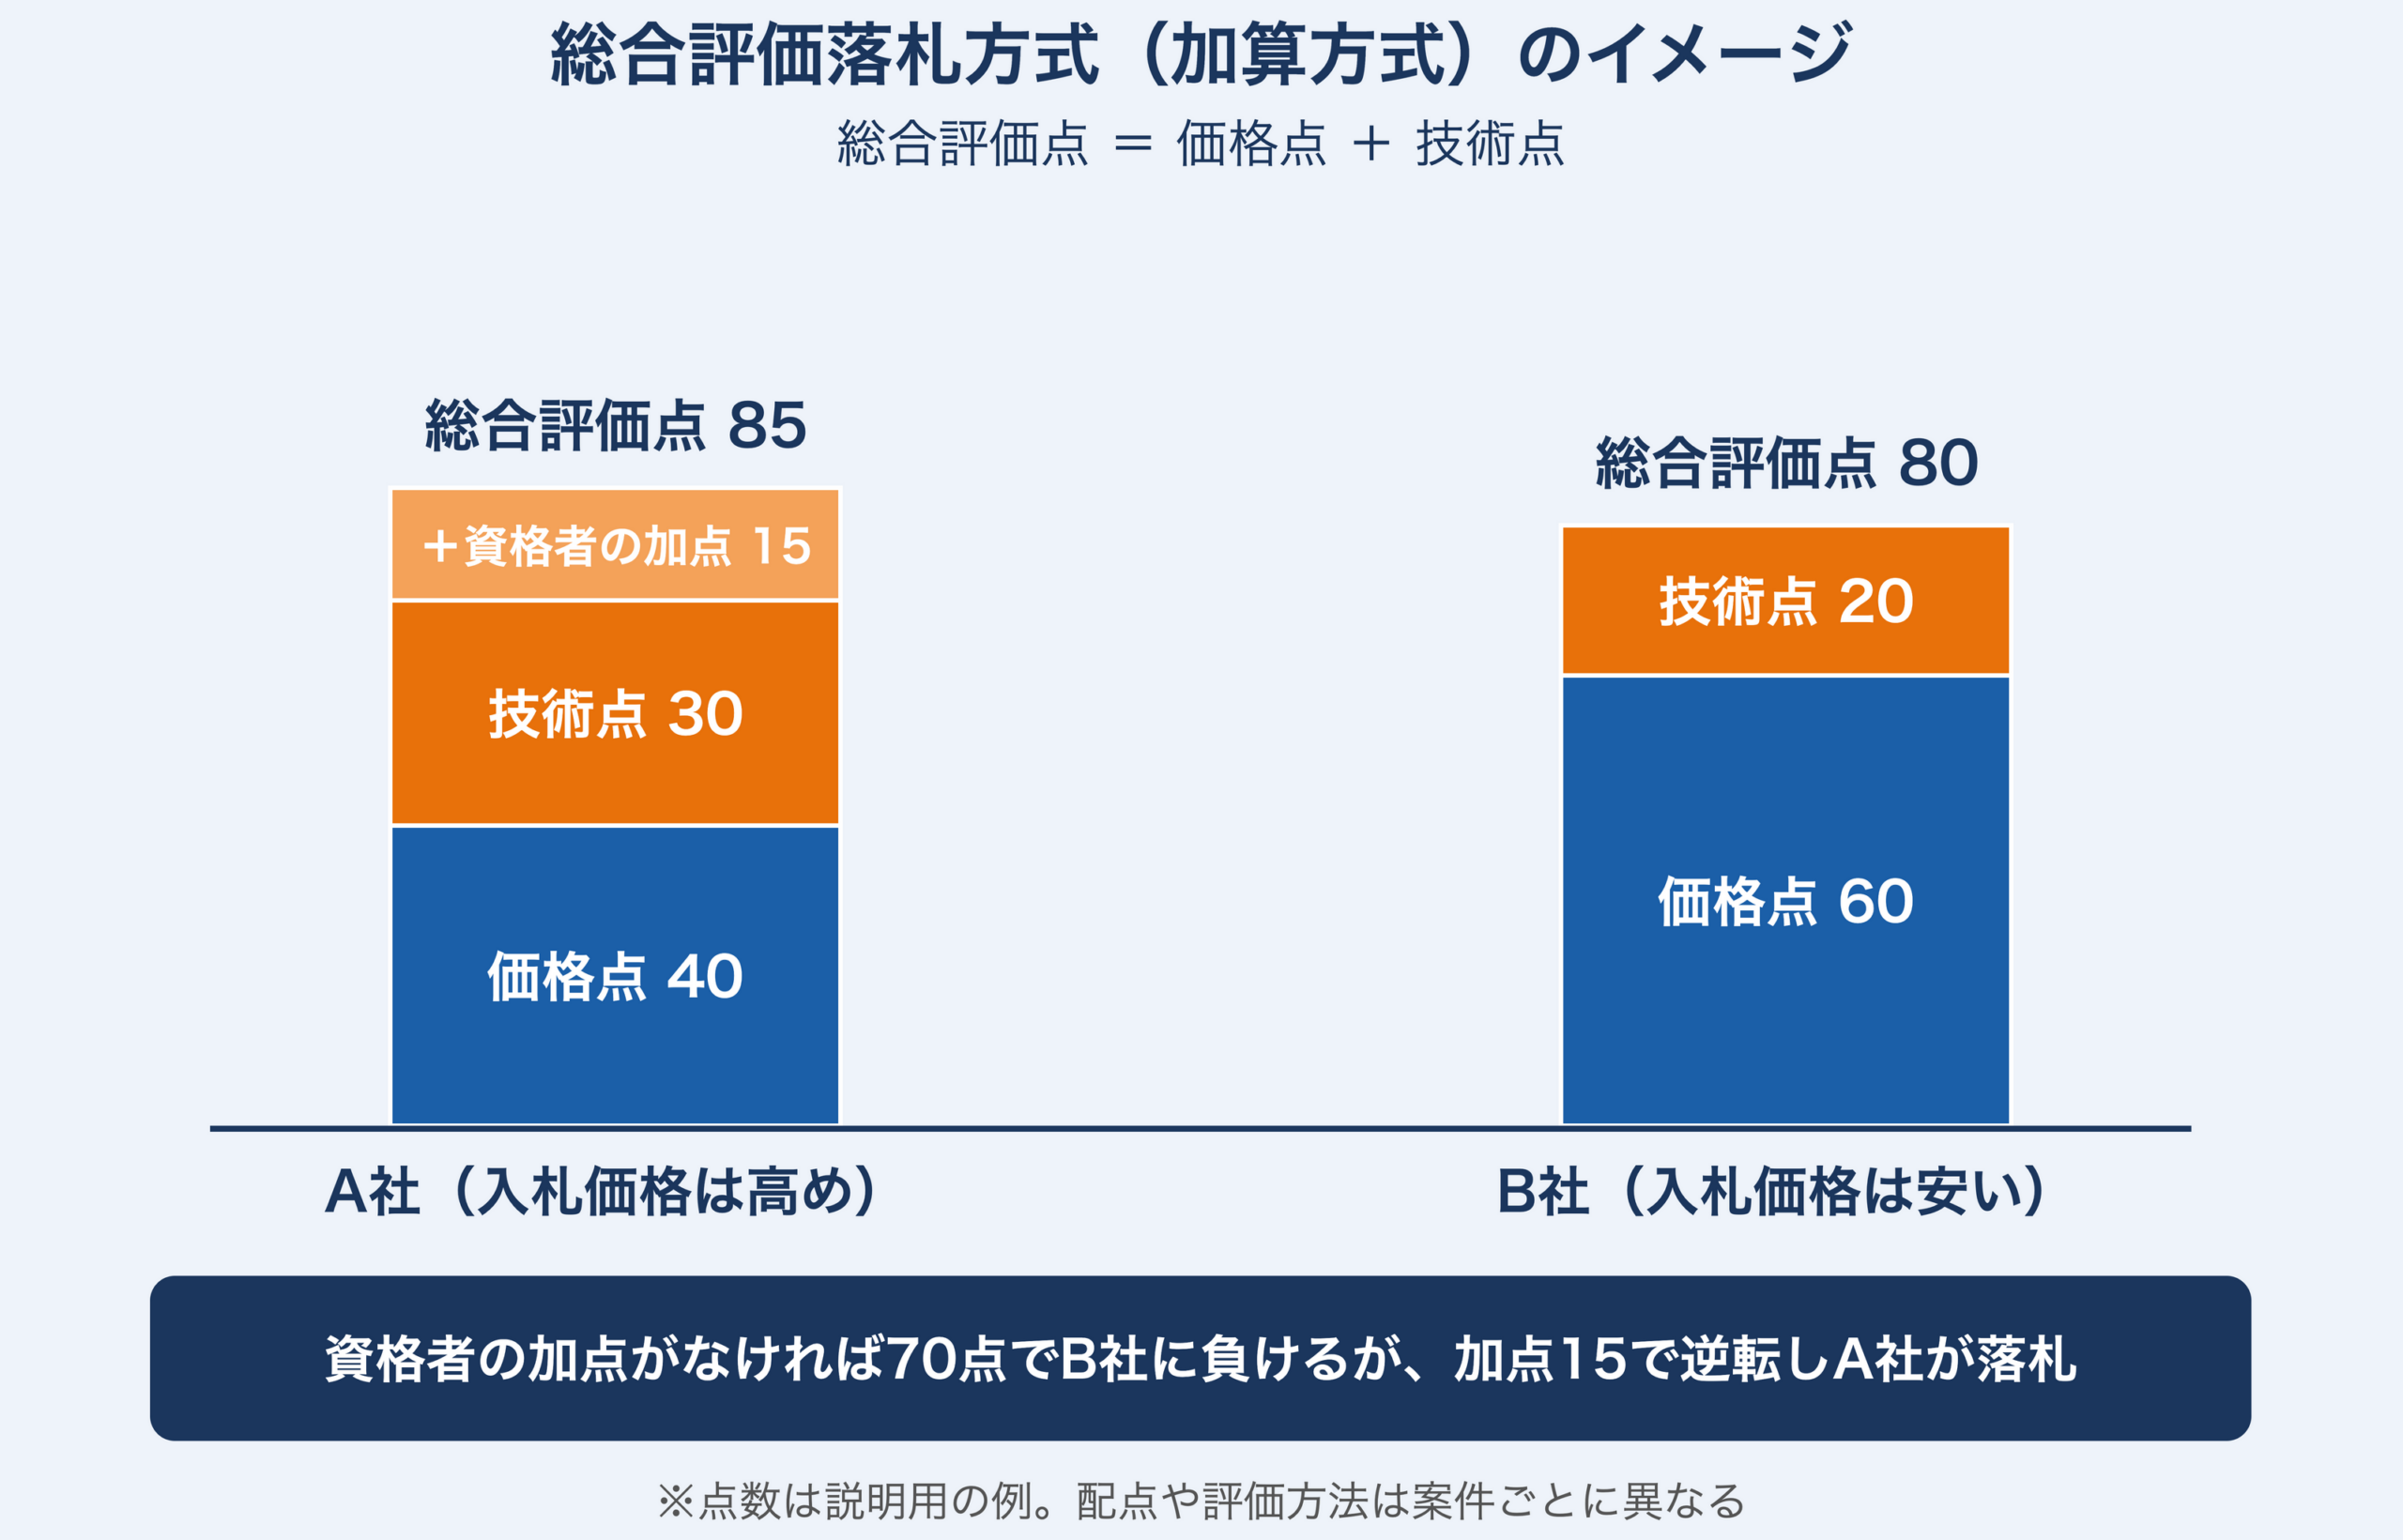
例えば「プロジェクトマネージャーやセキュリティ担当者が情報処理安全確保支援士の資格を有している場合、技術点に加点」といった形です(配点は案件ごとに異なります)。上図の例では、A社は資格者の加点がなければ70点でB社の80点に届きませんが、加点15を得て85点となり逆転しています。競合他社と価格が横並びになった際には、この数点の差が受注の成否を左右することがあります。
総合評価落札方式では、技術点で上回れば、入札価格が多少高くても総合評価点で逆転できる場合があります。つまり、資格者が加点対象となる案件では、資格保有者を配置することで、価格だけでなく技術面の評価でも競争できる場合があります。
セキュリティ担当者・運用責任者としての役割の例
仕様書では、単に名前を貸すだけでなく、実務上の役割とセットで求められるのが一般的です。配置先と役割の例としては、以下のようなものがあります。
- プロジェクト管理技術者: プロジェクト全体のセキュリティ管理に関わる立場。リスク評価、脅威分析、対策の立案と実施の取りまとめなどを担当します。
- セキュリティ担当者: 設計段階でのセキュリティレビュー、運用中のログ分析、インシデント対応などを担当する専門家です。
- 運用責任者: システムの安定稼働と安全性を支えるリーダー。変更管理やアクセス制御などの運用プロセスの管理を担当します。
どの役職がどこまで責任を負い、誰が最終判断を下すかといった責任範囲・判断権限は、仕様書・契約・案件の実施体制に従います。セキュリティ担当者は助言やレビューを担い、最終判断は別の責任者が行う体制もあります。
これらのポジションは、単なる形式的な配置ではなく、実際に週何日勤務するか、どのような業務を担当するかまで仕様書に明記されることもあります。したがって、企業は「名義貸し」ではなく、実務遂行能力を持つ資格者を確保する必要があるのです。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
官公庁案件に見られる配置要件の想定例
公開されている調達仕様書や入札公告に見られる要件の型を、想定例として見ていきましょう。以下は一般的な傾向を組み合わせて再構成したもので、特定の案件や実際の契約金額を示すものではありません。
事例1:中央省庁ネットワークシステム運用管理業務
省庁のネットワーク運用案件では、運用管理責任者の要件として、例えば以下のいずれかの保有が求められます。
- ネットワークスペシャリスト試験合格者
- 情報処理安全確保支援士(登録済みであること)
このような案件では、24時間365日の安定稼働とサイバー攻撃への即応性が求められるため、高度な知識を持つことの証明として資格が要件化されます。注目すべきは「登録済みであること」という条件が付く場合です。この場合は試験合格だけでは不十分で、継続的な講習を受けて最新知識を維持している人材であることが求められているのです。
仮に年間約5,000万円・5年間の長期契約の案件であれば、資格者1名の配置要件を満たせるかどうかで、総額2.5億円規模の案件に参加できるかどうかが決まることになります。
事例2:都道府県セキュリティクラウド構築業務
地方自治体のセキュリティクラウド更新案件では、例えば構築チームのメンバー要件として「情報処理安全確保支援士を含むこと」と書かれることがあります。これは設計段階から「セキュリティ・バイ・デザイン(Security by Design)」を確実にするための措置です。
このタイプの案件では、配置人数だけでなく、具体的な業務内容まで指定されることがあります。例えば、情報処理安全確保支援士に次のような業務が求められます。
- 要件定義段階でのセキュリティ要件の策定支援
- 基本設計・詳細設計段階でのセキュリティレビュー実施
- 構築段階での設定内容の妥当性検証
- テスト段階でのセキュリティテスト項目の策定と実施確認
つまり、プロジェクトのライフサイクル全体にわたって、専門家として関与することが求められるのです。構築案件は契約規模が大きくなりやすく、資格者の有無が参加の分かれ目になり得ます。
事例3:防衛・重要インフラ関連システム
防衛・重要インフラ関連など機密性の高い案件では、配置技術者に対してより厳格な資格要件が課される場合があります。例えば、次のような要件の組み合わせが考えられます。
- セキュリティ責任者:情報処理安全確保支援士またはCISSP保有者
- 副責任者:情報処理安全確保支援士または情報セキュリティマネジメント試験合格者
- チームメンバー:5名以上のうち最低2名が情報処理安全確保支援士
このように、複数名の資格者配置が求められるケースもあります。単独の専門家に依存するのではなく、組織的なセキュリティ管理体制を求める考え方です。
💡 【補足】自社に関連する案件要件のリサーチ方法
実際にどのような案件で資格が求められているか、以下の検索コマンドをGoogleに入力することで、全国の省庁や自治体が公開している仕様書(PDF)を直接絞り込んで検索することができます。
filetype:pdf "情報処理安全確保支援士" "調達仕様書" OR "仕様書"
さらに上記のコマンドに「〇〇市」や「〇〇システム」といった自社の得意領域のキーワードを追加して検索すると、直近のリアルな案件需要と資格要件のトレンドをリサーチできるので、ぜひ試してみてください。
【調達仕様書での記載例(官公庁の仕様書に見られる典型的な書き方)】
業務担当者には、独立行政法人情報処理推進機構が実施する情報処理安全確保支援士試験の合格者、又は、試験に合格した者と同等の能力・業務経験を有することを証明できる者を1名以上含めること。
(各府省の公開仕様書に見られる表現をもとにした記載例。個別の案件の仕様書は各府省の調達情報で確認してください)
企業が情報処理安全確保支援士を確保する3つのメリット
SIerやITベンダーにとって、社員にこの資格を取得・登録させることは、対象となる案件によっては参加機会の拡大や技術評価の向上につながります。投資効果は一律には言えず、対象案件数、配点、受注確率、粗利益、資格者の配置・教育コストを踏まえて判断します。ここでは、具体的な3つのメリットについて詳しく解説します。
メリット1:入札参加機会の拡大と技術評価の向上
前述の通り、資格者の配置が必須条件とされる案件では、体制を確保できないことによる機会損失を防ぐことができます。総合評価落札方式で加点対象となる案件では、技術評価の向上も期待できます。官公庁案件を主軸とする企業にとっては、事業の幅に関わる問題です。
官公庁案件を主軸とするSIerの場合、資格者の配置を求める案件の比率は事業領域によって異なりますが、資格者を確保できる見込みがなければ、そうした案件には手を出しにくくなります。
なお、国の競争参加資格である全省庁統一資格の等級(A〜D)は、主に年間平均(生産・)販売高、自己資本額、流動比率、営業年数といった経営規模・財務状況で決まり、情報処理安全確保支援士の人数で等級が上がる仕組みではありません。資格者の配置が効いてくるのは、等級とは別に、個々の案件の仕様書で定められる参加要件や技術評価の場面です。
メリット2:顧客からの信頼性担保とブランド価値向上
官公庁に限らず、民間企業(特に金融機関、大手メーカー、医療機関など)からの発注においても、提案書に「情報処理安全確保支援士:〇名配置予定」と記載することは強力なアピールポイントになります。
情報処理安全確保支援士は、単なる試験合格者とは異なり、登録の有効期間が3年の更新制で、毎年のオンライン講習と3年に1回の実践講習(または特定講習)の受講が義務付けられています(2026年4月からは実務経験者向けの講習制度も設けられています)。そのため、発注者に対して「常に最新のセキュリティ知識をアップデートしている人材が関与する」という安心感を提供できます。
これは、一度取得すれば永続的に有効な資格とは明確に異なる価値です。サイバー攻撃の手法は日々進化しており、数年前の知識では対応できないケースも多々あります。継続的な学習が制度として組み込まれているため、専門知識を備え、継続学習に取り組む登録者が在籍していることを示せます。なお、個別業務への具体的な対応能力は、資格だけでなく実務経験や実績も併せて確認されます。
金融機関向けのシステム開発案件では、民間発注であっても、提案時に資格者の体制を確認されることがあります。金融分野では金融庁の「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月公表)がサードパーティリスク管理を求めていることなどを背景に、委託先管理への要求が高まっており、資格者の配置はベンダー選定の場面でセキュリティ体制を示す材料の一つになります。
メリット3:ロゴマーク活用によるブランディングと採用力強化
情報処理安全確保支援士として登録すると、「情報処理安全確保支援士」の名称を名乗れるようになり、IPA(情報処理推進機構)が定めるロゴマークを利用規約に従って使用できます。企業・組織としてロゴマークを使う場合は、組織向けの利用規約に基づきIPAへの利用申請と審査が必要です。これらは企業のブランディング戦略において、有効なツールとなります。
具体的には以下のような活用が可能です。
- 企業のWebサイトに「情報処理安全確保支援士〇名在籍」と掲載し、セキュリティ体制の充実をアピール
- 名刺やメール署名に資格ロゴを掲載し、個人の専門性を明示
- 提案書や会社案内に資格者の写真とプロフィールを掲載し、技術力を視覚的に訴求
- 採用サイトで「資格取得支援制度」として紹介し、採用時の訴求材料にする
これはプライバシーマーク(Pマーク)やISMS適合性評価制度の認証(ISO/IEC 27001)と同様に、対外的なブランディングに寄与します。特に、Pマークは「個人情報保護体制」、ISMSは「情報セキュリティマネジメント体制」を証明するのに対し、情報処理安全確保支援士は「専門知識を備え、継続学習に取り組む人材が在籍している」ことを示せる点が特徴です。具体的な技術的対応能力は、実務経験や実績と併せて示すことになります。
また、採用の場面でも訴求材料になります。「情報処理安全確保支援士の登録費用・維持費用を会社が全額負担」「資格手当月額3万円支給」といった制度は、セキュリティ分野でのキャリアを考える応募者に、会社の育成方針を具体的に伝える材料の一つになります。
企業として資格者を増やすための実践的戦略
「維持費が高いから登録しない」という社員の声に対し、企業はどのように向き合い、組織的に資格者を増やしていけばよいのでしょうか。ここでは、企業で取り入れやすい取り組みを紹介します。
戦略1:登録費・維持費の全額会社負担
社員の経済的負担を軽減する方法の一つが、登録にかかる費用(登録免許税9,000円、登録手数料10,700円)や、登録維持に必要な講習費用(オンライン講習が年1回20,000円。3年に1回の実践講習は、IPAの実践講習A・B・C等の80,000円のコースを受講する場合、オンライン講習3回と合わせて3年間で合計約14万円が目安。IPAの実践講習にはこれより高額なコースもあり、民間の特定講習は講習ごとに異なります。所定の実務経験の認定を受けた場合、受講する講習はオンライン講習のみとなりますが、実務経験認定の申請手数料が1回3,500円かかります)を会社が全額負担することです。金額は改定されることがあるため、最新額はIPAの案内で確認してください。
対象案件で参加機会や技術評価に関わる資格であることを考えれば、これを「個人の自己研鑽」として個人負担にさせない考え方にも合理性があります。官公庁案件を主力とする企業では、これらを会社負担とする制度を設けている例も見られます。
仮に8名分の登録・講習費用を会社が負担しても、IPAの実践講習A・B・C等の80,000円のコースを受講する前提で、1人あたり3年間で約16万円(登録費用約2万円+講習費用約14万円)、8名分では初回の3年間は年間約43万円が目安です。登録費用は初回のみのため、同じ前提で更新後は1人あたり3年間で約14万円、8名で年間約37万円になります。費用対効果は、対象となる案件数、配点、受注確率、粗利益、資格者の配置・教育コストを踏まえて判断します。契約金額と利益は異なるため、受注件数だけで判断しないことが大切です。
戦略2:資格手当と一時金のダブル支給
経済的インセンティブとして、以下の2つを組み合わせる方法があります。以下の金額は、自社で報奨制度を設計する際の金額例であり、相場を示すものではありません。
- 合格報奨金: 試験合格時に5万円~20万円を一時金として支給
- 資格手当: 毎月の給与に1万円~3万円を上乗せ
登録の維持まで後押ししたい場合は、継続的な資格手当も選択肢です。一時金は合格時点の報奨になりますが、毎月の給与に反映される手当は、登録を維持している期間の評価として位置づけやすくなります。
また、資格手当の金額を、企業にとっての重要度に応じて設定する方法もあります。たとえば官公庁案件を主軸とする部署では月3万円、それ以外の部署では月1万円といった差をつける設計にすれば、戦略的に必要な部署への配置を後押しする狙いを持たせられます(金額はいずれも設計例です)。
戦略3:業務時間内の学習支援と社内勉強会
資格取得のハードルの一つは、忙しい業務の合間に学習時間を確保することです。これを後押しする方法として、以下のような支援策があります。
- 業務時間内の学習時間確保: 試験直前の1ヶ月間、週に1日は午後を学習時間として業務免除
- 社内勉強会の開催: 過去問を解く勉強会を月2回開催し、先輩資格者が講師を務める
- eラーニング教材の提供: 企業契約で資格対策のオンライン講座を全社員が無料利用可能に
- 模擬試験の実施: 本番と同じ形式で社内模擬試験を実施し、実力チェックと本番慣れを支援
こうした支援策は、学習時間の確保と継続を後押しし、情報処理安全確保支援士試験の社内合格率の向上につながることが期待できます。
また、社内勉強会には「仲間と一緒に頑張る」というコミュニティ効果もあります。一人で孤独に勉強するより、同じ目標を持つ仲間がいることで継続しやすくなるのです。
社員に学習を促す際、「どのテキストを買えばいいか分からない」という声が上がることがあります。教材選定の参考として、最新シラバス対応のテキストをこちらの記事で解説しています。
👉 情報処理安全確保支援士(セキスペ)のおすすめ参考書7選【2026年版】レベル別完全ガイド
戦略4:キャリアパスへの組み込み
長期的な取り組みとして、資格取得を昇進・昇格の要件に組み込む方法もあります。
以下は、自社で設計するキャリアパスの例です。
- セキュリティエンジニア(一般職):特に資格要件なし
- セキュリティエンジニア(主任):情報セキュリティマネジメント試験合格が推奨
- セキュリティエンジニア(課長代理):情報処理安全確保支援士登録が必須
- セキュリティ部門課長:情報処理安全確保支援士登録が必須、かつCISSPなど国際資格保有が推奨
このように組み込むと、資格取得がキャリアアップの条件の一つとして明確になり、取得を目指す動機づけになります。もちろん、資格だけで昇進が決まるわけではなく、要件の設計は自社の事業内容や人材の状況に合わせて検討します。
資格者配置が企業価値を左右する時代へ
ここまで見てきたように、情報処理安全確保支援士は官公庁入札において、案件によっては「あったら良い資格」にとどまらず、参加条件や技術評価に関わる資格です。
関連する制度・政策の背景には、以下のような社会的要因があります。
- サイバー攻撃の高度化・巧妙化: ランサムウェア、標的型攻撃、サプライチェーン攻撃など、従来の対策では防げない脅威が増加
- 重要インフラ防護の法整備: 経済安全保障推進法の基幹インフラ制度(重要設備の導入・維持管理等の委託に関する事前審査)などにより、重要インフラ事業者のサプライチェーン管理が強化
- 政府調達のセキュリティ要件: 政府統一基準群では、委託先に求めるセキュリティ要件を調達仕様書に明記することが求められており、要件の具体化が進む
- 個人情報保護法の改正: 2022年4月から、個人の権利利益を害するおそれが大きいものとして規則で定められた個人データの漏えい等について、個人情報保護委員会への報告・本人通知が義務化され、委託先を含めた安全管理措置の実効性がより問われるように
これらの環境変化により、発注者側が「セキュリティ専門家が実際に関与している」ことを確認する場面があります。国家資格である情報処理安全確保支援士は、その専門家の関与を確認する材料の一つになります。
対象案件の要件と費用対効果を踏まえ、資格者の育成・確保を戦略的投資の選択肢として検討できます。期待できる効果は以下のとおりです(実際の効果は、配置・育成・運用によって異なります)。
- 短期的に期待する効果: 対象案件での入札参加機会の拡大、技術評価の向上
- 中期的に期待する効果: 顧客からの信頼向上、ブランド価値の向上、優秀な人材の獲得
- 長期的に期待する効果: 組織のセキュリティ能力向上、インシデント発生リスクの低減、持続可能な事業基盤の構築
特に中小規模のSIerにとっては、総合評価落札方式の案件で資格者を配置できれば、価格だけでなく技術面でも評価を受ける材料になります。自社が狙う案件の要件を確認したうえで、育成・確保の計画を立てるとよいでしょう。
エンジニア個人にとってのキャリア価値
一方、個人のエンジニアにとっても、この資格を持つことは大きな意味があります。
まず、資格者配置が必要な業務で、担当候補となる材料になります。前述のように、資格者がいなければ参加できない案件もあるため、そうした案件を扱う会社では資格の有無が配置の判断に関わります。
また、転職の場面でも材料の一つになります。セキュリティ人材の需要は高く、特に官公庁案件を扱う企業や金融機関向けビジネスを展開する企業では、資格保有を応募条件や歓迎条件とする求人も見られます。
さらに、フリーランスとして独立する場合も、この資格は武器になります。公的な支援事業で、登録セキスペを専門家として募集した例があります。
継続的な講習によって最新知識を維持できることも、技術者として長くキャリアを続けるうえで重要です。IT業界では数年前の知識があっという間に陳腐化します。強制的に学び続ける仕組みがあることは、一見面倒に思えますが、長期的には大きなメリットとなるのです。
まとめ:資格者確保は公共案件で競争力を高める選択肢
官公庁入札では、情報処理安全確保支援士が参加条件や技術評価に関わる案件があります。本記事で解説してきた内容を改めて整理します。
官公庁入札での現状
- 入札参加の必須要件(足切り条件)として指定されるケースがある
- 総合評価方式での加点対象となり、受注の決定打になり得る
- 単なる名義貸しではなく、実務上の役割を担う専門家として配置が求められる
企業が資格者を確保する3つのメリット
- 入札参加機会の拡大と技術評価の向上により、対象案件での競争力を高められる(投資効果は案件数・配点・受注確率・粗利益・コストで判断)
- 顧客からの信頼性担保とブランド価値向上により、顧客への訴求材料になる
- ロゴマーク活用によるブランディングと採用力強化により、育成方針を採用時に伝えられる
資格者を増やすための実践的戦略
- 登録費・維持費の全額会社負担で、社員の経済的負担を解消
- 資格手当と一時金のダブル支給で、登録維持の動機づけを支援
- 業務時間内の学習支援と社内勉強会で、合格率の向上を後押し
- キャリアパスへの組み込みで、継続的な資格取得を後押しする施策になる
個人のエンジニアにとって、この資格は「所属組織への貢献」という視点で見れば、検討する価値のある投資です。企業にとっては、対象となる案件によっては参加機会の拡大や技術評価の向上につながる戦略的投資の選択肢になります。採用・処遇や投資効果は、実務経験、求人条件、費用負担などによって異なります。
官公庁案件を主力事業とする企業、あるいは今後その領域への参入を考えている企業は、対象案件の要件と費用対効果を踏まえ、情報処理安全確保支援士の組織的な確保を検討してみてください。
これから情報処理安全確保支援士を目指す方、そして資格者の確保を検討している企業の方々にとって、本記事が有益な情報となれば幸いです。セキュリティの専門家として、また企業の競争力を支える人材として、情報処理安全確保支援士の価値を最大限に活用していただければと思います。
参考情報・関連リンク
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

