Webサービスを利用しているとき、私たちは普段意識することなく「ログイン状態」を維持しています。しかし、この「つながっている状態」こそが、攻撃者にとって格好の標的であることをご存じでしょうか。
もし、あなたになりすました誰かが、勝手にショッピングをしたり、重要なデータを盗み出したりしたら……。考えただけでも背筋が凍る事態ですが、これは決して他人事ではありません。Webアプリケーションの脆弱性を突く攻撃の中でも、特に影響度が大きく、かつ仕組みを理解していないと防ぎにくいのが「セッション」に関連する攻撃です。
本記事では、Webセキュリティの根幹に関わる「セッションハイジャック」と「セッション固定化(フィクセーション)攻撃」について、その仕組みから具体的な手口、そしてエンジニアとして知っておくべき防御策までを網羅的に解説します。単なる用語の暗記ではなく、攻撃者がどこを狙ってくるのか、その思考プロセスを理解することで、堅牢なシステム設計への第一歩を踏み出しましょう。
そもそも「セッション」とは何か?Webの仕組みを理解する
セッション攻撃を理解するためには、まず「セッション」という概念がなぜ必要なのか、Webの基本的な仕組みに立ち返る必要があります。ここをおろそかにすると、攻撃の本質が見えてきません。
ステートレスなHTTPとステートフルなWeb体験
私たちが普段利用しているWebサイトは、主にHTTP(Hypertext Transfer Protocol)という通信手順を使ってやり取りをしています。このHTTPには、非常に重要な特徴があります。それは「ステートレス(Stateless)」であるということです。
ステートレスとは、直訳すれば「状態を持たない」という意味です。クライアント(あなたのブラウザ)がサーバーにリクエストを送り、サーバーがレスポンスを返す。この一往復が終われば、サーバーは「誰と通信していたか」を忘れてしまいます。
もしWebがそのままの状態だったら、Amazonで買い物をする際に、ページを移動するたびにログインIDとパスワードを入力しなければなりません。カートに商品を入れても、決済ページに移動した瞬間にカートの中身は空っぽになってしまいます。これでは不便極まりありません。そこで登場するのが「セッション管理」です。サーバー側で「今アクセスしてきているのは、さっきログインしたAさんだ」という状態(ステート)を記憶しておく仕組みです。
識別の鍵となる「セッションID」
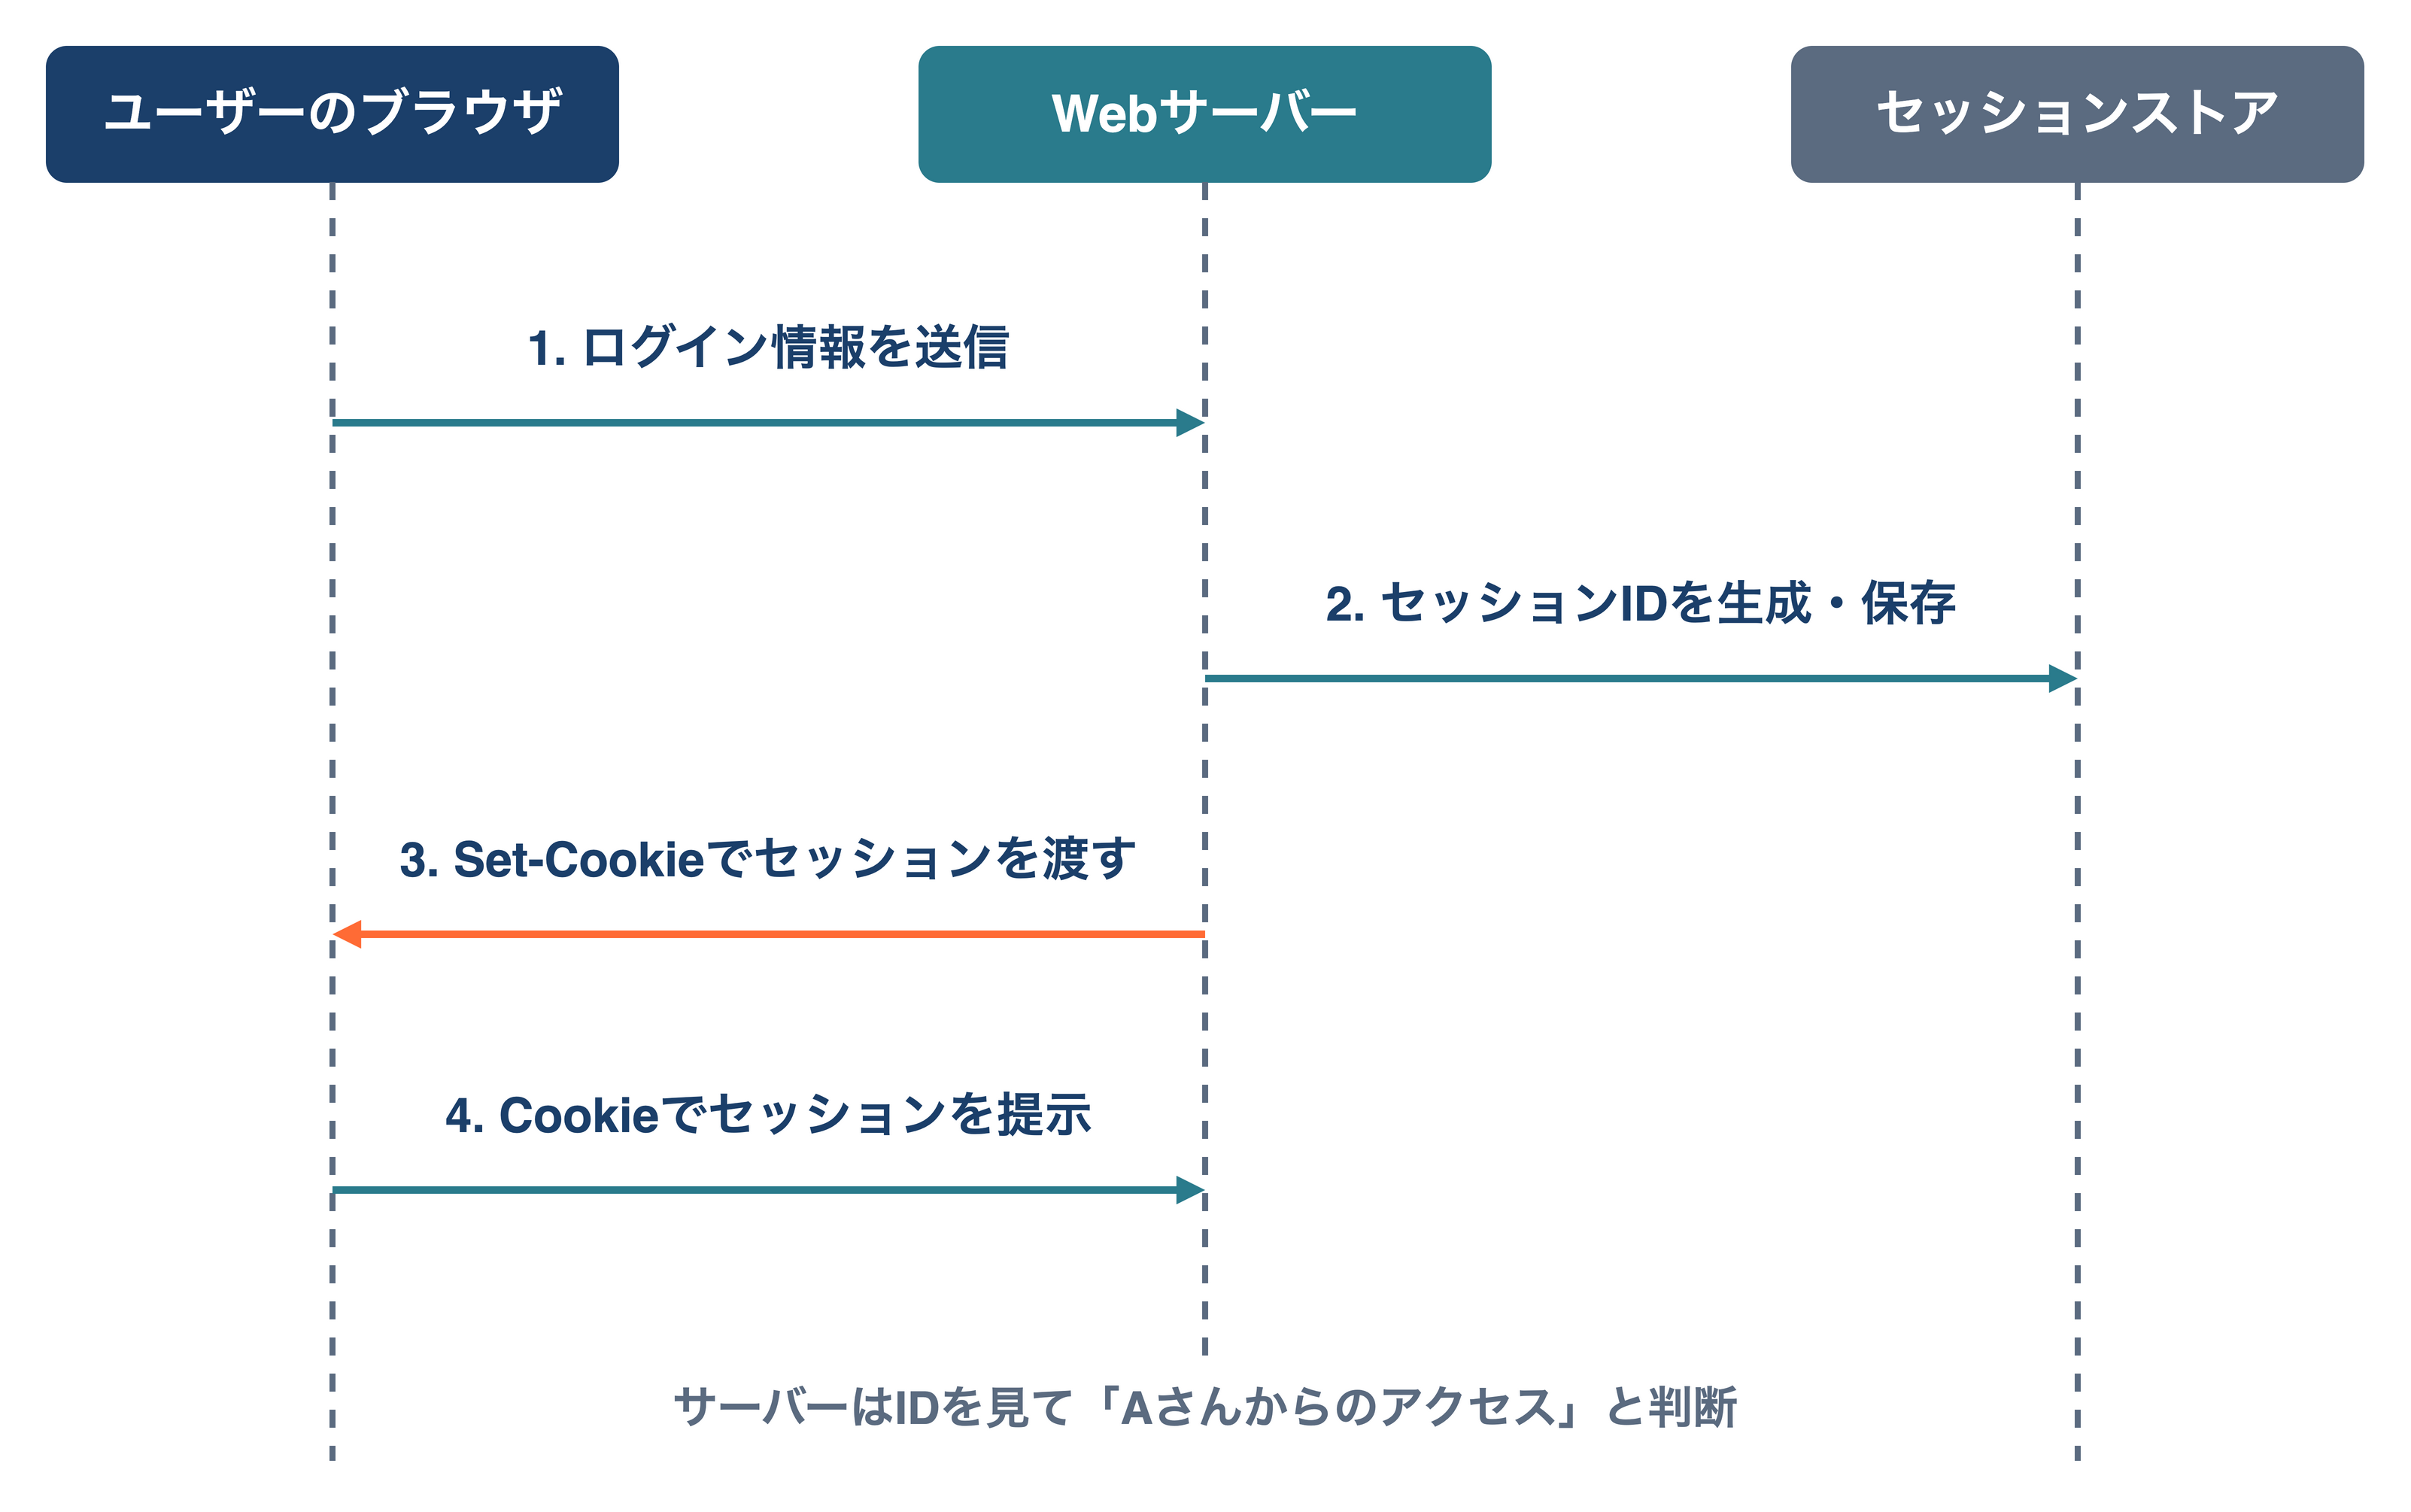
セッション管理を実現するために最も一般的に使われるのが「セッションID」です。これは、テーマパークの「再入場スタンプ」や、クロークの「引換券」のようなものだと考えてください。具体的な流れは以下の通りです。
- ユーザーがIDとパスワードでログインする
- サーバーは認証に成功すると、ランダムで長い文字列(セッションID)を発行する
- サーバーは「このセッションIDはAさんのもの」とメモリやデータベースに記録する
- サーバーはユーザーのブラウザに対して「このセッションIDをCookie(クッキー)に保存しておいてね」と指示(Set-Cookieヘッダ)を出す
- 以降、ブラウザはサーバーにアクセスするたびに、自動的にそのセッションIDを提示する
- サーバーは提示されたIDを見て「ああ、これはAさんからのアクセスだな」と判断する
この一連の流れによって、私たちはページ遷移してもログイン状態を維持できるのです。しかし、ここに重大なセキュリティリスクが潜んでいます。もし、この「引換券(セッションID)」を誰かに盗まれたらどうなるでしょうか?
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
セッションハイジャック:なりすましの恐怖
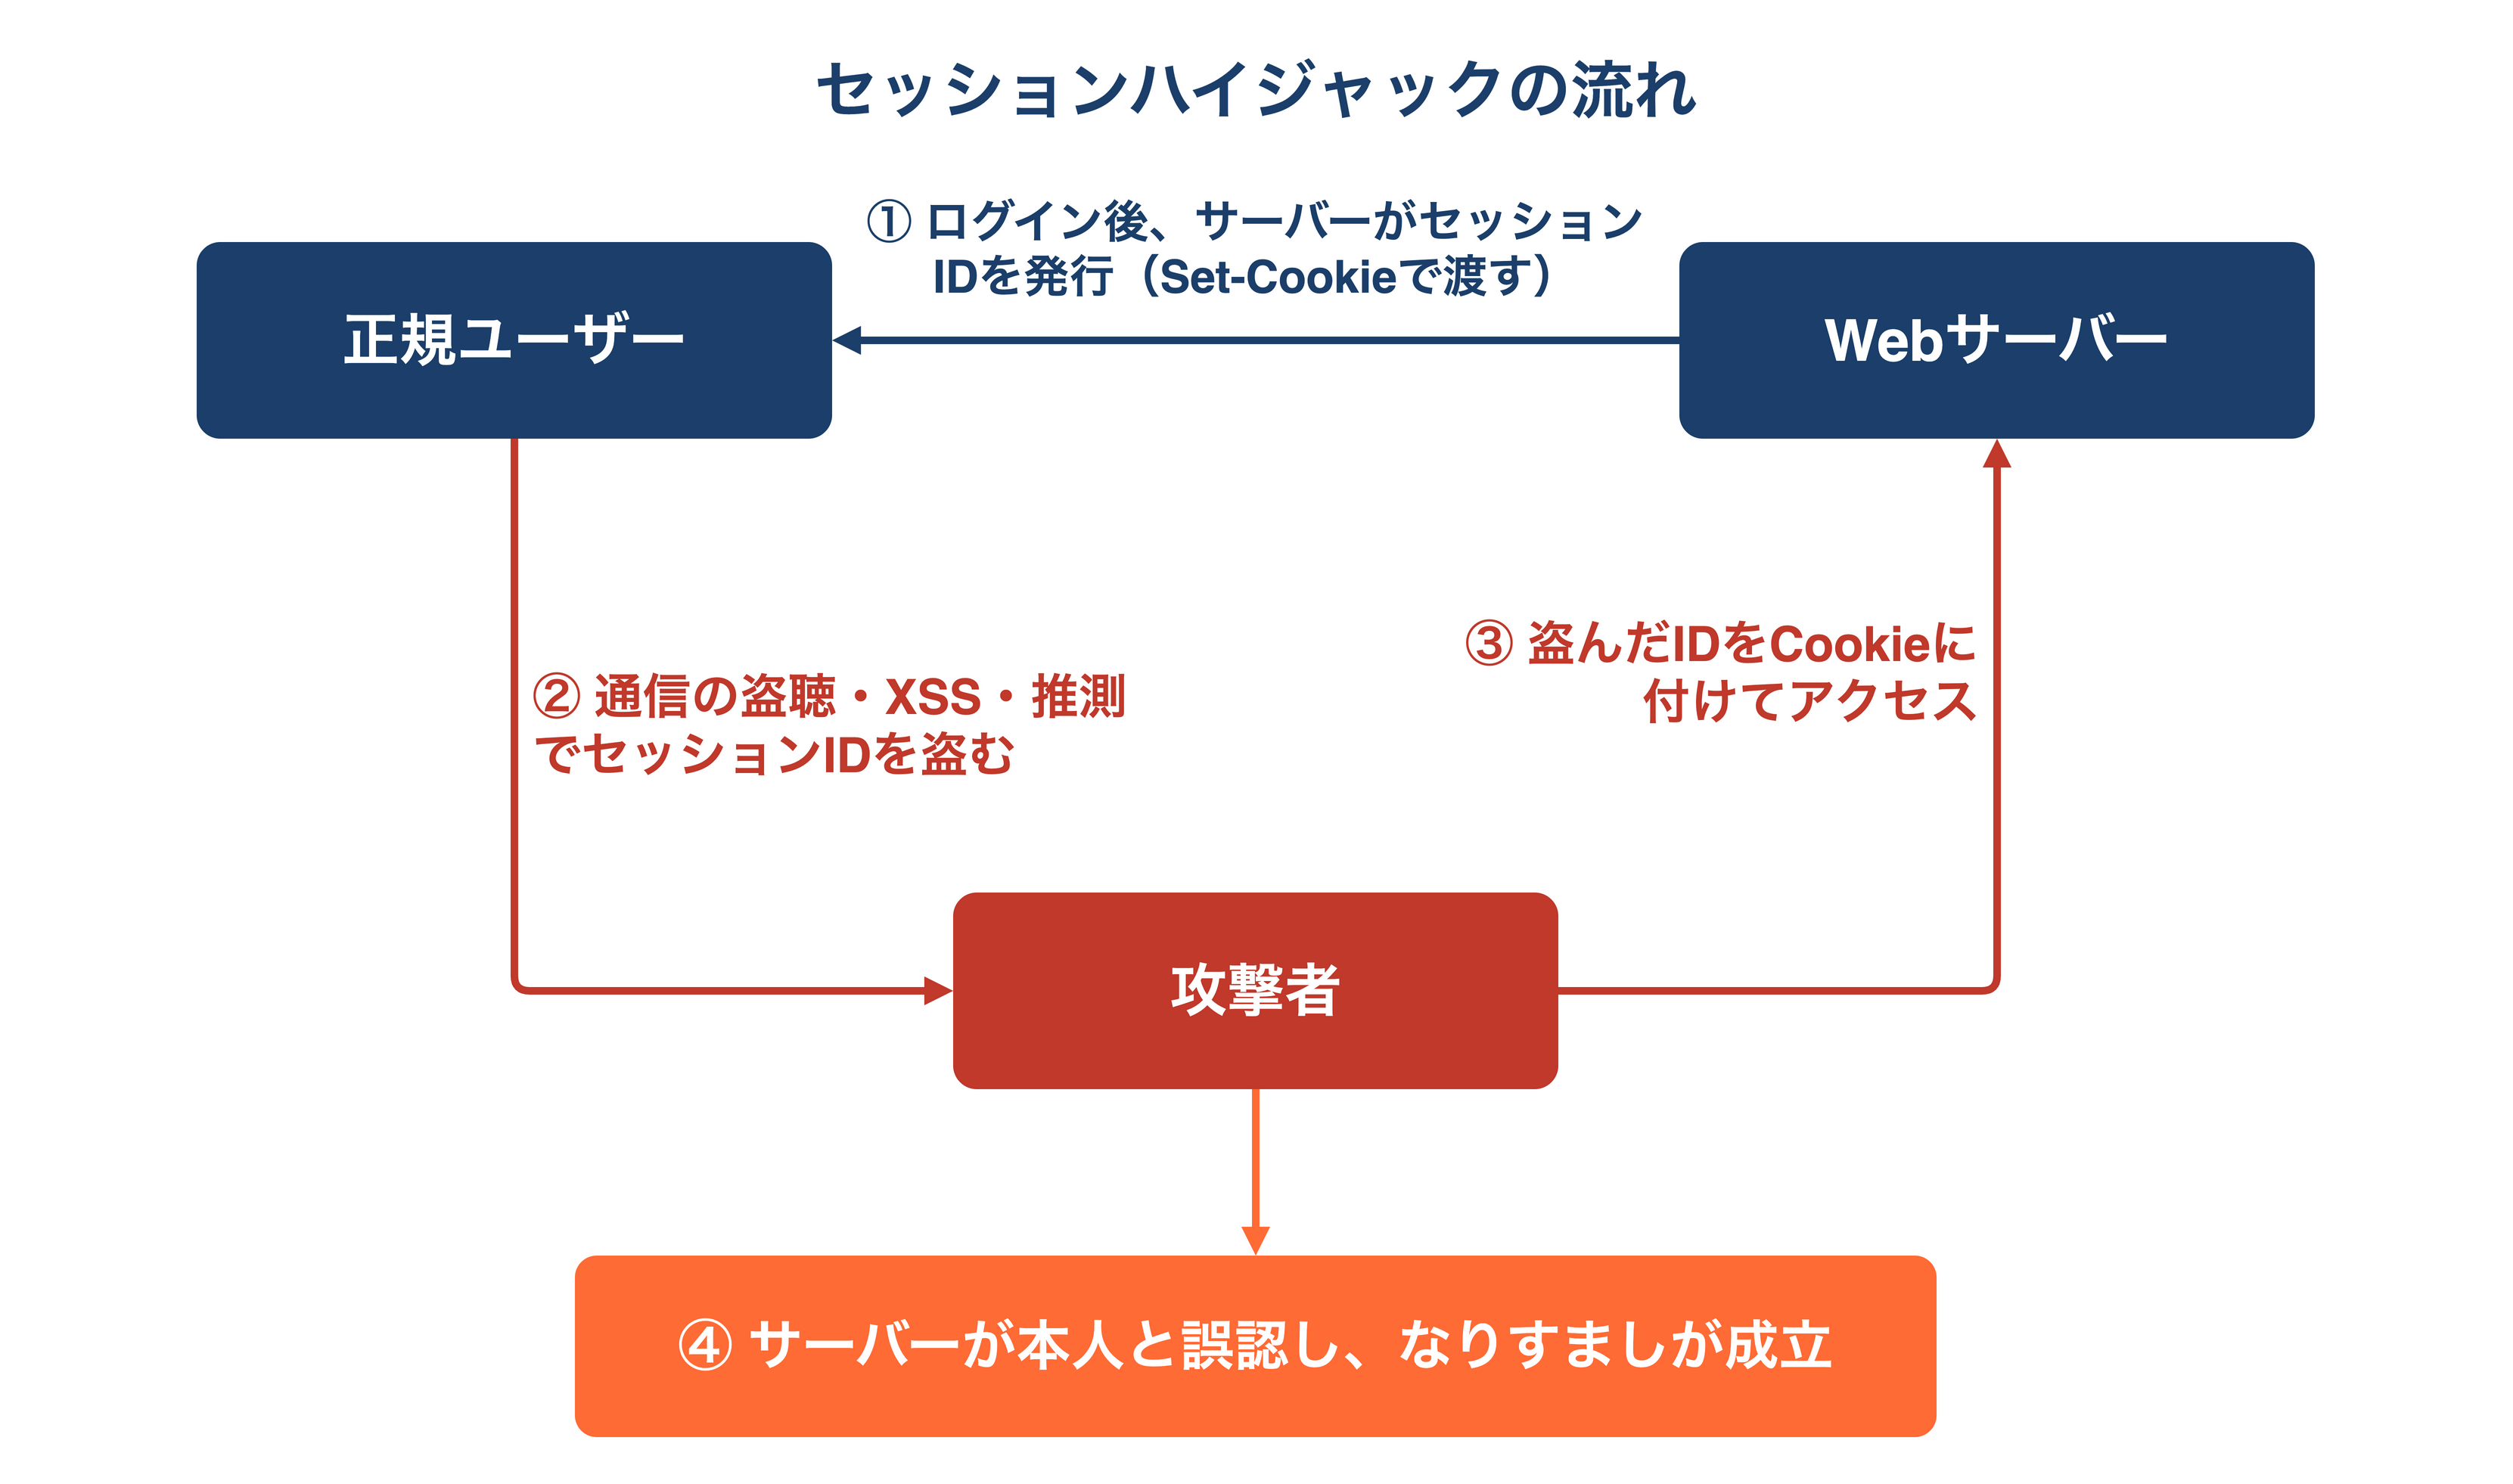
セッションハイジャックとは、正規のユーザーが使用している有効なセッションIDを、攻撃者が何らかの方法で窃取し、そのユーザーになりすましてWebサイトにアクセスする攻撃の総称です。
パスワードを知らなくても、セッションIDさえあれば、サーバーは攻撃者を「正規のユーザー」と誤認してしまいます。これにより、個人情報の閲覧、不正送金、SNSへの勝手な投稿、パスワードの変更など、ユーザーができることは全て攻撃者もできるようになってしまいます。
セッションIDが盗まれる主要な3つのルート
では、攻撃者はどのようにしてセッションIDを盗み出すのでしょうか。主な手口は以下の3つに大別されます。
1. ネットワーク盗聴(スニフィング)
公衆無線LAN(フリーWi-Fi)などでよく発生するリスクです。Webサイトが通信を暗号化していない(HTTP接続の)場合、ネットワーク上を流れるデータは平文(そのままの文字)で送受信されます。攻撃者が同じWi-Fiネットワーク内にいて、パケットキャプチャツールなどを使っていれば、通信の中身を覗き見ることができます。
Cookieに含まれるセッションIDが平文で流れていれば、それをコピーするだけで簡単になりすましが完了してしまいます。現在では常時SSL/TLS化(HTTPS)が普及したため、この手口は減少しつつありますが、古いシステムや設定ミスがあるサイトでは依然として脅威です。
2. クロスサイトスクリプティング(XSS)による窃取
Webアプリケーションに脆弱性があり、攻撃者が作成した悪意あるJavaScriptを被害者のブラウザ上で実行できる場合、セッションIDが盗まれる危険性が非常に高まります。JavaScriptには document.cookie というプロパティがあり、これにアクセスすることでCookieの内容(セッションIDを含む)を参照できます。
攻撃者は、XSSの脆弱性を利用して「Cookieの内容を攻撃者のサーバーに送信する」というスクリプトを被害者に実行させ、セッションIDを窃取(あるいは奪取)します。このようなスクリプトは、掲示板のコメント欄などに永続的に保存されるケース(蓄積型XSS)や、攻撃者が用意した罠のリンクを踏ませることで検索ボックスなどの入力値をそのまま画面にエコーバックさせるケース(反射型XSS)があり、被害者は何も気づかないまま情報を抜き取られてしまいます。
3. セッションIDの推測
もし、セッションIDの生成規則が単純だったらどうなるでしょうか。例えば、連番(Session001, Session002...)であったり、ユーザーIDと時刻を単純に組み合わせただけであったりする場合、攻撃者は自分のセッションIDから他人のセッションIDを容易に推測できます。これを「推測攻撃」と呼びます。
現在の主要なフレームワークや言語(Java, PHP, Rubyなど)が提供するセッション管理機能を使っていれば、暗号論的に安全な乱数が使われるため推測は困難ですが、独自に実装したセッション管理機能を使っている場合は注意が必要です。特に、開発当時のセキュリティ基準が古いレガシーシステムでは、この脆弱性が残存している可能性があります。
セッション固定化攻撃(Session Fixation):罠を仕掛ける手口
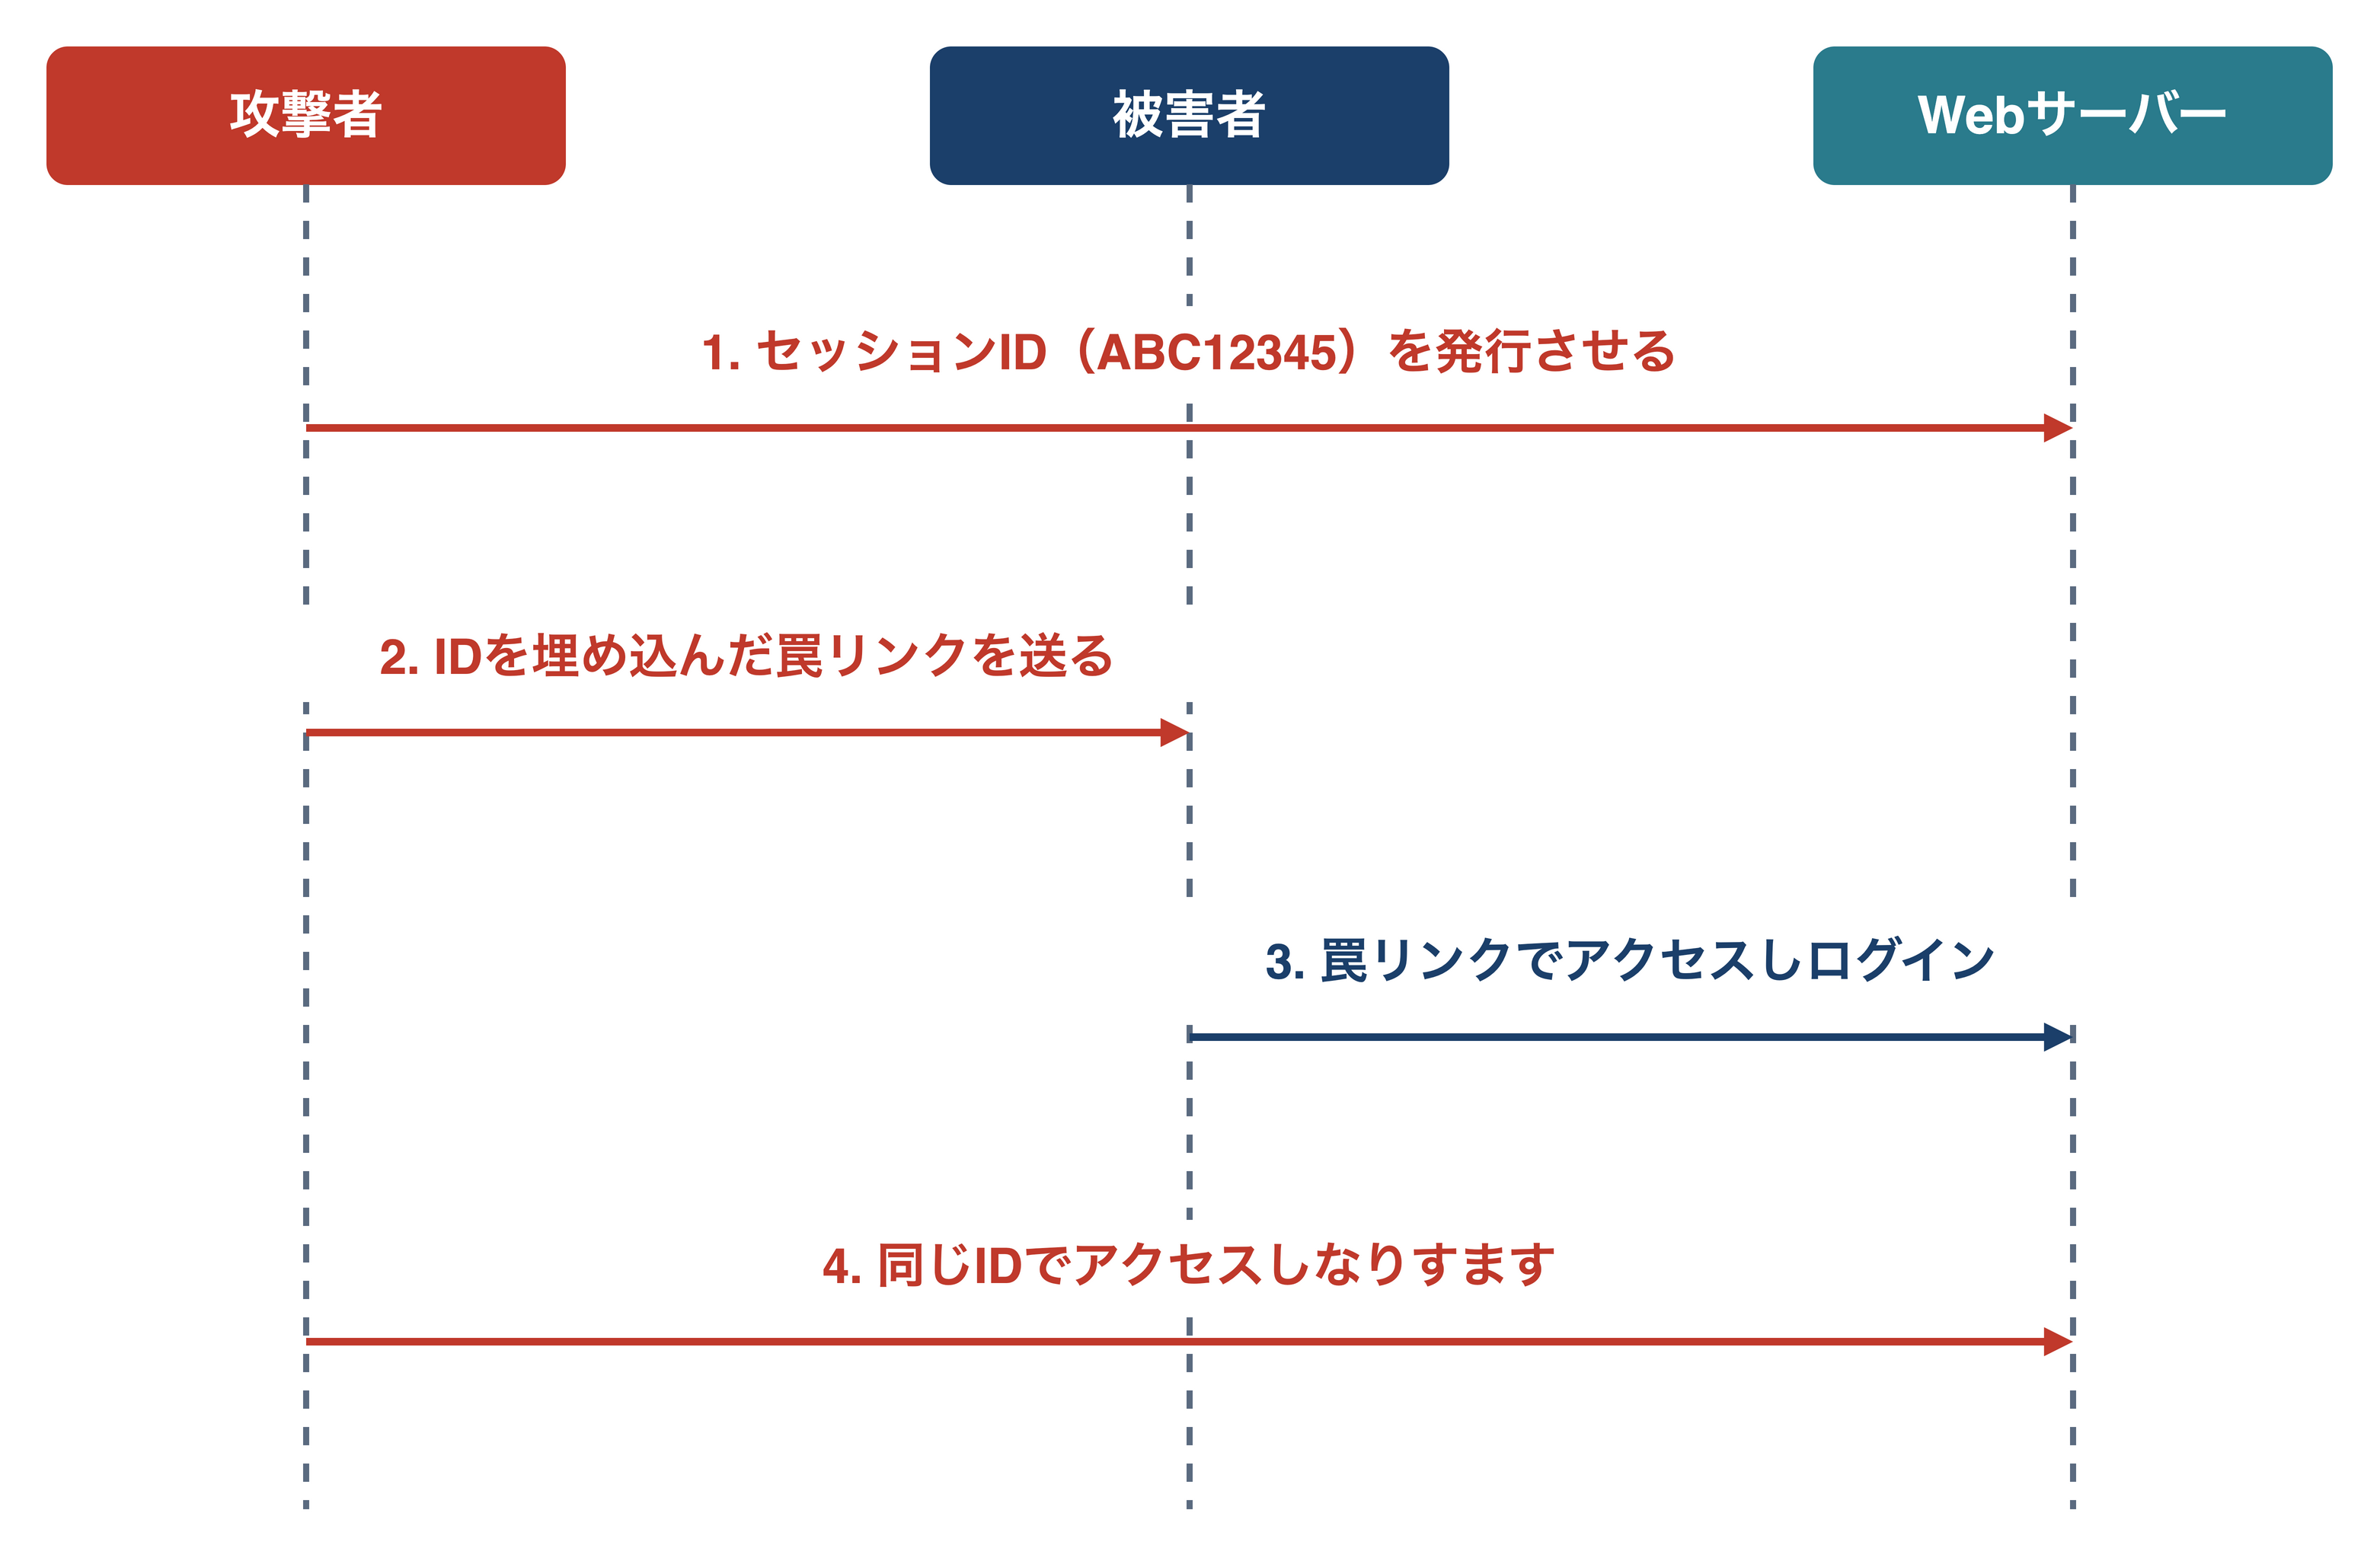
セッションハイジャックが「既存の有効なIDを盗む」攻撃であるのに対し、「セッション固定化攻撃(Session Fixation)」はアプローチが逆です。「攻撃者が用意したIDを被害者に使わせる」という、より巧妙な罠を仕掛ける攻撃手法です。
この攻撃の恐ろしい点は、被害者がログインする前に攻撃が始まっていることです。攻撃の流れを詳しく見ていきましょう。
攻撃のステップ:待ち伏せ型の罠
ステップ1:セッションIDの取得
攻撃者はまず、ターゲットとなるWebサイトにアクセスし、攻撃者自身のための有効なセッションIDをサーバーから取得します。この時点ではまだログインしていなくても、サーバーは「ゲストユーザー」としてセッションIDを発行することが一般的です。例えば、セッションID = ABC12345 が発行されたとします。
ステップ2:罠の設置(送り込み)
攻撃者は、取得したセッションID ABC12345 を被害者に強制的に使わせるためのリンクを作成します。例えば、URLパラメータにセッションIDを含めることができる脆弱なサイトの場合、以下のようなURLをメールやSNSで被害者に送りつけます。
http://example.com/login?PHPSESSID=ABC12345また、対象サイトにXSS脆弱性が存在する場合、その脆弱性を悪用してターゲットサイト上で document.cookie を実行し、被害者のブラウザに攻撃者が指定したセッションIDをセットする方法もあります。ブラウザの同一生成元ポリシー(Same-Origin Policy)により、全く無関係のドメインからターゲットサイトのCookieを直接操作することはできませんが、ターゲットサイト上のXSSだけが悪用の前提となるわけではありません。
例えば、サブドメインの脆弱性を突いて親ドメイン向けにCookieを発行する手法(Cookie Tossing)や、HTTPヘッダ・インジェクション脆弱性を悪用した Set-Cookie の強制、暗号化されていないHTTP通信に対する中間者攻撃(MITM)なども、セッションIDを固定化させる手段として利用される点に注意が必要です。
ステップ3:被害者の誘導とログイン
被害者が何も知らずにこのリンクをクリックすると、ブラウザは ABC12345 というセッションIDを持った状態でWebサイトにアクセスします。サイト側が「外部から指定されたセッションIDを受け入れる」仕様になっている場合、被害者のブラウザのCookieには ABC12345 がセットされます。この状態で、被害者が自分のIDとパスワードを入力してログインに成功したとします。
ステップ4:なりすましの完了(固定化の成立)
ここが最大のポイントです。もしシステムが「ログイン成功後も、ログイン前と同じセッションIDを使い続ける」仕様だった場合、被害者の正規のアカウント情報(権限)が、攻撃者が知っているセッションID ABC12345 に紐づいてしまいます。
攻撃者はすでに ABC12345 というIDを知っています。あとは自分のブラウザでこのIDを使ってアクセスするだけで、パスワードを知ることなく、被害者としてログイン済みの画面に入ることができます。これが「セッション固定化(Fixation)」と呼ばれる所以です。セッションIDを攻撃者が決めた値に「固定」させてしまうのです。
この攻撃の巧妙な点は、被害者が正しくログインしているため、異常に気づきにくいことです。また、攻撃者は被害者のパスワードを知る必要がありません。
現場で役立つ防御策:攻撃を無効化する技術
脅威の仕組みを理解したところで、ここからは具体的な対策について解説します。これらの対策は単独で行うものではなく、多層防御(Defense in Depth)の考え方に基づいて組み合わせることが重要です。
IPA「安全なウェブサイトの作り方」での位置づけ
セッション管理の不備への対策は、IPA「安全なウェブサイトの作り方」では次のように区分されています。
| 項番 | 区分 | 対策 |
|---|---|---|
| 4-(i) | 根本的解決 | セッションIDを推測が困難なものにする |
| 4-(ii) | 根本的解決 | セッションIDをURLパラメータに格納しない |
| 4-(iii) | 根本的解決 | HTTPS通信で利用するCookieにはsecure属性を加える |
| 4-(iv)-a | 根本的解決 | ログイン成功後に、新しくセッションを開始する |
| 4-(iv)-b | 根本的解決 | ログイン成功後に、既存のセッションIDとは別に秘密情報を発行し、ページの遷移ごとにその値を確認する |
| 4-(v) | 保険的対策 | セッションIDを固定値にしない |
| 4-(vi) | 保険的対策 | セッションIDをCookieにセットする場合、有効期限の設定に注意する |
本記事の対策との対応は次のとおりです。セッションIDの再生成は4-(iv)-a、HTTPSとSecure属性は4-(iii)、URLリライティングの無効化は4-(ii)、Cookieの有効期限管理は4-(vi)に当たります。サーバー側のセッションタイムアウトはIPAの項番にはない追加の対策です。4-(i)はフレームワーク標準のセッション管理機能を使うことで満たせます。4-(iv)-bは、4-(iv)-aを採用していれば不要とされています。
1. セッションIDの再生成(Regenerate Session ID)
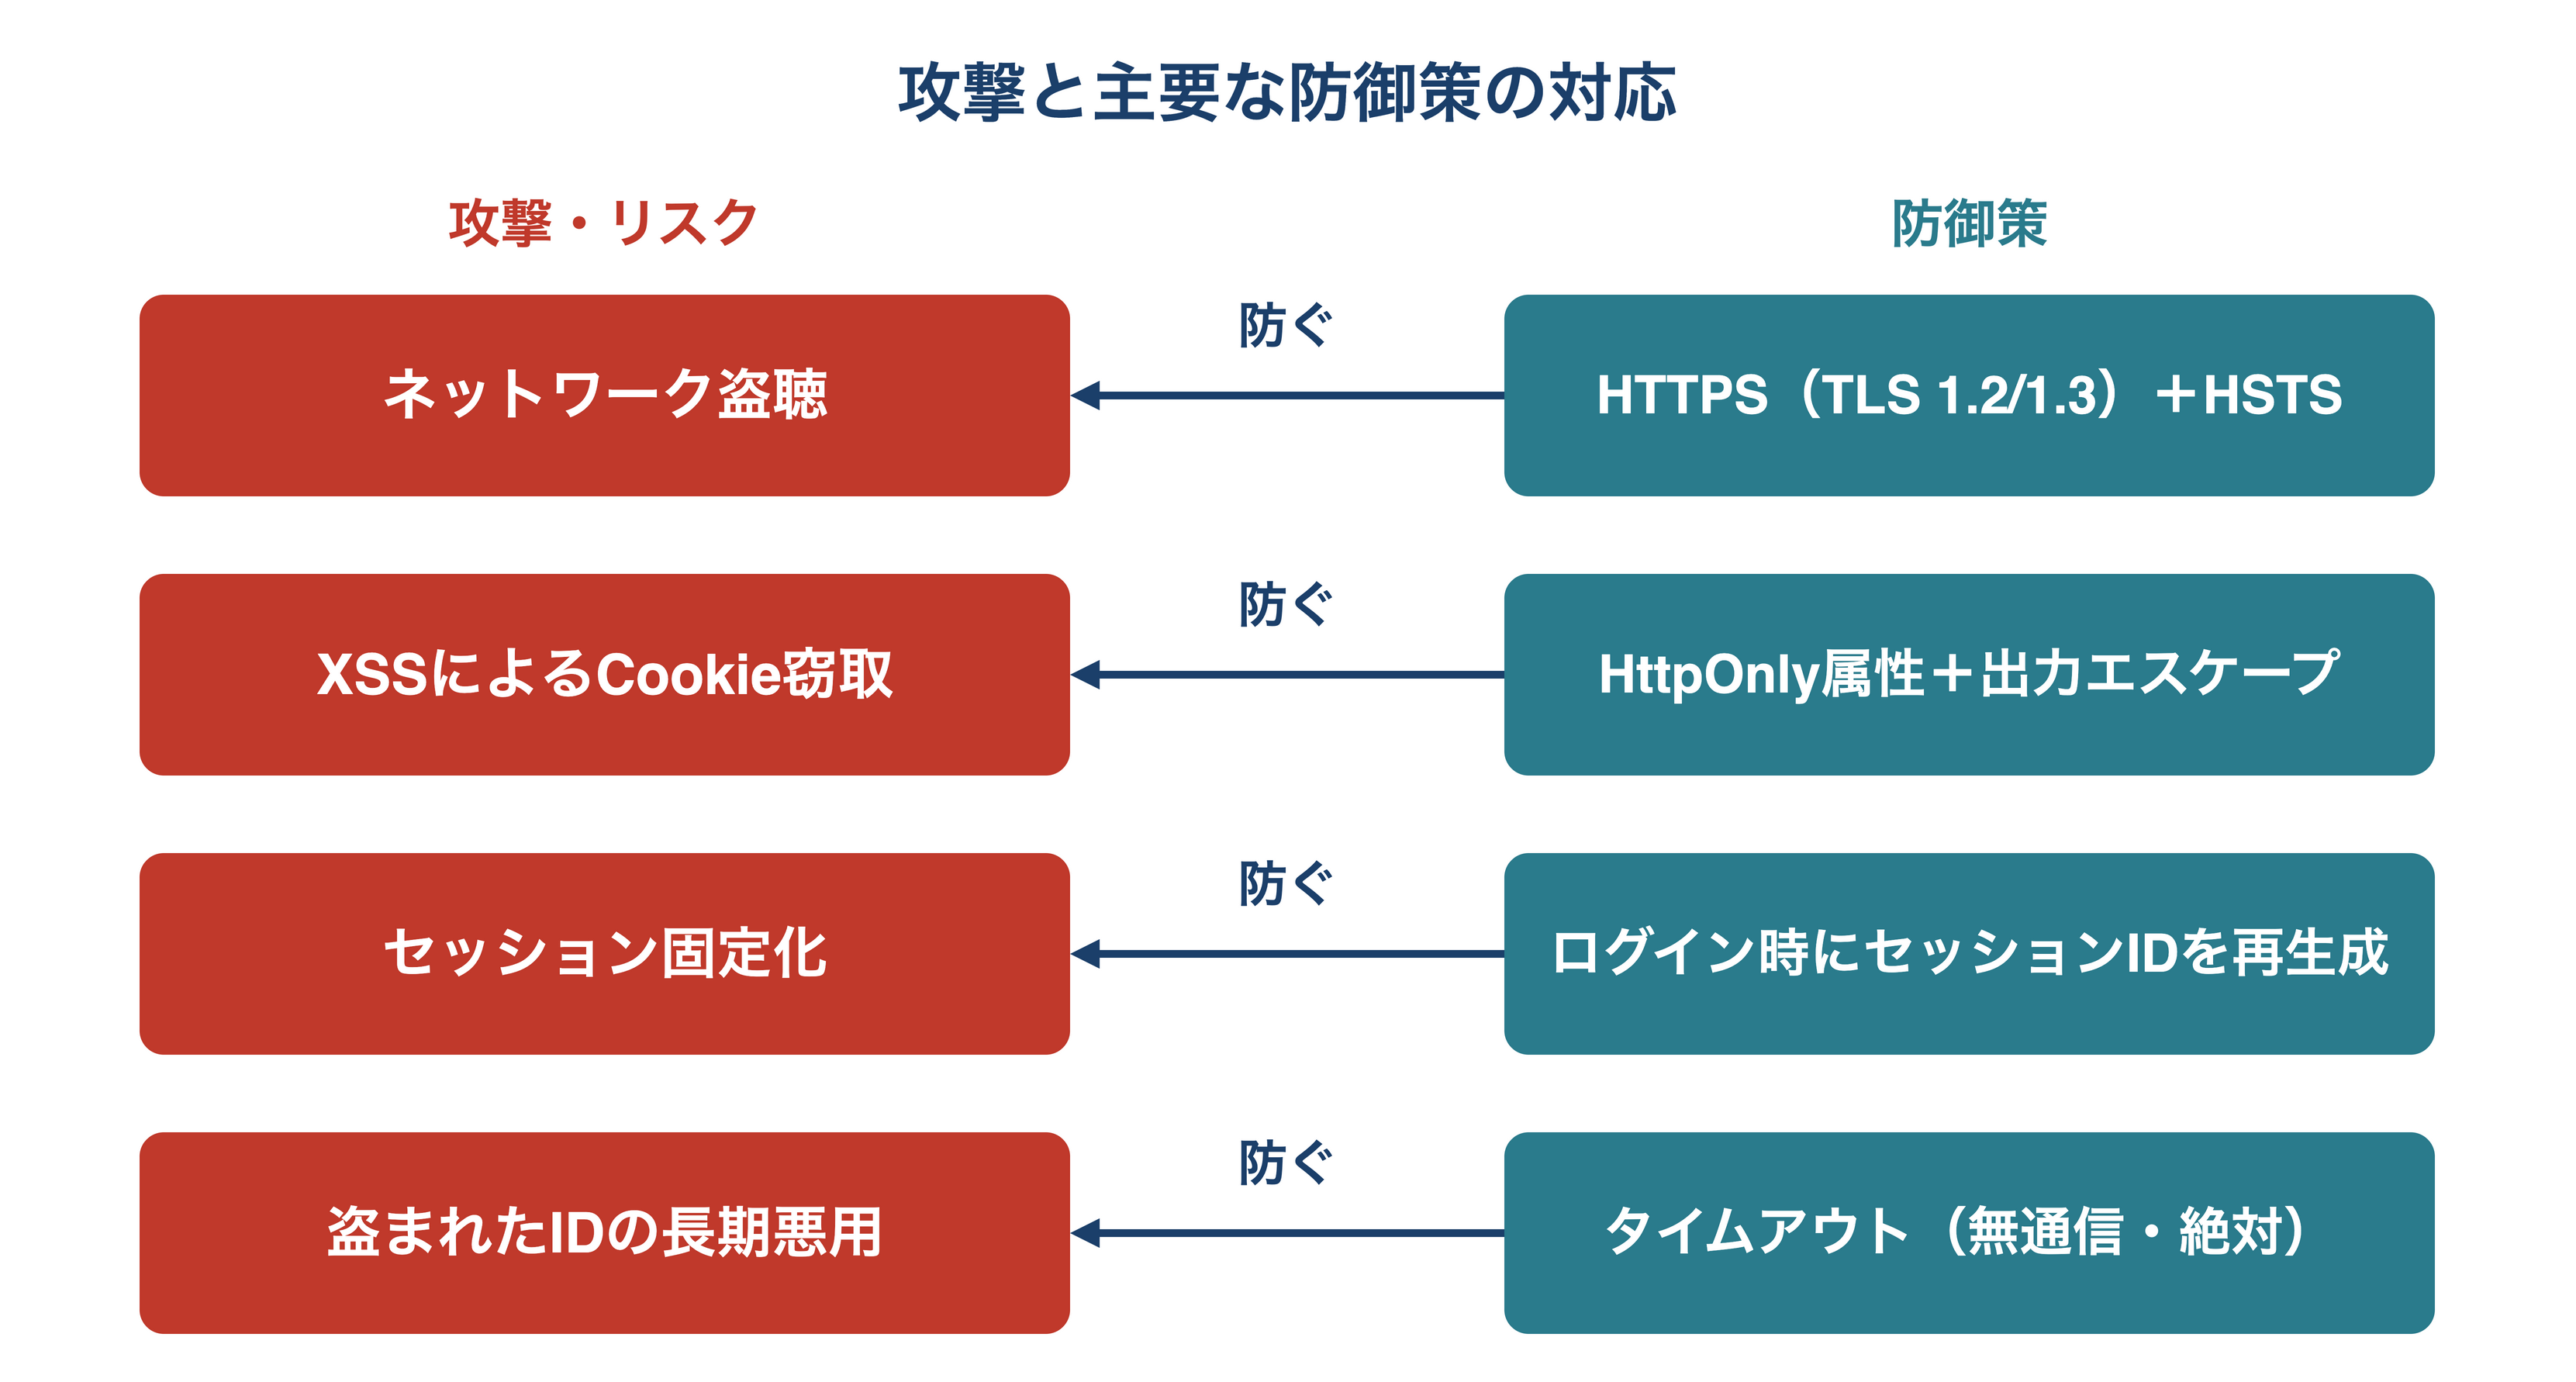
これはセッション固定化攻撃に対する最も有効な対策です。ログイン認証が成功したタイミングで、それまで使っていたセッションIDを破棄し、全く新しいセッションIDを発行してブラウザに送ります。
これにより、もし攻撃者が事前にセッションID(例:ABC12345)を送り込んでいたとしても、被害者がログインした瞬間にセッションIDは新しい値(例:XYZ98765)に変わります。攻撃者が知っている ABC12345 は無効になるため、なりすましを防ぐことができます。
多くのWebフレームワークには、このためのメソッド(例:PHPの session_regenerate_id(true) など)が用意されています。開発時には必ずログイン処理の中でこの関数を呼び出すように実装する必要があります。また、権限レベルが変化する場面(一般ユーザーから管理者への昇格など)でもセッションIDを再生成することが推奨されます。
2. HTTPS(常時SSL/TLS)の利用
ネットワーク盗聴に対する必須の対策です。ログインページだけでなく、セッションIDをやり取りする全てのページ(実質的にサイト全体)をHTTPS化します。なお、世間一般では慣習的に「SSL」という言葉が使われますが、プロトコルとしてのSSL 2.0はRFC 6176、SSL 3.0はRFC 7568で使用が禁止され、TLS 1.0/1.1もRFC 8996で廃止されています。サーバーの通信設定では必ず「TLS 1.2」または「TLS 1.3」を使用するようにしてください。これにより、通信経路上のデータが強固に暗号化されるため、カフェのWi-Fiなどでパケットを傍受されても、セッションIDを知られることはありません。
現在では、Let's Encryptなどの無料SSL証明書サービスが普及しており、HTTPS化のコストは大幅に低下しています。常時SSL化は、もはやセキュリティの「オプション」ではなく「必須要件」と考えるべきです。また、HTTPSへのリダイレクトを適切に設定することは基本ですが、それだけでは最初の一回のHTTP通信を狙った中間者攻撃(SSL Strippingなど)を防げません。HSTS(HTTP Strict Transport Security)ヘッダーを設定すると、ブラウザは2回目以降のアクセスでHTTPSを強制します。初回アクセスまで守るには、ブラウザのHSTSプリロードリストへの登録を併用する必要があります(初回の通信が保護されないブートストラップ問題は、RFC 6797でも言及されています)。
3. Cookieの属性設定(Secure / HttpOnly)
Cookieを発行する際(Set-Cookieヘッダ)に、セキュリティ属性を適切に設定することで、ブラウザ側の挙動を制御し、リスクを低減できます。
Secure属性
この属性をつけると、ブラウザはHTTPS通信の時だけCookieをサーバーに送信します。暗号化されていないHTTP通信ではCookieを送らないため、平文での漏洩を防げます。全てのセッション関連のCookieには、この属性を必ず設定すべきです。
さらに一歩進んだ対策として、Cookie名に接頭辞(Cookieプレフィックス)を付与する方法があります。__Secure- はSecure属性の付与を要求する(満たさないCookieはブラウザが拒否する)だけで、Domain属性は付けられます。一方、__Host- はSecure属性の付与、Domain属性の禁止、Path=/ の指定をすべて要求するため、サブドメインからの不正なCookie設定(Cookie Tossing)をブラウザレベルでブロックできるのは __Host- です。セッションIDのCookieには __Host- の利用をお勧めします。
HttpOnly属性
この属性をつけると、JavaScript(document.cookie)からCookieへのアクセスが禁止されます。これにより、万が一WebサイトにXSSの脆弱性があったとしても、攻撃者がスクリプトを使ってセッションIDを盗み出すことが困難になります。
この属性は、XSSによるCookie窃取(document.cookie経由)に対する重要な防御層として機能します。ただし、HttpOnly属性はXSS脆弱性そのものを防ぐわけではなく、DOMの書き換えや意図しないAjaxリクエストの送信など、Cookie以外を悪用するXSS攻撃は依然として有効である点に注意が必要です。XSS脆弱性の根本的な解消は、IPA「安全なウェブサイトの作り方」でも根本的解決とされている、出力時のエスケープ処理(5-(i))です。CSPは影響を軽減する多層防御として併用します。なお、HttpOnly属性(Cookieに対する属性の設定)はIPAでは保険的対策(5-(ix))に位置づけられています。
HttpOnly属性が防げるもの・防げないものを整理すると以下の通りです。
| XSS悪用手法 | HttpOnlyで防げるか | 理由 |
|---|---|---|
document.cookie でCookieを読み取りサーバーへ送信 | ✅ 防げる | JSからのCookieアクセスをブロックするため |
| DOMを書き換えてフォームを偽造しパスワードを窃取 | ❌ 防げない | Cookie操作を伴わないため |
XMLHttpRequest / fetch を使い被害者の権限でAPIを呼び出す | ❌ 防げない | Cookieは自動添付されるが、操作自体はJS側で完結するため |
| キーロガースクリプトを埋め込みキー入力を盗む | ❌ 防げない | Cookie操作を伴わないため |
SameSite属性
SameSite属性の設定も重要です。この属性を Strict または Lax に設定することで、クロスサイトでのCookie送信を制限し、CSRF攻撃のリスクを低減できます。
SameSite 属性を指定しない場合の挙動はブラウザで異なります。Chrome(80以降)などのChromium系は未指定のCookieを Lax として扱いますが、FirefoxとSafariは既定で Lax ではないため、明示的な指定が必須です。
SameSite=Strict を設定すると、外部サイトからのリンク経由でのアクセス時にはCookieが送信されなくなりますが、セッション固定化攻撃に対する直接的な対策にはなりません。セッション固定化攻撃は「攻撃者が用意したセッションIDを被害者に使わせる」攻撃であり、SameSite属性が制御するのはあくまで「既存のCookieをいつサーバーに送信するか」であって、攻撃者が被害者のブラウザにIDを植え付ける行為そのものを防ぐことはできないためです。セッション固定化の根本的な対策は、ログイン成功時のセッションID再生成です。
4. セッションタイムアウトの実装
セッション管理の基本として、ブラウザを閉じた際にCookieが消える設定(セッションCookie:ExpiresやMax-Ageを指定しない)にすることは重要です。しかし、最近のブラウザは「起動時に前回開いていたページを開く(タブ復元機能)」がデフォルトになっていることが多く、ブラウザを閉じてもCookieが消えないケースが多発しています。
この仕様により、有効なセッションIDが長期間使えてしまう可能性があると、一度盗まれた際のリスクが長く続いてしまいます。そのため、ブラウザを閉じる動作に依存するのではなく、サーバー側で「最終アクセスから30分経過したら無効にする」といったタイムアウト設定を導入することが不可欠です。
さらに、ログアウト処理やタイムアウト処理の実装においては、単にブラウザ側のCookieを削除(過去の有効期限を上書き設定)するよう指示するだけでなく、必ずサーバー側(メモリやDB等)に保存されているセッションデータ自体を確実に破棄(Destroy)しなければなりません。
そのため、ブラウザ側の挙動に依存するのではなく、ユーザーにログアウトボタンを明示的に押させてサーバー側でセッションを破棄させる設計と、サーバー側での確実な「無通信タイムアウト(アイドルタイムアウト)」の実装が重要です。さらに、「絶対タイムアウト」(ログインから一定時間経過で強制ログアウト)も併用することで、より強固な防御が実現できます。
5. URLリライティングの無効化
過去の携帯電話向けサイトなどで使われていた、URLにセッションIDを含める方式(例:PHPの ?PHPSESSID=... といったクエリパラメータや、Java Servletの ;jsessionid=... といったパスパラメータ)は、URLをSNSでシェアしたり、Webサーバーのアクセスログに残ったりすることで漏洩するリスクが高いため、絶対に使用してはいけません。Cookieのみでセッション管理を行うように設定します。PHPでは session.use_strict_mode=1(未発行のIDを受け付けない)、session.use_only_cookies=1、session.use_trans_sid=0、session.cookie_secure=1、session.cookie_httponly=1、session.cookie_samesite(Lax など)が該当します。
特に、JavaのServlet環境などでは、デフォルトでURL rewritingが有効になっている場合があるため、明示的に無効化する設定が必要です。また、リファラーヘッダーを通じて外部サイトにセッションIDが漏洩する可能性もあるため、URLにセッション情報を含めることは避けるべきです。
6. XSS対策の徹底
HttpOnly属性を設定していても、XSS脆弱性が存在すること自体が大きなリスクです。ユーザーからの入力を表示する際には、必ず出力時にエスケープ処理(エンコーディング)を行いましょう。例えば < を < に変換することで、HTML要素として解釈されることを防ぎます。ただし、単純なHTMLタグの無害化だけでは不十分です。HTML要素内、属性値内、JavaScript内、URL内など、データが出力される「文脈(コンテキスト)」に応じた適切なエスケープ(Context-Aware Encoding)を行うことが必須です。
なお、サニタイゼーション(危険な文字列の除去・無害化)はあくまで補助的な対策であり、エスケープの代替にはなりません。フレームワークが提供するテンプレートエンジンの自動エスケープ機能を活用し、生のHTMLを直接出力することは避けるべきです。
補足:エスケープとサニタイゼーションの違い
| 用語 | 処理の内容 | タイミング | XSS防止の役割 |
|---|---|---|---|
| エスケープ(エンコーディング) | < → < など特殊文字を無害な表現に変換。データは保持される | 出力時 | ✅ 主要な対策 |
| サニタイゼーション | 危険な文字・タグを除去または置換。データが変質する可能性あり | 入力時・出力時 | ⚠️ 補助的対策 |
また、Content Security Policy(CSP)ヘッダーを設定することで、インラインスクリプトの実行を制限し、XSS攻撃の影響を軽減できます。CSPは設定が複雑ですが、一度適切に設定すれば強力な防御層となります。
さらに深掘り:モダンなWeb開発における考慮事項
ここまでは従来のサーバーサイドセッション(Cookieとサーバーメモリ/DBを使用)を前提に話しましたが、近年のSPA(Single Page Application)やAPI中心の開発では、少し事情が異なる場合があります。
JWT(JSON Web Token)とステートレス認証
最近では、サーバー側で状態を持たない「トークンベース認証(主にJWT)」が流行していますが、これを従来のセッション管理の完全な代替として使用することは、「アンチパターン」と指摘されることがあります。JWTは、認証情報を署名付きのトークンとしてクライアント側に持たせる仕組みです。
この場合、サーバーはセッションIDを保存しませんが、トークン自体が「セッションIDの代わり」となります。JWTはAPIの認可(OAuth等)には適していますが、Webアプリケーションのセッションとして使う場合は注意が必要です。
このトークンが盗まれれば(Local Storageへの保存によるXSSリスクなど)、セッションハイジャックと同じ被害が発生します。「JWTだから安全」ということはなく、保管場所(Cookie vs Local Storage)や有効期限の管理、HTTPSの徹底といった本質的な対策は変わりません。
むしろ、一度発行したJWTはサーバー側で即座に無効化することが難しい(ブラックリスト管理が必要になる)ため、従来のセッション管理よりもセキュリティ設計の難易度が高い側面もあります。JWTを使用する場合は、短い有効期限を設定し、リフレッシュトークンの仕組みを併用することが推奨されます。
JWT保存場所の選択:CookieかLocal Storageか
JWTの保存場所は、セキュリティ上の重要な選択です。Local StorageはJavaScriptから自由にアクセスできるため、XSS攻撃に対して脆弱です。一方、HttpOnly属性を持つCookieに保存すれば、JavaScriptからのアクセスを防げます。
ただし、Cookieを使用する場合はCSRF対策が必要になります。「HttpOnly + Secure + SameSite属性を持つCookieにJWTを保存し、別途CSRF対策を行う」アプローチがよく推奨されます。トレードオフを理解した上で、プロジェクトの要件に応じた適切な選択をすることが重要です。
CSRF(クロスサイトリクエストフォージェリ)との違い
セッションハイジャックとよく混同されるのがCSRFです。両者の違いを明確に理解しておきましょう。
- セッションハイジャック: IDを盗んで「なりすます」。攻撃者が直接操作する。
- CSRF: IDは盗まず、罠サイトなど別サイトから発行された標的サイト宛てのリクエストにも標的サイトのCookie(セッションID)が自動送信される仕様を悪用し、ユーザーが意図しないリクエスト(送金や設定変更など)を正規の権限で送信させる。
これらは攻撃のメカニズムが異なります。CSRF対策には、ワンタイムトークン(CSRFトークン)の埋め込みや、Cookieの SameSite 属性の設定が有効です。どちらもWebアプリケーションには必須の対策ですので、セットで覚えておきましょう。
マイクロサービス・API環境での課題
マイクロサービスアーキテクチャやAPIゲートウェイを使用する環境では、セッション管理がより複雑になります。複数のサービス間でセッション情報を共有する必要がある場合、RedisなどのインメモリDBを使った集中管理や、JWTによるステートレスな認証が選択されることが多いです。
この場合、各サービス間の通信もHTTPSで暗号化し、トークンの検証ロジックを各サービスに実装する必要があります。また、APIゲートウェイでの一元的な認証・認可処理を行うことで、セキュリティポリシーの統一と管理の簡素化が図れます。
実際の被害事例から学ぶ
理論だけでなく、実際にどのような被害が発生しているのかを知ることも重要です。
フリーWi-Fiでのセッション盗聴
かつて、カフェや空港のフリーWi-Fiを狙ったセッション盗聴は深刻な脅威でした。2010年に公開された「Firesheep」などのツールを使い、同じネットワーク内の通信を監視することで、HTTPSを使用していないサイトにアクセスしているユーザーから誰でも簡単にセッションCookieを抽出できたからです。
現在では常時SSL/TLS化の普及によりこの単純な手口は通用しなくなりましたが、この出来事はWeb業界全体がHTTPSの重要性を再認識する歴史的なターニングポイントとなりました。現代においては、初回アクセスのHTTPを狙うSSL Stripping攻撃のリスクを下げるため、前述したHSTSの設定とプリロード登録が有効です。
セキュリティ監査とペネトレーションテスト
開発段階でどれだけ対策を施しても、実際の運用環境で脆弱性が存在しないかを確認することが重要です。
脆弱性診断ツールの活用
ZAP(旧OWASP ZAP)やBurp Suiteなどのセキュリティテストツールを使用することで、セッション管理の脆弱性を自動的に検出できます。これらのツールは、セッション固定化やセッションIDの予測可能性、Cookie属性の不備などをチェックしてくれます。
定期的な脆弱性診断を実施し、発見された問題を迅速に修正するサイクルを確立することが、継続的なセキュリティ向上につながります。
ペネトレーションテストの実施
より本格的な検証として、専門のセキュリティ企業によるペネトレーションテスト(侵入テスト)を実施することも検討すべきです。実際の攻撃者の手法を模擬し、システムの弱点を徹底的に洗い出すことで、自動ツールでは発見できない複合的な脆弱性も明らかになります。
特に、金融サービスや個人情報を多く扱うシステムでは、定期的なペネトレーションテストが業界標準となっています。
開発チームでのセキュリティ文化の醸成
技術的な対策だけでなく、組織全体でセキュリティ意識を高めることも重要です。
セキュアコーディングの教育
開発者全員が、セッション管理をはじめとするWebセキュリティの基礎知識を持つことが理想です。社内勉強会やハンズオンワークショップを定期的に開催し、最新の脅威や対策手法について学ぶ機会を設けましょう。
また、コードレビューの際にセキュリティ観点のチェックリストを用意し、セッションID再生成の実装漏れやCookie属性の設定ミスなどを早期に発見できる体制を整えることが効果的です。
セキュリティチャンピオンの配置
各開発チームに「セキュリティチャンピオン」と呼ばれる、セキュリティに詳しいメンバーを配置する企業が増えています。この担当者が、チーム内でのセキュリティ相談窓口となり、設計レビューやコードレビューでセキュリティ観点のアドバイスを提供します。
セキュリティ専門チームとの橋渡し役として機能することで、開発スピードを落とさずにセキュリティ品質を向上させることができます。
【理解度チェック】セッションハイジャック・固定化攻撃の脅威と対策(全10問)
本記事で解説した「セッションハイジャック」と「セッション固定化攻撃」。仕組みと対策を正しく理解できていますか? 攻撃者の手口は年々巧妙化しており、開発者が「知らなかった」では済まされない重大なセキュリティ事故につながる恐れがあります。
以下のクイズでは、記事の重要ポイントである「攻撃のメカニズム」から「具体的な防御策(Cookie属性やID再生成)」までを網羅的に出題します。全問正解を目指して、現在の知識レベルを確認してみましょう。
まとめ:運用フェーズでの継続的な対策が鍵
セッションハイジャックと固定化攻撃は、Webの根幹である「信頼」を揺るがす重大な脅威です。しかし、これらは魔法のような攻撃ではなく、プロトコルの仕組みや実装の不備を突いた論理的な攻撃です。したがって、論理的に正しい対策を行えば必ず防ぐことができます。
最後に、今回のポイントを振り返ります。
- セッションIDは身分証ではなく「引換券(ベアラートークン)」。誰が使ってもサーバーは受け入れてしまうため、盗まれたら終わりと心得る
- ハイジャック(盗難)とフィクセーション(固定化)の違いを理解する
- ログイン成功時の「セッションID再生成」は必須の実装要件
- HTTPS(HSTSとプリロード登録を含む)、HttpOnly、Secure、SameSite属性(主にCSRF対策として機能)、およびCookieプレフィックス(Cookie Tossing対策には
__Host-)で多層的に守る。XSS対策としてのコンテキストに応じたエスケープを徹底する - フレームワークの標準機能を使い、独自のセッション管理ロジックは避ける
- 定期的なセキュリティ診断とチーム全体のセキュリティ教育を怠らない
セキュリティ対策に「銀の弾丸(これさえやればOK)」はありませんが、セッション周りに関しては「定石」が存在します。この定石を確実に実装し、運用し続けること。それがエンジニアとしての信頼、そしてユーザーの安全を守る唯一の道です。
技術は日々進化し、新しい攻撃手法も次々と生まれます。しかし、セッション管理という基礎をしっかりと理解し、適切な対策を講じることができれば、多くの脅威から大切なシステムとユーザーを守ることができます。今日学んだ知識を、明日からの開発・運用に活かしていきましょう。
【次のアクション】
ご自身の管理・開発しているWebアプリケーションで、ログイン処理の前後にChromeの検証ツール(DevTools)の「Application」タブを開いてみてください。ログインボタンを押した瞬間に、Cookie内のセッションID(PHPSESSIDやJSESSIONIDなど)の値が変わっているか確認してみましょう。もし変わっていなければ、セッション固定化の脆弱性があるかもしれません。今すぐチェックを!
また、Cookie属性(Secure、HttpOnly、SameSite)が適切に設定されているかも併せて確認し、不足があれば早急に対応することをお勧めします。セキュリティは「後回し」にできない、最優先の課題です。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

