サイバー攻撃や内部不正による情報漏洩が発生した際、あなたは正しい対応ができるでしょうか?
「とりあえずサーバーを再起動しよう」「ウイルススキャンをかけなくては」。このような対応が、実は犯人の痕跡(証拠となるファイル)を完全に消去してしまう致命的なミスになることをご存知でしょうか。
私自身、2005年からのCIO時代に、社員が車上荒らしに遭ってノートPCを持ち去られるという事案に直面したことがあります。しかもそれは会社支給ではなく、業務に使われていた私物PCでした。盗まれたPC本体はもう調べようがなく、何が入っていたのかを確かめる手段は限られます。物理的な盗難とシャドーIT(私物端末での業務)が重なった典型例で、今なら即アウトの状況です。インシデント発生時は、電源を切らずにネットワークから切り離すといった被害拡大の防止と並行して、原因究明や復旧に手を付ける前に「証拠の保全」を意識する必要があります。手順を1つ間違えれば、原因究明も法的対応も難しくなります。
この記事では、情報処理安全確保支援士(SC)試験の合格を目指す方に向けて、デジタルフォレンジックにおける証拠保全の具体的な手順を6ステップで解説します。HDD(ディスク)の保全からハッシュ値による完全性の確認、Chain of Custody(証拠保管の連鎖)まで、実務でそのまま使える形で順を追って説明していきます。
証拠保全の全体像:フォレンジック調査の3プロセスと手順の位置づけ
具体的な手順に入る前に、証拠保全がフォレンジック調査全体のどこに位置するのかを整理しておきましょう。手順を丸暗記するのではなく「なぜその手順が必要か」を理解することが、SC試験でも実務でも応用力の差になります。
デジタルフォレンジックとは
デジタルフォレンジック(Digital Forensics)とは、コンピュータやネットワーク、モバイルデバイスなどの電磁的記録に対し、法的な証拠能力を持たせるために行う一連の調査・解析手法です。「フォレンジック(Forensic)」は「法廷の」「法医学の」を意味し、IT分野では「デジタル鑑識」とも呼ばれます。
単純にコピーしただけのログファイルやデータは、容易に編集できるため、証拠としての価値が認められない可能性があります。法的に有効な証拠とするには、「改ざんされていないこと(完全性)」と「正当な手続きで扱われたこと(正当性)」を担保する保全手順が不可欠なのです。
フォレンジック調査の3つのプロセス
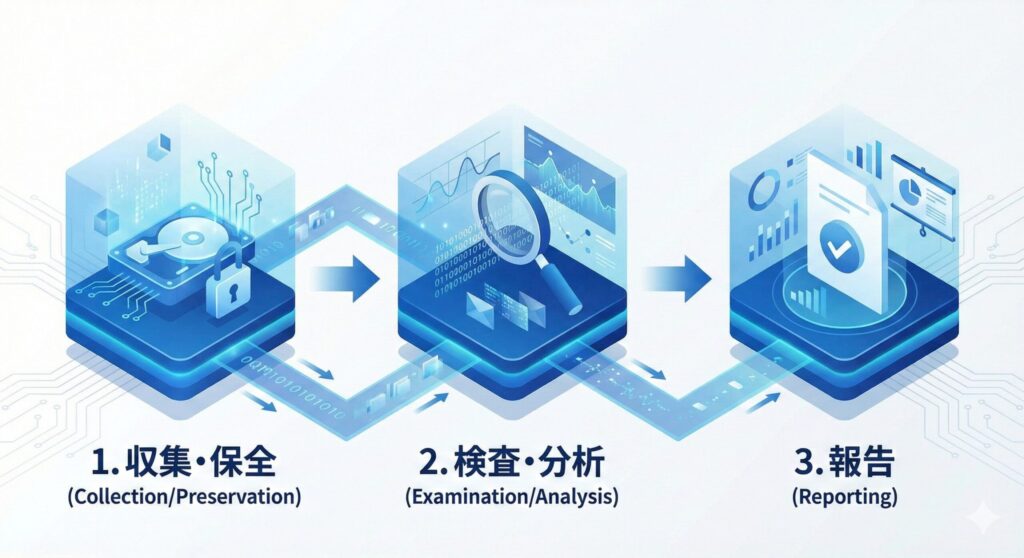
フォレンジック調査の流れを、本記事では以下の3つのプロセスに整理します(NIST SP 800-86では「収集・検査・分析・報告」の4段階で示しています)。
- 収集・保全(Collection / Preservation):対象データを特定し、変化・消失しないように確保する
- 検査・分析(Examination / Analysis):保全されたデータを解析ツールで調査し、インシデントの痕跡を特定する
- 報告(Reporting):調査結果をまとめ、技術的な詳細とともに報告書を作成する
本記事で手順化して解説するのは、失敗が許されない最重要フェーズである「収集・保全」です。ここで証拠を壊してしまうと、後続のどれだけ高度な解析も無意味になります。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
証拠保全の手順:HDD調査からハッシュ値照合までの6ステップ
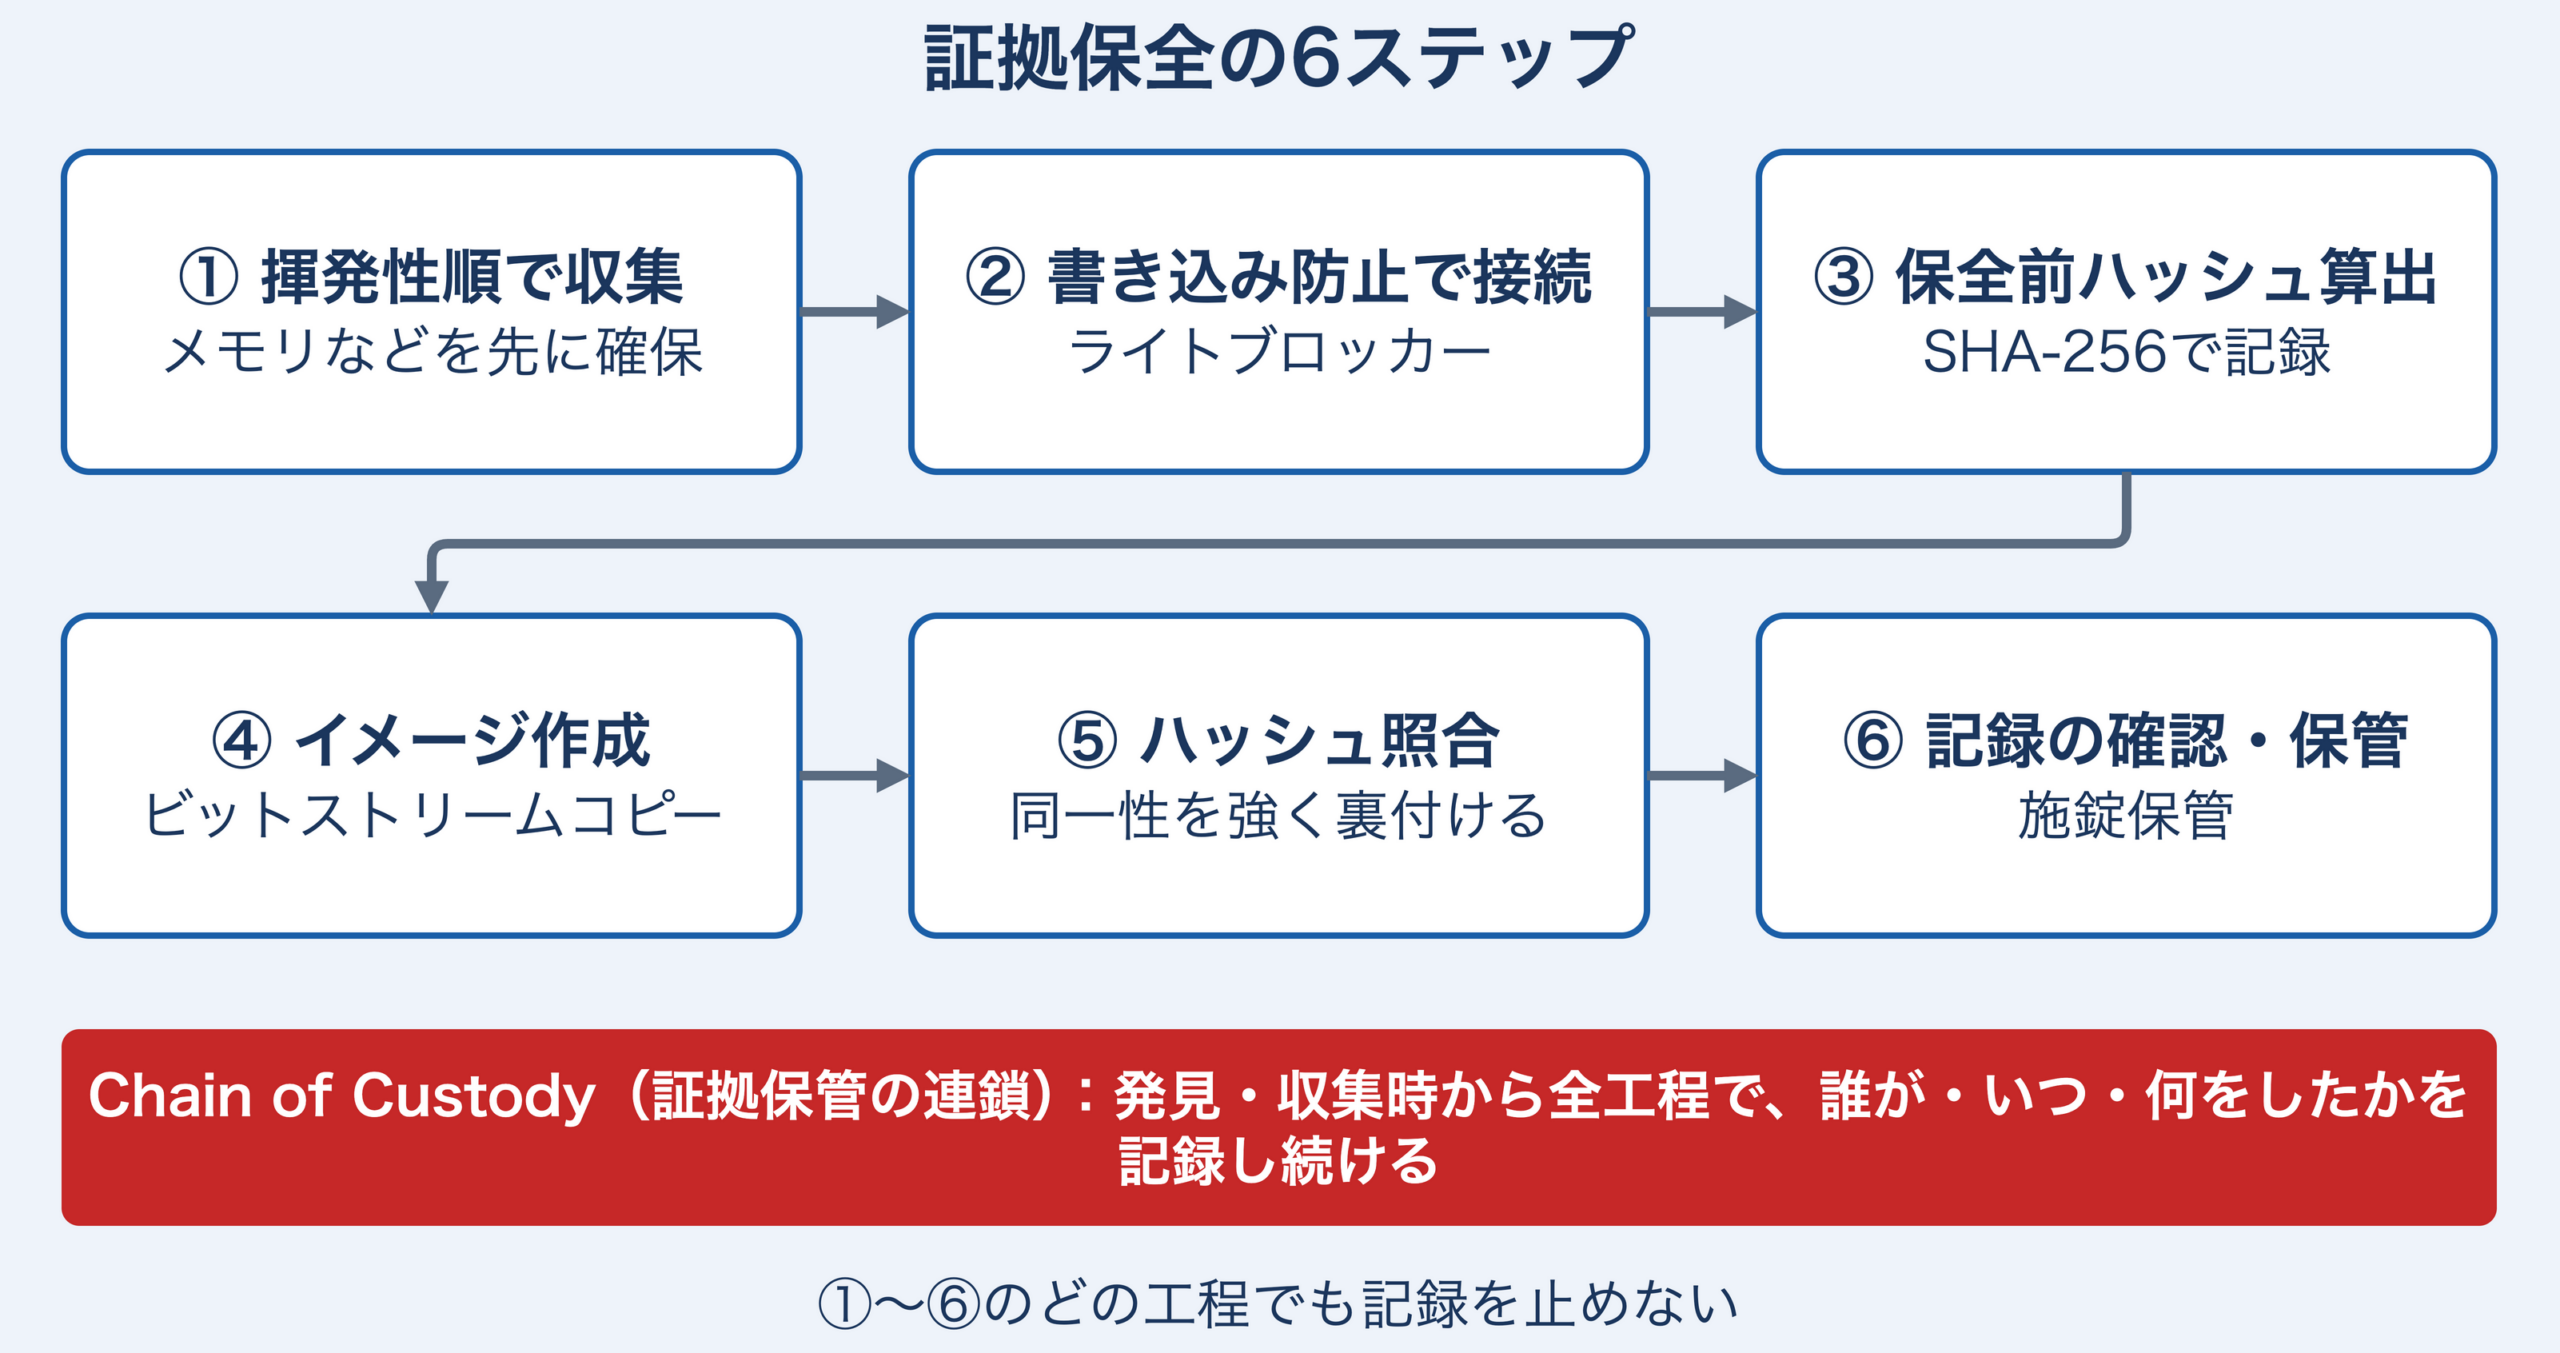
ここからが本記事の核心です。インシデント端末を発見してから、証拠として扱えるファイル群を確保するまでの流れを、実務の順序どおり6つのステップに分けて解説します。まずは全体像を俯瞰してください。
- ステップ1:揮発性の順序に従い、消えやすいデータ(メモリ等)から確保する
- ステップ2:証拠ディスクをライトブロッカー経由で接続する
- ステップ3:保全前にオリジナルディスクのハッシュ値を算出する
- ステップ4:ビットストリームコピーでディスクイメージ(証拠ファイル)を作成する
- ステップ5:作成したイメージのハッシュ値を算出し、オリジナルと一致を確認する
- ステップ6:Chain of Custody(証拠保管の連鎖)の記録を確認し、施錠保管する
なお、Chain of Custodyの記録はステップ6で始めるものではなく、証拠を発見・収集した時点から全ステップを通じて続けます。
それぞれのステップを、その根拠となる技術理論とあわせて掘り下げていきます。
ステップ1:揮発性の順序(Order of Volatility)に従って収集する
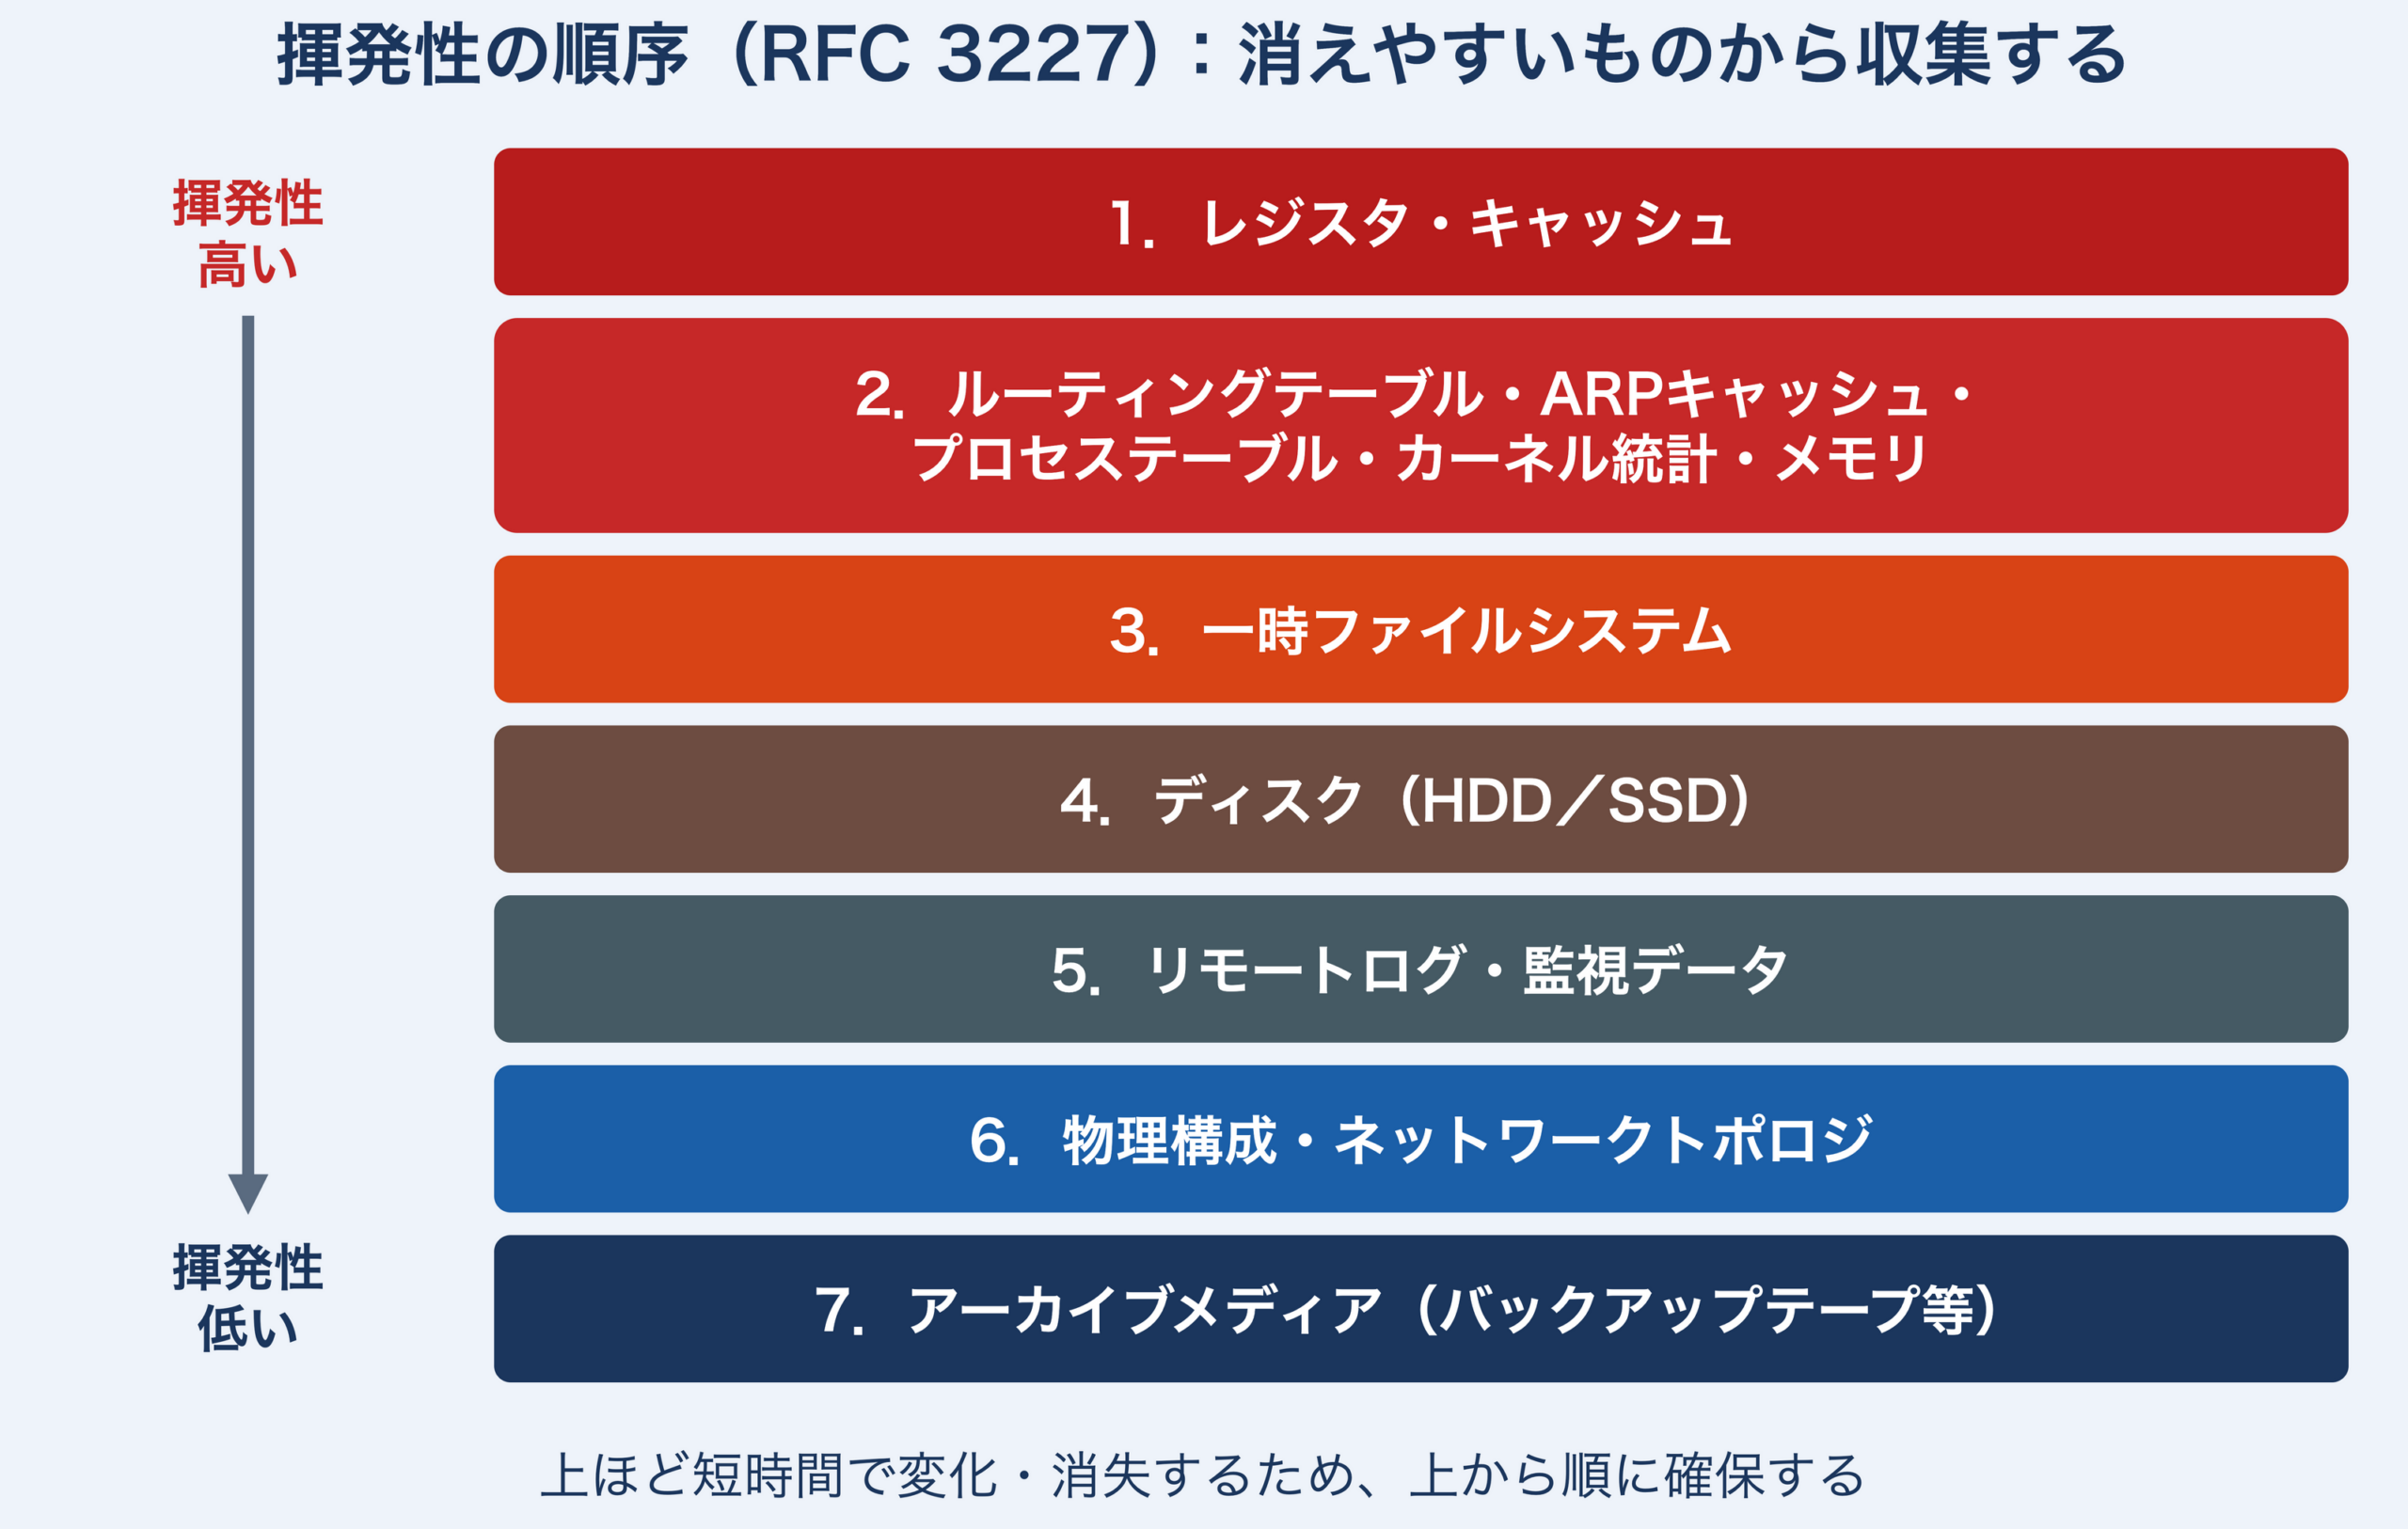
インシデント発生直後、「とにかく全部保存しよう」と手当たり次第にコピーするのは間違いです。デジタルデータには「消えやすさ」に順序があり、これを守らなければ重要な証拠が永遠に失われます。この優先順位を「揮発性の順序(Order of Volatility)」と呼び、国際的なガイドラインであるRFC 3227に明記されています。
揮発性の高い順(優先度の高い順)=RFC 3227の収集順序
- レジスタ・キャッシュ:CPU内部の最も高速かつ揮発性の高い領域(ナノ秒単位で変化)
- ルーティングテーブル、ARPキャッシュ、プロセステーブル、カーネル統計、メモリ(RAM):現在実行中のプロセスやネットワーク接続状況(電源オフで即座に消滅)
- 一時ファイルシステム:システムの一時的なデータ領域
- ディスク(HDD/SSD):電源オフでもデータは残るが、OS稼働中は常に書き込みが発生する(SSDではドライブ内部の処理で削除済み領域が消去されることもある)
- リモートログ・監視データ:外部サーバーに転送された、当該システムに関連するログ
- 物理構成・ネットワークトポロジ:機器の物理的な配置や接続構成
- アーカイブメディア:バックアップテープやDVDなど(最も揮発性が低い)
つまり、いきなりHDDのファイルをコピーするのではなく、その前にメモリ上の情報を確保するのが正しい順序です。かつては「ウイルス感染が疑われたらすぐ電源を切る」のが常識でしたが、これはRAM上の証拠を完全に破壊する行為に等しく、現在は原則としてやってはいけません。
なぜ安易な電源オフが危険なのか。近年のファイルレスマルウェアは、独立した実行ファイルをディスクに置かず、メモリ上で不正なコードを動かすものがあります。電源を切った瞬間に、以下の証拠がすべて消え去ります。
- メモリ内に展開されたマルウェア本体
- 復号された通信内容
- 攻撃者が使用したパスワード
- 実行中だった不正プロセスの情報
そのため現在のインシデント対応では、状況が許す限り、稼働中のシステムから揮発性情報を取得する「ライブフォレンジック」が推奨されます。一方、すでに電源が切れている端末を後から調査する手法を「デッドフォレンジック」と呼びます。ライブフォレンジックは被害拡大防止とのトレードオフになるため、組織のポリシーや事案の深刻度に応じたトリアージ(優先度判断)が必要です。
ステップ2:証拠ディスクをライトブロッカー経由で接続する
揮発性情報を確保したら、次はHDD(ストレージ)の保全です。ここで絶対に守る鉄則は「オリジナルの媒体を直接使って解析しない」こと。証拠ディスクを調査用PCにそのまま接続してはいけません。
WindowsなどのOSは、ディスクを認識すると自動マウントを行い、それに伴ってファイルシステムの管理情報やタイムスタンプなどへの書き込みが発生することがあります。たった数バイトの書き込みでも「証拠が改変された」とみなされかねず、法廷で証拠能力を争われる致命的な要因になります。
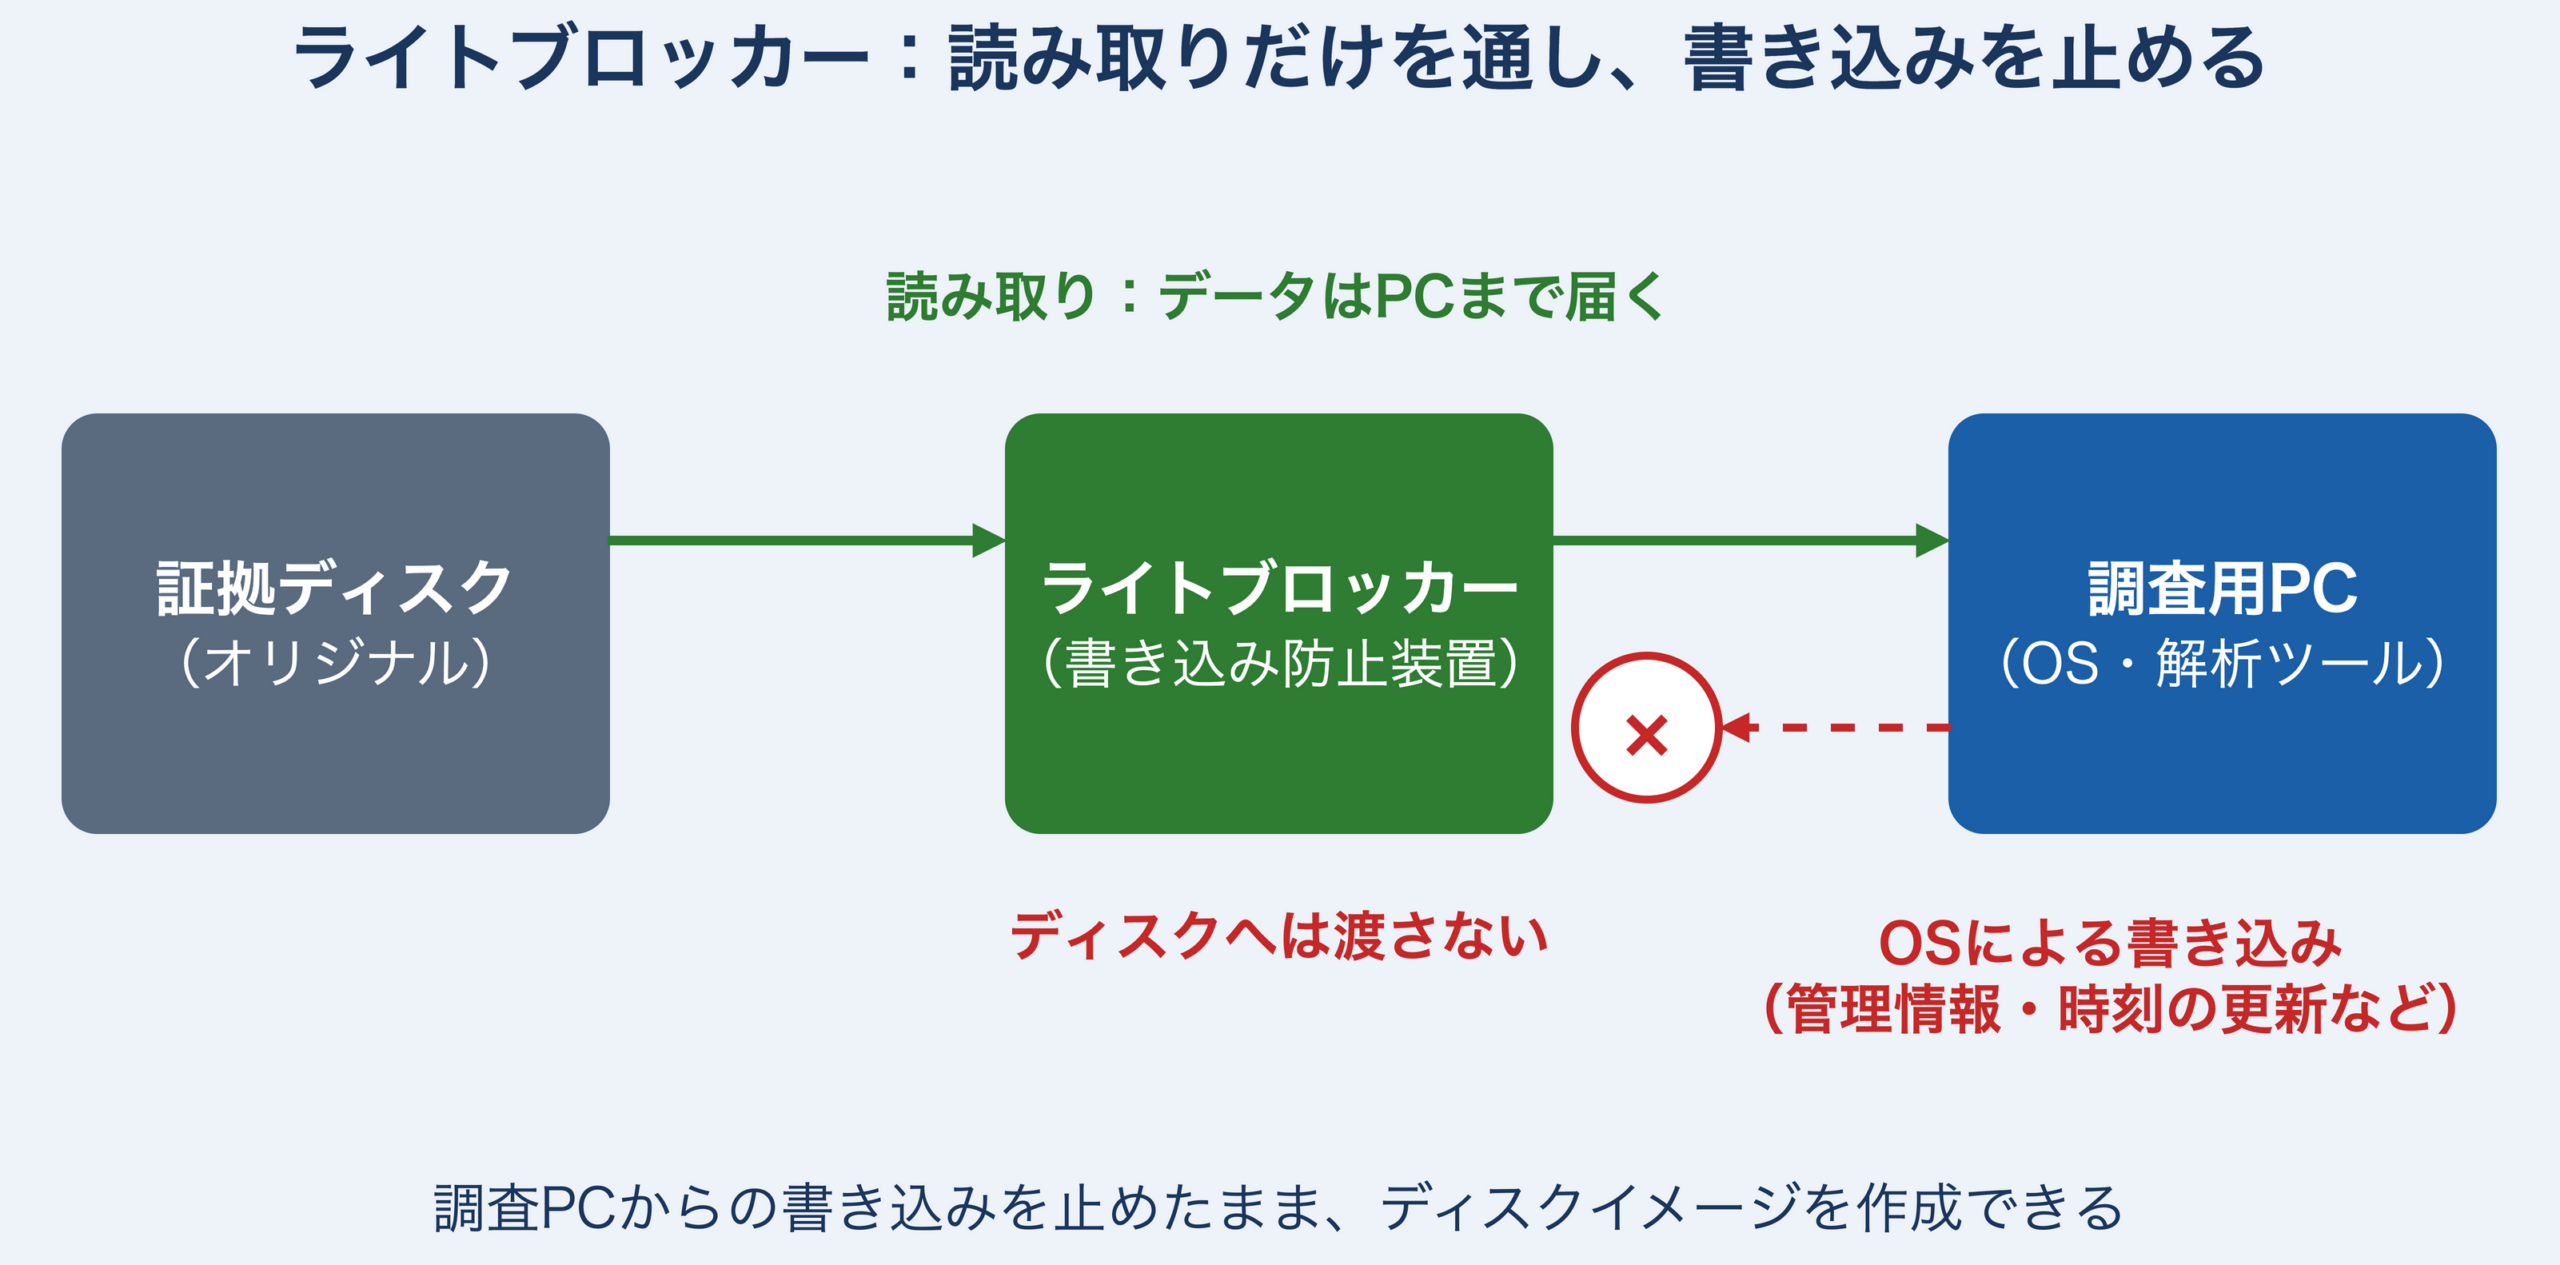
これを防ぐのが「ライトブロッカー(Write Blocker/書き込み防止装置)」です。証拠ディスクと調査用PCの間に物理的に接続するハードウェアデバイスで、次のように動作します。
- PCからディスクへの「読み取り(Read)」命令は通過させる
- 「書き込み(Write)」命令は遮断する(自動マウント等に伴って発生する、管理情報・タイムスタンプなどへの書き込みもここで止まる)
これにより、調査PCから証拠ディスクへの書き込みを防ぎ、安全にデータを吸い出せます。ソフトウェア的に書き込みを禁止する方法もありますが、確実性を期すためにはハードウェアの利用が強く推奨されます。なお、ライトブロッカーは自動マウントそのものを止める装置ではありません。自動マウントの無効化は、調査PC側でOSの自動マウント機能を停止して行います。証拠ディスクをマウントする際の読み取り専用設定は、これとは別の対策です(ファイルシステムによっては読み取り専用でもジャーナル再生などで書き込みが起き得るため、ライトブロッカーと併用します)。
また、ライトブロッカーで止められるのはホスト(調査PC)からの書き込みだけです。SSDでは、過去にOSから送られたTRIMを受けたガベージコレクションなど、ドライブ内部の処理によってデータが変化したり、削除済みデータがすでに消去されていて取得できなかったりする場合があります。
ステップ3:保全前にオリジナルのハッシュ値を算出する
イメージを作成する前に、まずオリジナルディスク(書き込み防止された状態)のハッシュ値を算出しておきます。これは後のステップ5で「複製が本当にオリジナルと同一か」を確かめるための基準値(基準ハッシュ)になります。基準ハッシュは算出した日時・担当者とともに記録し、書き換えられないよう保護しておきます。基準そのものが改ざんされれば、照合の意味がなくなるためです。
ハッシュ値とは、任意の長さのデータから一定長の固定値を生成する一方向関数の出力で、データの「デジタル指紋」とも呼ばれます。次の3つの特性が、証拠の完全性の確認を支えます。
- 一方向性:ハッシュ値から元のデータを復元することは計算上困難
- 衝突困難性(衝突耐性):同じハッシュ値になる異なる2つのデータを見つけることが計算上困難
- 雪崩効果:元データが1ビットでも変われば、ハッシュ値は大きく異なる値になる
主なハッシュ関数の使い分けは以下のとおりです。証拠保全では衝突耐性の観点からSHA-256が標準です。
- MD5(128ビット):高速だが衝突攻撃が実証されており、単独での証拠保全には非推奨
- SHA-1(160ビット):MD5より強固だが、こちらも衝突攻撃が実証されており推奨されない
- SHA-256(256ビット):現在標準的に推奨される方式
Linux環境では、たとえば次のように保全前のハッシュ値を記録します(/dev/sdXは証拠ディスクのデバイス名)。
sha256sum /dev/sdX > original_hash.txtステップ4:ビットストリームコピーでディスクイメージ(証拠ファイル)を作成する
いよいよディスクの複製です。削除の痕跡やスラック領域まで含めてディスク全体を保全する場合、通常のファイルコピー(ドラッグ&ドロップやcpコマンド)では不足します。通常のコピーでは、次の情報が失われるためです(調査の目的によっては、必要なファイルだけを取得する論理取得を選ぶこともあります)。
- ファイルの作成日時やアクセス日時などのメタデータが更新されてしまう
- 削除されたファイル(OS上からは見えないがディスク上に残るデータ)はコピーされない
- スラック領域(ファイルに割り当てられたが未使用の余剰領域)のデータが取得できない
これらは攻撃者の痕跡を追う上で極めて重要です。そこで用いるのが「ビットストリームコピー(ディスクイメージング)」です。ディスクの先頭セクタから最終セクタまで、0と1のビット列を丸ごと複製する手法で、削除済みファイルやスラック領域を含めた、原本と同一内容の複製を作成できます。本記事の例は、ビット列をそのまま1つのファイルにした非圧縮のRAW形式です。E01などの圧縮・分割形式でも全領域の内容は保持できます。圧縮は保存形式の違いであり、未使用領域を取得対象から除くこととは異なります。容量の削減は証拠保全の主目的ではありません。
ただしSSDでは、TRIM済みの領域が読み出し時にゼロとして返るなど、ビットストリームコピーでも削除済みデータを取得できない場合があります。
主なツールは以下です。
- ddコマンド(Linuxの標準ツール)
- FTK Imager(イメージ取得とハッシュ計算を同時に行えるフォレンジック用ツール)
- EnCase(商用フォレンジックソフトウェア)
正常な媒体をddコマンドでイメージ化する場合の一例は次のとおりです(本例は非圧縮のRAW形式)。iflag=fullblockは短い読み取りが起きても入力ブロックを指定サイズまで満たしてから書き込む指定、conv=fsyncは終了前に出力データを確実にディスクへ書き込む指定です。
dd if=/dev/sdX of=/evidence/case001.dd bs=4M iflag=fullblock conv=fsyncよく見かけるconv=noerror,syncには注意が必要です。syncは読み取りエラーの時だけでなく、最後の半端なブロックもゼロで埋めます。媒体の容量が4MiBの倍数でなければ、正常な媒体でもイメージが原本より大きくなり、ハッシュ値が一致しません。取得後は、イメージのサイズが原本の容量(blockdev --getsize64 /dev/sdXなどで確認)と一致することも確かめます。
不良セクタが疑われる媒体は、別の扱いになります。conv=noerror,syncを付けると読み取りエラーがあっても処理を続けられますが、bs=4Mのままではエラーを含むブロック全体がゼロで埋められ、正常なセクタのデータまで失われる可能性があります。そのためbsをセクタサイズ(例:512)に下げるか、フォレンジック向けのdc3ddや、不良セクタの読み取りに強いGNU ddrescueなどを使います。不良セクタがある媒体では読み取りのたびに結果が変わり得るため、保全前後のハッシュ値が一致しないことがあります。その場合は、エラーが発生したセクタの位置とあわせて経緯を記録しておきます。
ステップ5:イメージのハッシュ値を照合し、同一性を確認する
複製が完成したら、「このコピーは本当に取得時の原本と同じか?」という問いに答えなければなりません。ステップ3で算出したオリジナルのハッシュ値と、作成したイメージファイルのハッシュ値を照合します。
sha256sum /evidence/case001.ddこの値がステップ3で記録したoriginal_hash.txtの値と完全に一致すれば、信頼できる基準ハッシュとの一致により、複製が取得時の原本と同一であること(完全性)を強く裏付けられます。ハッシュの一致は衝突の可能性を数学的にゼロにするものではありませんが、SHA-256で偶然一致する可能性は実務上無視できるほど小さいと考えられています。一方で、示せるのは取得時点の原本との同一性であり、事件当時の状態や、取得前に改変がなかったことまでは示せません。その部分は、Chain of Custodyや取得前の状況の記録で補います。
さらにNIST SP 800-86では、取得後に原媒体のハッシュ値を再計算し、取得作業によって原媒体が変わっていないことも確かめる手順が示されています。正常な媒体であれば、取得前の原媒体・取得したイメージ・取得後の原媒体の3つのハッシュ値を照合します。調査報告書には、必ずこれらのハッシュ値を記載します。検証が完了したら原媒体は保管し、解析には使いません。以降の解析は、このイメージファイルの複製(作業用コピー)に対して行います。
証拠の完全性確認の標準手順(まとめ)
- 保全前の原媒体のハッシュ値(基準ハッシュ)を算出し、その記録を保護する(書き込み防止下で実施)
- ビットストリームコピーでディスクイメージを作成する
- 作成したディスクイメージのハッシュ値を算出する
- 取得後に原媒体のハッシュ値を再計算する
- 取得前の原媒体・イメージ・取得後の原媒体のハッシュ値が一致することを確認する
ステップ6:Chain of Custody(証拠保管の連鎖)の記録を確認し、施錠保管する
技術的な完全性だけでは、証拠として不十分です。物理的・手続き的な管理の正当性を証明する文書が「Chain of Custody(CoC)」です。日本語では「証拠保管の連鎖」「管理の連鎖」などと訳されます。
CoCは、この段階になって書き始めるものではありません。証拠を発見・収集した時点から、ステップ1〜5の各工程で「誰が、いつ、どのツール・手順で何を取得・処理したか」を都度記録し続けます。ステップ6では、その記録に途切れや不明瞭な期間がないことを確認したうえで、証拠を施錠保管します。
CoCに記録すべき情報
- 証拠の入手日時と場所
- 収集者(誰が)
- 収集方法(どのようなツールや手順で)
- 保管場所(施錠された保管庫など)
- 移送履歴(誰から誰へ渡されたか)
- アクセス記録(誰が調査のために取り出したか)
この記録が途切れたり、不明瞭な期間があったりすると、「その間に誰かがデータをすり替えたのではないか?」という疑いを晴らせず、証拠能力が否定される可能性があります。技術的な解析スキルと同じくらい、この管理手続きがフォレンジックでは重要視されます。以上の6ステップは、証拠能力を主張するための技術的・手続き的な土台になります。ただし、法的な扱いは取得の権限や法域、訴訟手続きにも左右されるため、必要に応じて法務部門や弁護士と連携します。
保全したファイルから攻撃者を追う:MAC時間とタイムライン解析
保全が完了したら、次は解析フェーズです。攻撃者の行動を時系列で再構成するために重要なのが、各ファイルに記録されたタイムスタンプの分析です。ファイルシステムには、各ファイルに対して主に3種類(または4種類)の時刻情報が記録されており、これを「MAC時間」と呼びます。「フォレンジック 証拠 ファイル」を語るうえで避けて通れない論点です。
MAC時間の内訳と意味
M(Modified):最終更新日時:ファイルの内容(データそのもの)が変更された日時。攻撃者がマルウェアを編集したり設定ファイルを書き換えたりした痕跡を示します。
A(Accessed):最終アクセス日時:ファイルが開かれたり読み込まれたりした日時。ただしWindowsでは、パフォーマンス向上のためこの更新が既定で無効化されている場合があります。
C(Created / Changed):作成日時または変更日時:ファイルシステムによって意味が異なります。
- Windows(NTFS):「Created」はファイル作成日時を指す
- UNIX/Linux系:「Change」はiノード情報(権限や所有者など)の変更日時を指し、古いファイルシステムでは作成日時(Birth time)が記録されないことがある
攻撃者の痕跡を読み解く実践テクニック
タイムスタンプ偽装(Time Stomping)の検出:攻撃者は発覚を遅らせるため、ツールを使ってファイルのタイムスタンプを偽装することがあります。しかしNTFSには、通常のタイムスタンプ($STANDARD_INFORMATION)とは別に、ファイル名属性($FILE_NAME)にもタイムスタンプが保持されています。攻撃者が表面的なタイムスタンプだけを書き換えた場合、この内部的なタイムスタンプとの間に矛盾が生じ、その不一致から偽装を検出できる場合があります。ただし$FILE_NAMEまで改変する手口もあるため、USNジャーナル($UsnJrnl)など他のアーティファクトとも突き合わせて判断します。
コピーされたファイルの特定:ある実行ファイルの「作成日時」が「更新日時」よりも新しい(未来である)場合、それは別の場所からコピーされてきたファイルであることを示唆します。コピー時に作成日時は現在時刻になる一方、更新日時は元のファイルのまま維持されることが多いためです。複数の時刻情報の整合性を突き合わせることで、攻撃者の行動やファイルの来歴を浮かび上がらせるのがタイムライン解析です。
ディスク以外の証拠:ネットワークとメモリのフォレンジック
証拠はディスク(エンドポイント)だけではありません。ネットワーク上の通信記録や、メモリ上にしか存在しない情報も重要な証拠になります。手順の応用として押さえておきましょう。
ネットワークフォレンジック:フルパケットキャプチャとフローデータ
ネットワークの証拠保全には、大きく2つのアプローチがあります。
1. フルパケットキャプチャ:通信の中身(ペイロード)を含むすべてのパケットを記録します。攻撃者が送信したメール内容の復元や、ダウンロードさせたマルウェア本体の抽出が可能ですが、膨大なストレージ容量を必要とし、全通信の長期保存は現実的ではありません。
2. フローデータ(NetFlow/IPFIX):「送信元・宛先・ポート・プロトコル・通信量・時刻」などのメタデータのみを記録します(一般的な、メタデータを集約する設定の場合)。中身は見えませんが、少ないストレージで長期間蓄積でき、攻撃者がどの外部サーバー(C2サーバー)と通信していたかの全体像把握に有効です。
暗号化通信時代の課題:現代の通信の大半はTLSで暗号化されているため、単にパケットをキャプチャしただけでは内容を解読できません。対抗手段として、企業ネットワークの出入り口に設置したプロキシで一度復号してログを取得する方法(SSL可視化)や、PC側のメモリ上に残る復号済みデータをライブフォレンジックで取得する方法(メモリフォレンジック)を併用します。
メモリフォレンジック:ファイルレスマルウェアへの対抗
ファイルレスマルウェアには、独立した実行ファイルをディスクに配置せず、PowerShellやWMI(Windows Management Instrumentation)などの正規ツールを悪用してメモリ上で不正なコードを実行するものがあります。ただし、永続化のためのレジストリやWMIの設定など、ディスク上にも関連する痕跡が残り得ます。ステップ1で確保したメモリダンプ(RAMの内容を書き出したファイル)を解析することで、次のような情報を抽出できます。
- 隠蔽されたプロセス
- ロードされたDLL(動的リンクライブラリ)
- 開かれているネットワーク接続
- メモリ内に残存するコマンドライン履歴
- 暗号化前の平文データ
主な解析ツールには、オープンソースのVolatility Frameworkや、Mandiant(現在はGoogle傘下)が無償で提供してきたRedlineなどがあります。従来のディスクフォレンジックでは発見できなかった痕跡を、メモリから抽出できる点が強みです。
アンチフォレンジックとアーティファクト
攻撃者もまた、調査を妨害する技術(アンチフォレンジック)を進化させています。代表的なものが、ランダムなデータで何度も上書きして復元を不可能にするデータ消去(Wiping/ワイピング)、時刻情報を改ざんするタイムスタンプ偽装(Time Stomping)、データを暗号化して解析を困難にする暗号化・難読化です。
これらに対抗するには、わずかに残る断片的な痕跡(アーティファクト)を繋ぎ合わせます。Windowsであれば、ジャーナルログ(UsnJrnl)から削除の履歴を、プリフェッチファイル(Prefetch)やシムキャッシュ(ShimCache)から削除済みプログラムの実行・存在の痕跡を復元できる可能性があります(ShimCacheは新しいWindowsでは実行の証明にならない点に注意)。
クラウド時代の証拠保全と法的観点
システムがオンプレミスからクラウドへ移行するにつれ、物理HDDを回収する前提の手順が使えないケースが増えています。手順の「型」を、クラウドと法制度の観点からアップデートしておきましょう。
クラウドフォレンジックの特殊性
クラウド環境では、物理的なハードウェアを直接回収できず、仮想リソースは動的に生成・削除され、マルチテナント環境で他社データと物理的に混在します。そのため、クラウド事業者が提供する機能やAPIを活用した保全が必要になります。
スナップショットの活用:仮想マシンのディスクボリュームのスナップショット(ある時点の複製)を取得し、そのスナップショットから解析用ボリュームを作成して、そのボリュームを解析用インスタンスにアタッチして調査します。これは物理環境における「ディスクイメージング」に相当します。
責任共有モデルの理解:クラウドではセキュリティ責任が事業者と利用者で分担されます。SaaSの場合、利用者が取得できるログには制限があります。どこまでが事業者の責任で、どこからが利用者が保全すべき範囲なのかを、事前に契約や仕様で確認しておくことが重要です。
ログの消失リスク対策:コンテナやオートスケーリングでサーバーが短期間に生成・破棄される環境では、ログを外部ストレージやSIEM(Security Information and Event Management)へ転送せず、ローカルにしかログを残していなければ、インスタンスの破棄とともに重要な証拠を失い、調査が困難になります。
e-Discovery(電子証拠開示)への対応
グローバル展開する企業では、海外訴訟において「e-Discovery(電子証拠開示)」制度への対応が求められることがあります。これは訴訟に関連する電子データ(秘匿特権の対象などを除く)を、定められた期間内に適切な形式で開示することを求める制度で、特に米国の民事訴訟で厳格に運用されています。
米国連邦民事訴訟規則(FRCP)37条(e)では、訴訟の予見または進行に際して保存すべきだった電子的保存情報(ESI)が、合理的な措置を怠ったために失われ、他の方法で復元・代替できない場合を前提に措置を定めています。(e)(1)は相手方に不利益が生じた場合に、それを是正するのに必要な範囲の措置です。(e)(2)の不利な推定、訴えの却下・欠席判決といった重い措置は、訴訟での利用を妨げる意図が認定された場合に限られます。不適切なフォレンジック手順でデータが改変・消去されれば、こうした証拠の滅失・毀損(spoliation)と判断されるおそれがあります。フォレンジックは単なる技術的トラブルシューティングではなく、企業のコンプライアンスと存続に関わる経営課題だと認識すべきです。
SC試験での出題パターンと対策
情報処理安全確保支援士試験では、デジタルフォレンジックは科目A-2(旧午前II)の用語問題として過去に出題例があり、科目B(旧午後)でもインシデント対応シナリオの一部として扱われるテーマです。得点源にするための押さえどころを整理します。
科目A-2で押さえたい用語
過去には、次のような問題が出題されています。
- 令和3年度秋期 午前II 問12(平成29年度秋期 午前II 問16と同じ問題):遠隔ログ、ディスク上のファイル、ルーティングテーブル、インストール用CDを、揮発性の高い順に並べる問題。正解は「ルーティングテーブル→ディスク上のファイル→遠隔ログ→インストール用CD」で、RFC 3227の順序そのものです
- 令和2年度10月 午前II 問13:ディジタルフォレンジックスの定義(説明として適切なもの)を選ぶ問題
科目A-2の4択に備えて、次の用語の定義や目的を説明できるようにしておきましょう。
- ディジタルフォレンジックスの定義(証拠の保全・分析・報告の一連の手続き)
- ハッシュ値による完全性の確保(改ざん検知の仕組み)
- Chain of Custody(証拠保管の連鎖)の目的
- 証拠保全における書き込み防止(ライトブロッカー)の役割
なお、IPAの試験では「デジタル」ではなく「ディジタルフォレンジックス」という表記が使われる点も、選択肢を読むうえで頭の隅に置いておきましょう。
取り違えやすいポイント
手順の「向き」や「順序」の取り違えは、4択でも記述でも失点につながります。特に次の3点は取り違えやすいので注意しましょう。
- 収集順序の逆転:揮発性の高いメモリより先にディスクを保全する、という誤った手順を正しいものとして混ぜてくる
- 完全性と機密性の混同:ハッシュ値の照合で確かめるのは「完全性(改ざんされていないこと)」であって「機密性(秘匿)」ではない
- 正当性の軽視:技術的に完璧なコピーを作っても、Chain of Custodyが途切れれば証拠能力は否定され得る
【演習】デジタルフォレンジック証拠保全 理解度チェック(全10問)
証拠保全は、科目A-2(旧午前II)では揮発性の順序や用語の定義を問う4択として過去に出題例があり、科目B(旧午後)ではインシデント対応シナリオの中で「次に取るべき手順」を考える場面につながります。取り違えやすいのは、収集順序の逆転(メモリよりディスクを先に保全させる)、完全性と機密性の混同、そして技術的完全性ばかりに気を取られてChain of Custody(正当性)を落とすパターンです。以下の練習問題で本記事の理解度を確認してみましょう。
まとめ:フォレンジックは「準備」が9割
デジタルフォレンジックの証拠保全手順を、6ステップに分けて解説してきました。重要ポイントを振り返ります。
- ステップ1:揮発性の順序(RFC 3227)を厳守し、消えやすいメモリから確保する。安易な電源オフはメモリ上の証拠を破壊する
- ステップ2:証拠ディスクはライトブロッカー経由で接続し、調査PCからの書き込みを遮断する
- ステップ3〜5:ビットストリームコピーで複製し、信頼できる基準ハッシュとのハッシュ値(SHA-256)の一致で、取得時の原本との同一性(完全性)を強く裏付ける
- ステップ6:発見・収集時から続けてきたChain of Custodyの記録を確認し、正当性(手続きの連続性)を担保して施錠保管する
- 解析フェーズではMAC時間の矛盾から攻撃者の痕跡や偽装工作を見抜く
- クラウド環境では、事前のログ設計(外部転送・SIEM)が保全の成否を決める
最も重要なのは、「インシデントが起きてからでは遅い」ということです。適切なログ設定がなければ解析はできず、ツールがなければ保全に時間がかかって被害が拡大します。端末そのものが失われれば、手元に残る記録しか手がかりはありません。ログ取得ポリシーの見直し、インシデント対応計画の策定、ツールと手順の事前準備など、フォレンジックの成否は発生前の「準備」で9割が決まると言っても過言ではありません。
これらの知識は、情報処理安全確保支援士試験の合格に必要であるだけでなく、実務で「何を守り、どう動くべきか」を判断する羅針盤になります。焦りの中でも「正しい手順」を踏めるかどうかが、その後の結末を大きく左右します。
本記事は情報処理安全確保支援士(SC)試験対策を目的として作成しています。
参考資料
- RFC 3227: Guidelines for Evidence Collection and Archiving(IETF)
- RFC 3227 証拠の収集とアーカイビングのためのガイドライン(日本語訳・JPNIC)
- NIST SP 800-86: Guide to Integrating Forensic Techniques into Incident Response
- IPA 令和3年度秋期 情報処理安全確保支援士試験 午前II 問題冊子(PDF)
- IPA 令和2年度10月 情報処理安全確保支援士試験 午前II 問題冊子(PDF)
- 特定非営利活動法人 デジタル・フォレンジック研究会(IDF)
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

