現代のサイバーセキュリティにおいて、防御システム(ファイアウォールやIDS/IPSなど)を導入するだけでは不十分であることは、もはや常識となりました。攻撃者は防御網をすり抜け、あるいは正規のルートを悪用して侵入を試みます。
そこで重要になるのが、「侵入されることを前提とした対策」です。このフェーズで主役となるのが、監視のプロフェッショナルであるSOCと、インシデント対応のプロフェッショナルであるCSIRTです。
多くの学習者がこの2つを混同しがちですが、役割(Role)と責任(Responsibility)の境界線を明確に理解することが、試験合格への近道であり、実務における組織設計の要となります。本記事では、それぞれの定義から具体的な業務フロー、そして組織論に至るまでを深掘りしていきます。
SOC(Security Operations Center)とは?セキュリティ監視の専門組織
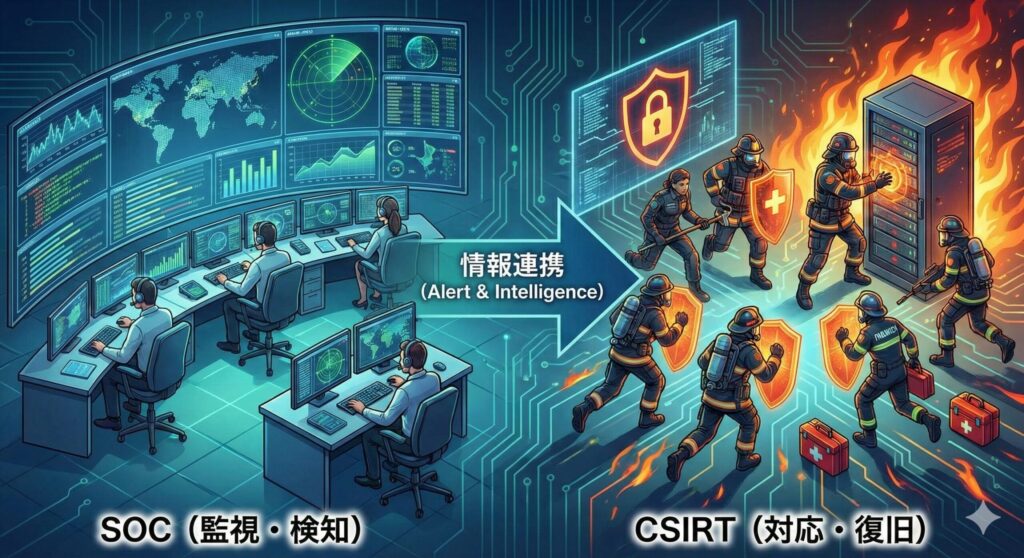
まず、セキュリティオペレーションセンター、通称SOC(ソック)について詳しく見ていきましょう。一言で言えば、SOCは組織のネットワークやデバイスを監視し続ける「監視塔」です。24時間365日の監視体制を採ることが多いものの、監視・分析・通知の対応時間は組織や契約によって異なります。
SOCの主要任務:膨大なログから脅威の兆候を発見する
企業のネットワークには、組織の規模によっては1日に数億件という単位のログが発生します。ファイアウォール、プロキシ、ADサーバー、IDS/IPS、エンドポイント(EDR)などから吐き出されるログは、そのままでは単なるテキストデータの羅列に過ぎません。
SOCのアナリストの役割は、この膨大なログの中から「攻撃の兆候」や「異常な振る舞い」を見つけ出し、検知したアラートについて「本当に対応が必要か」「どの程度急ぐべきか」を判断して選り分けることです。この対応要否と優先度の判断をトリアージ(選別)と呼びます(端末の隔離などの「封じ込め」とは別の概念です)。SOCの監視業務は、以下のようなプロセスを辿ります。
ログ収集と正規化
形式の異なる様々なログをSIEM(Security Information and Event Management)などの基盤に集約し、分析可能な形に整えます。
相関分析
単体では無害に見えるログでも、組み合わせることで攻撃と判定できるケースがあります。例えば、「深夜2時に普段使わないポートへのアクセスがあった(FWログ)」+「その後、管理特権でのログイン失敗が連続した(ADログ)」といった事象を突き合わせることで、不正アクセスの可能性を検知します。
誤検知(フォールスポジティブ)の排除
セキュリティ機器は過敏に反応することがあります。業務上の正規な通信を攻撃と誤認しているものを除外し、真の脅威に焦点を当てます。
インシデント認定とエスカレーション
明らかに悪意ある攻撃、あるいは調査が必要な不審な挙動(インシデント候補)を特定し、詳細なレポートと共にCSIRTへ引き渡します。
SOCのティア(階層)構造:スキルレベルに応じた分業体制
成熟したSOCでは、アナリストのスキルレベルに応じて階層化(ティアリング)が行われることが一般的です。
Tier 1(一次解析) アラートの初期確認を行い、既知のパターンやマニュアルに従って定型的な処理・排除を行います。24時間体制のシフト勤務で回すケースが多いです。
Tier 2(詳細解析) Tier 1で判断がつかなかった事象について、より深いログ分析や脅威インテリジェンスとの照合を行い、本当に危険かどうかを判断します。
Tier 3(高度解析・ハンティング) 高度な脅威ハンティング(Threat Hunting)を行います。アラートが上がっていない状態から、能動的に潜伏している脅威を探し出します。
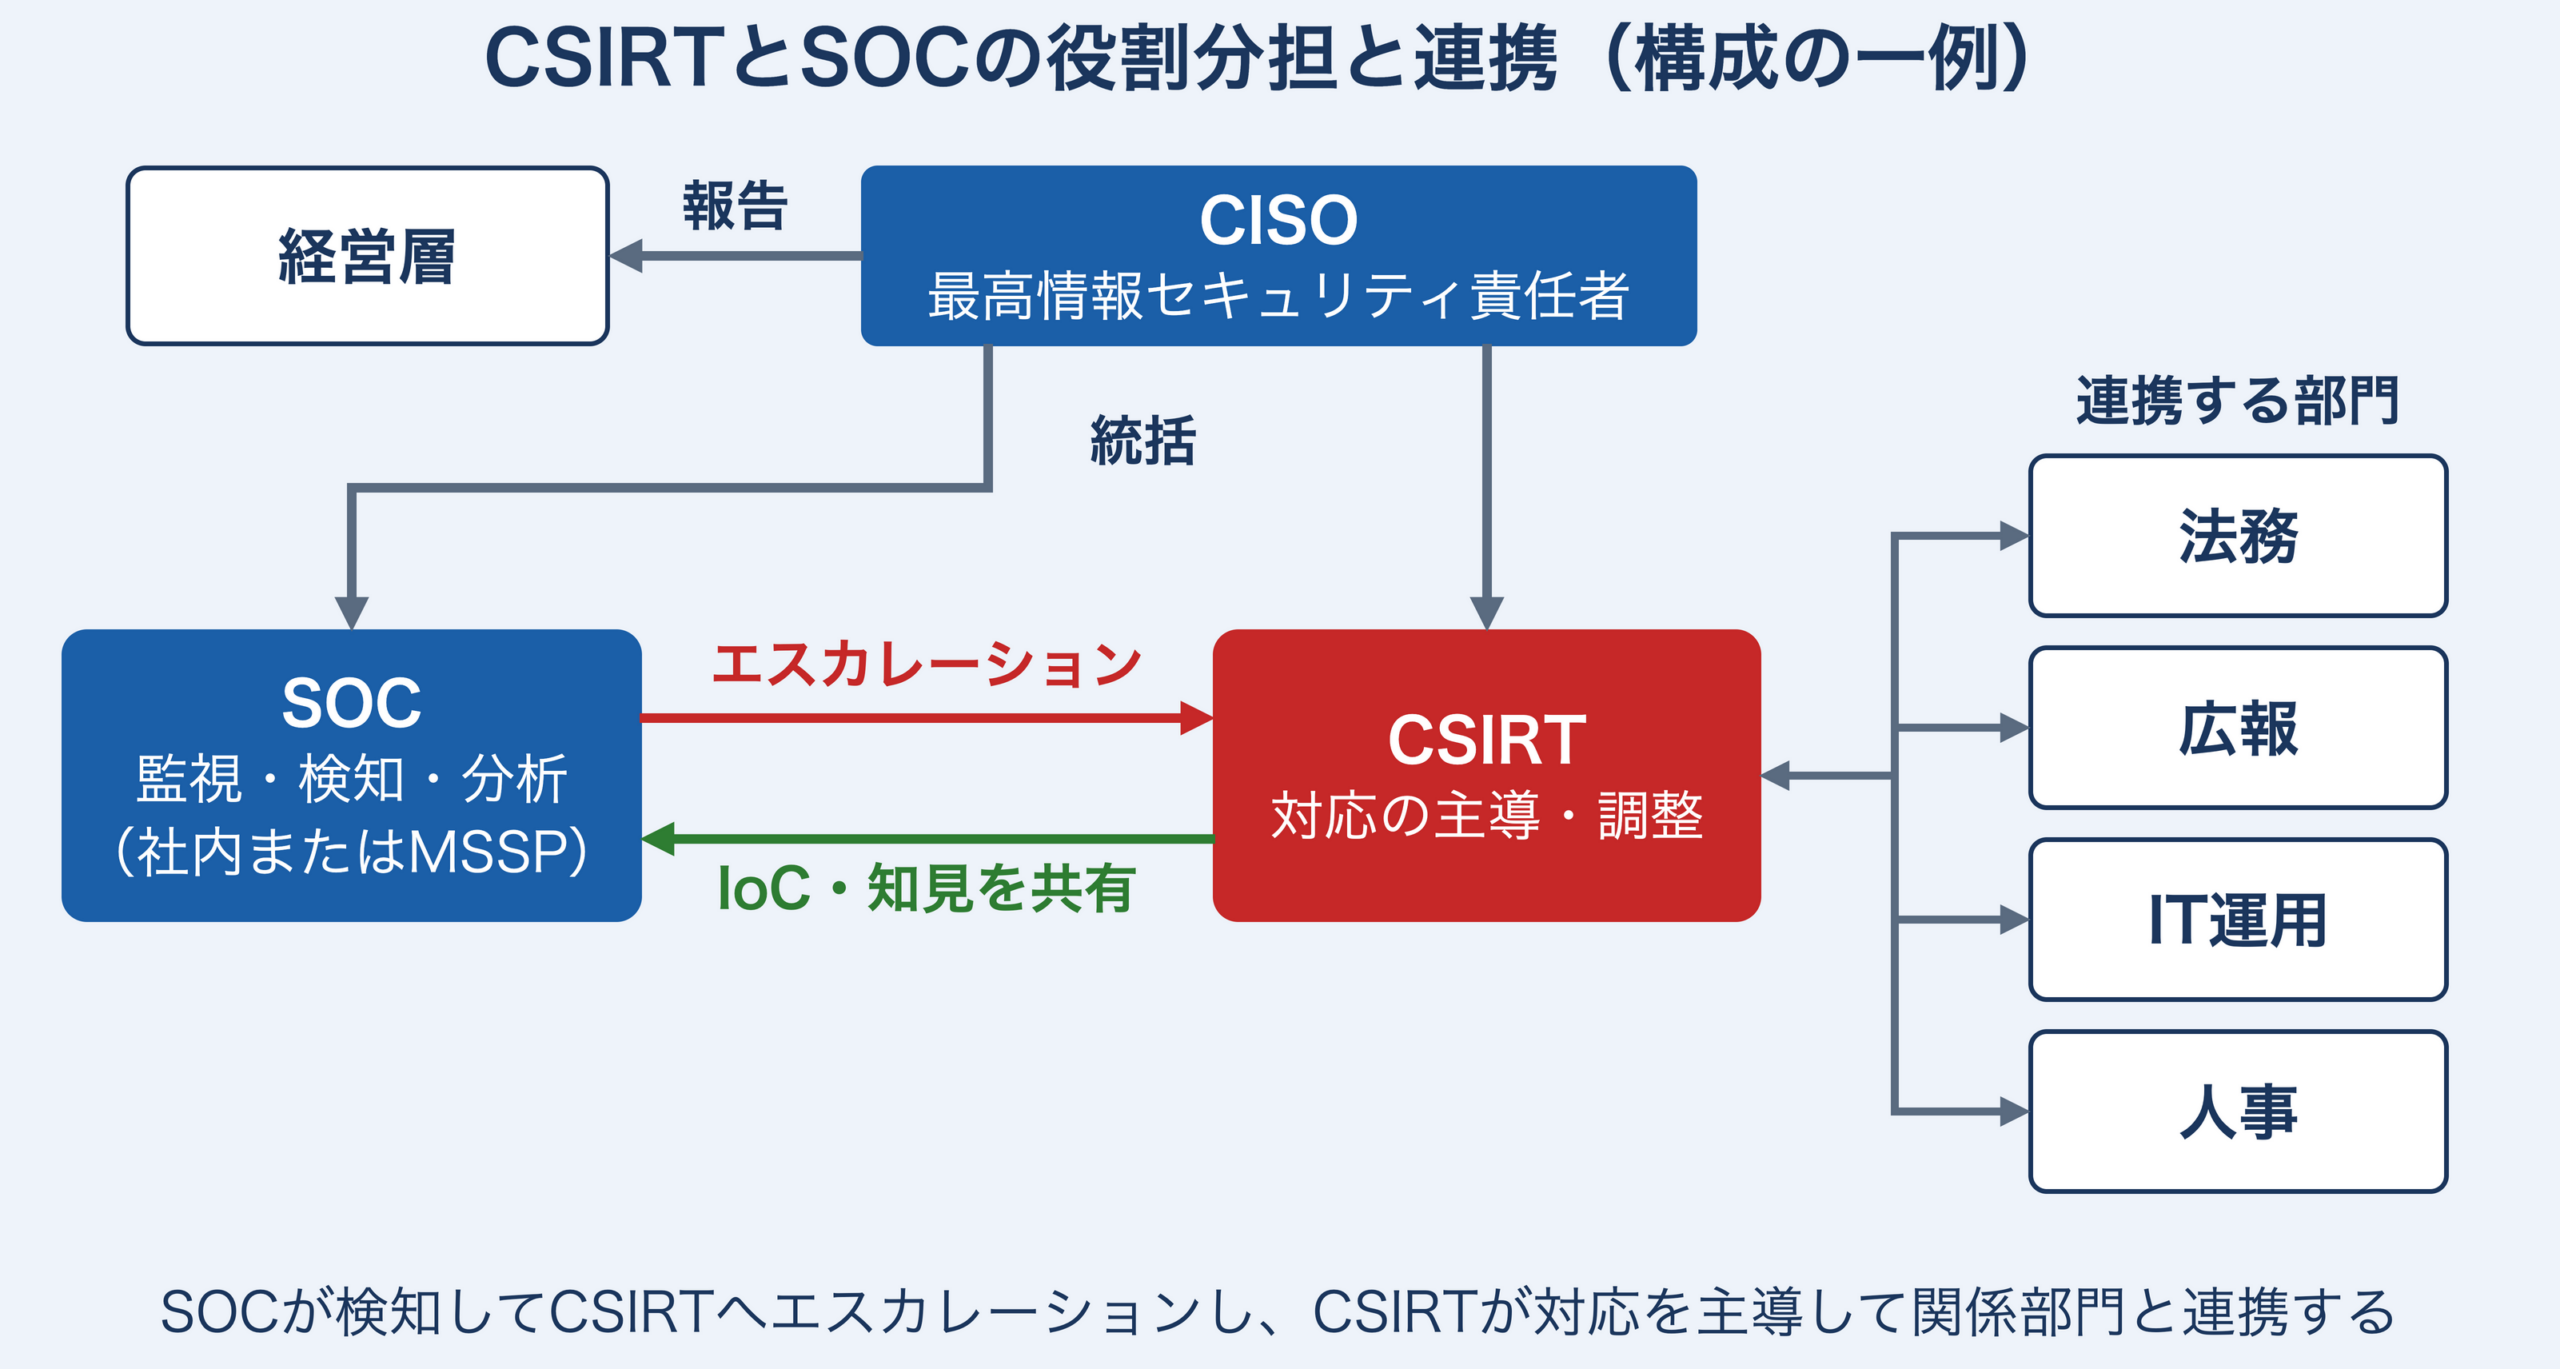
本記事では、SOCが監視・分析を担い、CSIRTがインシデント対応を主導する構成を例に説明します。この構成でのSOCの基本機能は「監視・検知・分析・通知」であり、業務システムの停止や法的対応といった重大な対処の意思決定は担いません。ただし、SOCがインシデント対応まで担う構成もあり、判断権限と責任分担は組織の規程と契約で定めます。事前に取り決めた範囲で、端末隔離などの定型的な初動をSOC(やSOARの自動処理)が実施する運用もあります。いずれの場合も、SOCをMSSPに委託したからといって責任が委託先に移るわけではなく、自社に残ります。
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
CSIRT(Computer Security Incident Response Team)とは?インシデント対応の専門組織
次に、CSIRT(シーサート)です。SOCからの通知、あるいはユーザーからの通報(「画面に変なメッセージが出ている」「PCが動かない」等)を受けて、実際に事案に対処するのがCSIRTの役割です。
CSIRTの3つのサービスカテゴリ:事前・事後・品質管理
CSIRTの活動は「インシデント対応」だけではありません。米国CERT/CCがまとめ、JPCERT/CCが翻訳・紹介している「CSIRTのためのハンドブック」(JPCERT/CCの「CSIRTマテリアル」構築フェーズで関連文書として紹介されている資料)では、CSIRTのサービスが以下の3つのカテゴリに分類されています。CSIRTの業務範囲を整理するうえで基本となる分類ですので、押さえておきましょう。
事後対応型サービス(Reactive Services)
これがCSIRTのメイン業務です。インシデント発生時の連絡受付、トリアージ(対応優先度の判断)、インシデントハンドリング(封じ込め、根絶、復旧)、脆弱性情報のハンドリング、攻撃や脆弱性の発生を受けて出す「アラートと警告(注意喚起)」などが含まれます。
事前対応型サービス(Proactive Services)
インシデントを未然に防ぐための活動です。セキュリティ関連情報の告知・発信、技術動向の調査、セキュリティ監査・評価、セキュリティツールの構成管理、侵入検知サービスなどが該当します。
セキュリティ品質管理サービス(Security Quality Management Services)
組織全体のセキュリティレベルを向上させるための活動です。リスク分析、事業継続・災害復旧計画への関与、セキュリティコンサルティング(ポリシー策定支援など)、意識啓発、教育・トレーニングなどが含まれます。
なお、この3分類はCERT/CCの古典的な整理です。国際的なCSIRTコミュニティであるFIRSTは、より新しい「CSIRT Services Framework」でサービスを5つの領域(情報セキュリティイベント管理、インシデント管理、脆弱性管理、状況把握、知識の移転)に再整理しています。
インシデントハンドリングの流れ(5段階で整理)
CSIRTが動く際の標準的なフローは、NIST SP 800-61 Rev.2(2012年)のインシデント対応ライフサイクルが土台になっています。Rev.2の原典は「準備」「検知と分析」「封じ込め・根絶・復旧」「事後対応(事後活動)」の4フェーズですが、ここでは発生後の動きを追いやすくするため、「準備」を除き、「封じ込め・根絶・復旧」を3つに分けた5段階で整理します。ただし実際の対応は一方向に進むとは限りません。封じ込めの途中で新たな侵害が見つかれば検知・分析に戻るなど、各段階を並行・反復しながら進めます(Rev.2のライフサイクル図でも、「検知と分析」と「封じ込め・根絶・復旧」の間は往復の矢印で示されています)。なお、2025年4月に公開されたRev.3では、NISTサイバーセキュリティフレームワーク(CSF)2.0の6機能(統治・識別・防御・検知・対応・復旧)に沿った構成に改訂され、Rev.2は置き換えられています。
1. 検知・分析(Detection & Analysis)
SOCや通報からの情報を元に、事象の範囲と影響度を分析します。「どのシステムが影響を受けているのか」「被害の程度はどの程度か」を迅速に把握します。
2. 封じ込め(Containment)
被害の拡大を防ぐため、感染端末のネットワーク切断、アカウントの停止などを行います。サーバーや端末の電源を切る判断は、メモリ上の揮発性情報(実行中のプロセスや通信の状態など)を失わないよう、ネットワークから隔離できない場合などに限ります。ここでの判断スピードが被害総額を左右します。
3. 根絶(Eradication)
マルウェアの駆除、不正なファイルの削除、脆弱性のパッチ適用などを行い、脅威を取り除きます。根本原因を突き止め、再侵入を防ぐ対策も実施します。
4. 復旧(Recovery)
システムを正常な状態に戻し、業務を再開させます。バックアップからのリストアや、監視強化期間の設定などが含まれます。段階的に復旧し、再発がないことを確認します。
5. 事後活動(Post-Incident Activity)
いわゆる「振り返り」です。なぜ起きたのか、対応は適切だったか、再発防止策は何かをレポートにまとめます。このレポートが次のインシデント対応の質を高める重要な資産となります。
CSIRTに必要な権限と組織内の位置づけ
情報処理安全確保支援士試験の科目B(旧午後)で、インシデント対応の事例とあわせて論点になりやすいのが「CSIRTの権限」です。
インシデント発生時は一刻を争います。「課長の承認待ちでサーバーを止められず、情報漏洩が拡大した」という事態は避けなければなりません。そのため、システムを止める判断を誰が下すのか(CSIRT、CISO、経営層など)、どこまで権限を委譲するのか、緊急時の承認・連絡手順をどうするのかを事前に明確にしておく必要があります。あわせて、経営層への「直接的な報告ルート(ホットライン)」も欠かせません。CSIRTが勧告・調整にとどまる設計や、重大サービスの停止判断を経営層が担う設計もあり、どれを採るかは組織によって異なります。
試験の事例問題でも、停止の判断者や権限委譲の範囲がポリシーや規程で明確になっているかは重要な読み解きポイントです。定めがなければ、緊急時に承認待ちが発生して初動が遅れます。
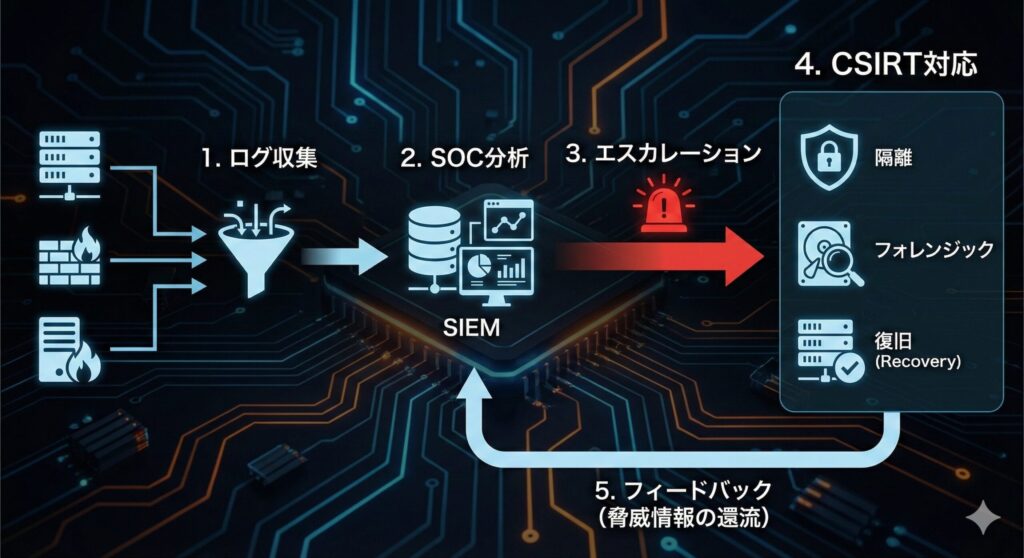
図は概要で、実際には復旧の前に脅威の除去(根絶)と侵入原因への対処を行います。
SOCとCSIRTの連携メカニズム:情報の流れと相互作用
SOCとCSIRTは車の両輪です。監視・分析とインシデント対応の機能を連携させることが重要です(両機能を同一の組織が担う構成もあります)。この2つの組織がどのように連携し、相互作用しているかを理解することで、システム防衛の解像度がさらに高まります。
エスカレーションとチケット管理:適切な優先度付け
SOCが検知した全てのアラートをCSIRTに投げていては、CSIRTはパンクしてしまいます。ここで重要になるのがSLA(Service Level Agreement)や運用ルールの策定です。
「どのレベルのアラートであれば即時電話連絡するのか」「どのレベルならチケット発行のみで良いのか」を明確に定義します。一般的には、インシデント管理ツール(チケットシステム)を用いて情報を共有し、対応状況のステータス(未着手、調査中、対応済など)を管理します。
アラートの優先度分類例
緊急(Critical):即時対応が必要。経営に重大な影響を与える可能性がある事象
- ランサムウェア感染の検知
- 大量の個人情報流出の可能性
- 基幹システムへの不正アクセス
高(High):24時間以内の対応が必要
- 特定端末でのマルウェア検知
- 特権アカウントへの不審なアクセス試行
- 既知の脆弱性を突いた攻撃の兆候
中(Medium):3営業日以内の対応
- 通常のセキュリティポリシー違反
- 低リスクの脆弱性検出
低(Low):定期メンテナンス時に対応
- 軽微な設定ミス
- 情報提供のみのアラート
インテリジェンスの還流:フィードバックループの重要性
連携は一方通行ではありません。
CSIRTがインシデント対応を行う中で、「今回の攻撃には特定のIPアドレスが使われていた」「特定のファイルハッシュ値を持つマルウェアだった」という具体的な痕跡(IoC: Indicators of Compromise)が判明します。
CSIRTはこの情報をSOCにフィードバックします。SOCは、その情報をSIEMの検知ルールに加え、FW/IPSやEDRのブロックリストにも反映することで、次回以降は即座に検知、あるいは遮断できるようになります(SIEM自体は検知・分析の基盤であり、通信を遮断するのはFW/IPSやEDRです)。この循環サイクルこそが、組織のセキュリティ強度を高めていく核心です。
フィードバックループで共有される情報の例
- 攻撃者のIPアドレス、ドメイン名
- マルウェアのファイルハッシュ値(MD5、SHA-256)
- 不正な通信パターン(C&Cサーバーとの通信特性)
- 攻撃に使われた脆弱性情報(CVE番号)
- 攻撃の手口(TTP: Tactics, Techniques, and Procedures)
SOAR(Security Orchestration, Automation and Response)による自動化
近年、このSOCとCSIRTの連携を自動化するSOARという技術が注目されており、試験でも用語として登場する可能性があります。
SOARは、SOCが検知したアラートをトリガーにして、事前に定義した手順(プレイブック)に従い、チケットの起票、ウイルススキャン、場合によっては端末のネットワーク隔離までを自動実行します。これにより、人手不足の解消と初動対応の高速化を実現します。
SOARによる自動化の例
- SOCがマルウェア感染を検知
- SOARが自動でチケットを起票し、CSIRTに通知
- 感染端末のネットワークを自動隔離
- 該当ユーザーのアカウントを一時停止
- エンドポイントでフルスキャンを実行
- 結果をCSIRT担当者に報告
このように、初動の標準化された対応を自動化することで、アナリストは高度な判断が必要な業務に集中できるようになります。
セキュリティ組織の形態:内製・外注・ハイブリッド型の比較
現実の企業において、自社だけで高度なSOCやCSIRTを維持することは、コストや人材確保の面で非常に困難です。そのため、いくつかの組織形態が存在します。情報処理安全確保支援士試験では、これらのメリット・デメリットを背景にした設問が出されることがあります。
完全内製型(プライベートSOC / CSIRT)
メリット
- 自社のビジネスロジックやネットワーク構成を深く理解しているため、文脈(コンテキスト)に沿った的確な判断が可能
- 社内調整がスムーズで、迅速な意思決定ができる
- 機密情報を外部に出さずに済む
デメリット
- 24時間365日体制の維持コストが莫大(人件費、設備投資)
- 高度な解析スキルを持つ人材の採用・維持が困難
- 最新の脅威情報へのアクセスが限定的になる可能性
MSSP(Managed Security Service Provider)活用型
SOC機能をセキュリティベンダーに外注するパターンです。
メリット
- 最新の脅威情報や高度な分析ノウハウを持つプロに監視を任せられる
- コストを変動費化でき、予算の柔軟性が高まる
- 24時間365日の監視体制を比較的低コストで実現できる
- 複数の企業を監視している経験から、広範な脅威情報を持つ
デメリット
- 自社の内部事情(「このサーバーは重要度が低い」「この時間帯の通信は正常」など)まで深く理解してもらうには調整が必要
- ブラックボックス化しやすく、ノウハウが社内に蓄積されにくい
- 契約外の対応が発生した場合、追加コストが発生する
- 機密情報をある程度外部と共有する必要がある
ハイブリッド型:現実的な折衷案
コストと自社判断を両立する、現実的な折衷案です。
Tier 1(一次切り分け) MSSPに委託し、24時間監視してもらう。定型的なアラート処理、初期トリアージを担当。
Tier 2以降 & CSIRT 自社社員(または常駐の専門家)が担当し、MSSPから上がってきた重要なアラートに対して、自社のビジネス判断を含めた対応を行う。
具体的な役割分担例
- MSSP(SOC機能):ログ監視、アラート検知、一次トリアージ、定型的な対処
- 社内CSIRT:重要インシデントの判断、業務停止の判断(または経営層への判断要請)、経営層への報告、法的対応の判断、再発防止策の策定
試験対策としては、「外部ベンダーを使う場合でも、最終的な意思決定と責任は自社に残る」という原則を忘れないでください。丸投げはNGです。
情報処理安全確保支援士試験で問われるポイント:実務的な判断力
情報処理安全確保支援士試験では、単なる用語の定義だけでなく、実際にインシデントが起きた際の「現場の状況」を想定した判断力が問われます。
権限と責任の明確化:ガバナンスの観点
典型的な事例設定として、「CSIRTがシステム管理部門(情シス)に対してパッチ適用を指示したが、業務影響を懸念して拒否された」というシチュエーションがあります。
ここで重要なのはガバナンスです。CSIRTが勧告レベルに留まるのか、CISOを通じて命令できる権限を持つのか。試験では、セキュリティポリシーに「緊急時の権限」がどう規定されているかを読み解く力が試されます。
試験で問われる権限関係のポイント
- CSIRTに業務システムの停止権限があるか
- 緊急時の意思決定プロセスはどう定められているか
- 平時と緊急時で権限委譲のルールが変わるか
- CISOは経営層に直接報告できるか
- 外部ベンダー(MSSP)に委任できる権限の範囲はどこまでか
情報共有とステークホルダー管理
インシデント発生時、CSIRTは誰に報告すべきでしょうか?試験では、関係各所との連携フローが問われます。
報告先と報告内容の整理
CISO・経営層(CEO、CIOなど)
- 被害規模、ビジネスへの影響
- 復旧見込み、対応状況
- 株主や顧客への影響
- 経営判断が必要な事項(システム停止の承認など)
法務部門
- 個人情報保護法への抵触の有無
- 契約上の通知義務の確認
- 訴訟リスクの評価
- 開示範囲の法的判断
広報部門
- 対外発表(プレスリリース)の文面作成
- メディア対応の方針
- 顧客・取引先への通知タイミング
- SNS等での情報拡散への対応
IT運用部門(情報システム部)
- 技術的な対処の実施
- バックアップからの復旧作業
- システム監視の強化
- 再発防止策の実装
人事部門
- 内部不正の可能性がある場合の調査
- 従業員への注意喚起
- 関係者の処分検討
公的機関
- IPA(情報処理推進機構)への届出:必要に応じて
- 警察への相談・被害届:不正アクセスや情報窃取の場合
- JPCERT/CCへの報告:他組織への影響が予想される場合
- 個人情報保護委員会への報告:個人データの漏えい等で法律上の報告対象に当たる場合。速報は事態を知った後速やかに(概ね3〜5日以内)、確報は知った日から30日以内(不正の目的によるおそれがある場合は60日以内)に行い、復旧を待たずに報告します
これら関係各所(ステークホルダー)との連携フロー(連絡体制図)が事前に整備されているかどうかが、記述式問題の解答ポイントになります。「誰に」「いつ」「何を」伝えるかを整理しておきましょう。
正常性バイアスとの戦い:組織文化の重要性
CSIRTやSOCの担当者を悩ませるのが「正常性バイアス」です。「まさかウチが狙われるはずがない」「ただの機器故障だろう」という思い込みが、初動を遅らせます。
実際のインシデントでも、「担当者がログの異常に気付いたが、誤検知だと思って放置した」ことから被害が拡大するケースは少なくありません。組織として「疑わしきは報告せよ」という文化、そして報告者を責めない心理的安全性(Psychological Safety)の確保が、技術的対策と並ぶ重要なセキュリティ対策であることを理解しておいてください。
正常性バイアスを防ぐ組織文化
- 疑わしい事象は過剰に報告してもペナルティなし
- 誤検知を恐れずにエスカレーションする文化
- 定期的なインシデント対応訓練の実施
- 事後の振り返りで個人を責めず、プロセス改善に焦点
- 小さなインシデントも記録し、傾向分析に活用
実戦的シナリオで考える:深夜のランサムウェア検知
ここでは、試験で問われる思考プロセスを実践的に体験してみましょう。
設定状況
金曜日の深夜2時、MSSPのSOCから「社内ファイルサーバーから大量のデータ送信を検知。ランサムウェア感染の疑いあり」との緊急連絡が入った。あなたの会社のCSIRT担当者は自宅で寝ている。
考えるべき観点
1. 連絡体制の確認
- MSSPからの連絡は誰の携帯電話に入る設定になっているか?
- その人が出なかった場合の予備連絡先(コールツリー)はあるか?
- 連絡を受けた担当者は何分以内に初動を開始すべきか(SLA規定)?
2. 初動判断のプロセス
- 担当者は自宅からVPNで社内に入って調査すべきか?それとも、調査よりも先に「全ネットワーク遮断」を指示すべきか?
- 被害の拡大を優先的に防ぐべきか、証拠保全を優先すべきか?
- その権限は誰にあるか?深夜でも経営層の承認が必要か?
3. 技術的対応の優先順位
- 感染が疑われるサーバーのネットワーク隔離
- ログの保全(フォレンジック調査のため。隔離と並行して行う)
- バックアップサーバーへの感染拡大の確認と保護
- 他のサーバー・端末への感染状況の調査
4. 現場対応の可能性
- 深夜にデータセンターへ駆けつけられる要員はいるか?
- 物理的にサーバーを停止する必要がある場合の手順は?
- リモート操作で対応可能な範囲はどこまでか?
5. 対外コミュニケーション
- 土日の間に顧客へ通知すべきか、月曜朝まで待つべきか?
- どの時点で経営層に報告すべきか(第一報のタイミング)?
- 警察やJPCERT/CCへの連絡は必要か?
- 個人データの漏えい等のおそれがあれば、個人情報保護委員会への速報が必要か?
科目Bの事例問題では、こうした状況での判断プロセスが問われることがあります。正解は一つではありませんが、「被害の最小化」と「説明責任」の観点から論理的に答えを導き出す訓練が必要です。
試験合格に向けた実践的アドバイス
想定される出題パターン
科目BでCSIRTとSOCを扱う場合を想定し、問われ方を3つのパターンに整理しました(以下の設問文は本記事オリジナルの想定問題で、実際の過去問の引用ではありません)。
パターン1:組織体制の設計
「A社では新たにSOCを設置することになった。SOCとCSIRTの役割分担を明確にするため、それぞれが担当すべき業務を説明せよ」
解答のポイント
- SOC:監視・検知・トリアージ・エスカレーション
- CSIRT:インシデント対応・復旧・事後分析・再発防止
パターン2:権限の明確化
「インシデント発生時、CSIRTが業務システムを停止する権限について、セキュリティポリシーに定めるべき内容を述べよ」
解答のポイント
- 緊急時に業務停止を判断する者と権限委譲の範囲
- 経営層への直接報告ルート
- 事後承認の仕組み
- 権限行使の基準(重大性の判断基準)
パターン3:連携フロー
「SOCが不審なアクセスを検知した後、CSIRTが対応を完了するまでのフローを順に挙げ、各段階で必要な情報を説明せよ」
解答のポイント
- 検知→初期分析・トリアージ→エスカレーション→必要な封じ込めと証拠保全→詳細調査・根絶・復旧→事後分析
- 分析と封じ込めは固定の順序ではなく、状況に応じて並行・反復する
- 各段階での情報(アラート内容、影響範囲、対処内容、IoC情報)
用語の正確な理解
試験では、類似用語の区別が問われることがあります。混同しやすい用語を整理しておきましょう。
科目A-2(旧午前II)では、CSIRTそのものの定義や関連モデルが4択で問われています。
過去問で確認:CSIRTの説明
平成26年度秋期 情報セキュリティスペシャリスト試験 午前II 問6は「CSIRTの説明として,適切なものはどれか」という問題です。正解(ウ)は、企業・組織内や政府機関に設置され、コンピュータセキュリティインシデントに関する報告を受け取り、調査し、対応活動を行う組織の総称、という説明でした。誤答には、IPアドレスの割当て方針やDNSルートサーバの運用監視を世界規模で調整する組織、インターネットの技術文書を作成し標準化を検討する組織などが並びます。
過去問で確認:CSIRTの成熟度モデル
令和6年度春期 情報処理安全確保支援士試験 午前II 問8は「組織のセキュリティインシデント管理の成熟度を評価するためにOpen CSIRT Foundationが開発したモデルはどれか」という問題で、正解は(エ)SIM3です。選択肢にはCMMC、CMMI、SAMMといった他の成熟度モデルが並ぶため、「CSIRTの成熟度評価はSIM3」と結び付けて覚えておきましょう。
SOC vs NOC(Network Operations Center)
- SOC:セキュリティに特化した監視
- NOC:ネットワークの稼働状況を監視(セキュリティ以外も含む)
CSIRT vs CERT(Computer Emergency Response Team)
- CSIRT:インシデント対応チームの一般名称。企業内の「組織内CSIRT」だけでなく、国レベルで調整を担う「National CSIRT」なども含む(JPCERT/CCもCSIRTの一つ)
- CERT:1988年に米カーネギーメロン大学に設置されたCERT/CCに由来する名称で、同大学の登録商標。「CERT」という名称かどうかで対象範囲(企業内か国レベルか)が決まるわけではない
IoC(Indicators of Compromise)vs IoA(Indicators of Attack)
- IoC:侵害の痕跡(マルウェアのハッシュ値、不正なIPアドレスなど)
- IoA:攻撃の兆候(攻撃者の行動パターン、TTPなど)
実務経験がない場合の学習方法
試験対策として実務経験がない方でも、以下の方法で理解を深めることができます。
1. CSIRTマテリアルの熟読 JPCERT/CCが公開している「CSIRTマテリアル」は、試験対策としても実務としても非常に有用です。無料で入手できるので、必ず目を通しましょう。
2. インシデント事例の研究 IPAが公開している「情報セキュリティ10大脅威」や、実際のインシデント事例を読み込むことで、CSIRTとSOCがどう動くべきかのイメージが湧きます。
3. 模擬訓練の参加 一部の自治体や業界団体が主催するサイバー演習に参加することで、実践的な感覚を掴むことができます。
4. 自組織の体制確認 勤務先や所属組織の緊急連絡網、インシデント対応マニュアル(もし閲覧可能なら)を確認してみましょう。「CSIRT」という名前でなくても、同様の機能を持つ部署や役割がどこにあるかを探すだけで、学習内容が一気に具体的になります。
学生の方であれば、大学の情報センターのWebサイトで「セキュリティ」に関する規約を見てみるのも良い勉強になります。
【演習】CSIRTとSOCの役割分担 理解度チェック(全10問)
科目A-2(旧午前II)ではCSIRTの説明やCSIRTの成熟度モデル(SIM3)を選ぶ用語問題が出題されており、科目Bではインシデント対応の事例の中で、権限、エスカレーション、報告先の判断が問われることがあります。定番の引っかけは、トリアージを端末隔離などの封じ込めと混同すること、MSSPに監視を委託すれば最終判断と責任まで移ると考えること、SIEMが攻撃を遮断すると思い込むことです。以下の練習問題で本記事の理解度を確認してみましょう。
まとめ:組織力で脅威に立ち向かうCSIRTとSOC
今回は、サイバーセキュリティの最前線を支えるCSIRTとSOCについて徹底解説しました。
両組織の役割の違い
SOCは「目」
- ログを監視し、異常を見つけ出す(検知)
- 24時間365日の監視体制を採ることが多い(対応時間は組織や契約による)
- ティア構造で効率的にトリアージを実施
- 脅威インテリジェンスを活用した相関分析
CSIRTは「手」
- インシデントに対処し、復旧させる(対応)
- 古典的なサービス分類は事後対応型・事前対応型・セキュリティ品質管理の3カテゴリ(実際の提供範囲は使命・対象・資源に応じて選ぶ)
- 停止の判断者・権限委譲の範囲・緊急時の手順を事前に明確にし、経営層への報告ルートを持つ
- 組織全体のセキュリティガバナンスの要
連携の重要性
両者は密接に連携し、インテリジェンスを循環させることで防御力を高めます。
- エスカレーション基準の明確化(SLA・運用手順書)
- IoC情報のフィードバックループ
- SOARによる自動化で初動を高速化
組織設計のポイント
- 権限の明確化:緊急時の意思決定プロセスを事前に規定
- 外部ベンダー(MSSP)の活用:コストと専門性のバランス
- 他部門との連携フロー:法務、広報、人事、経営層との情報共有
- ハイブリッド型:コストと自社判断を両立する現実的な折衷案
技術的な攻撃手法や暗号理論を学ぶことも大切ですが、それらを運用するのは最終的には「人」であり「組織」です。
情報処理安全確保支援士として登録を受ける皆さんは、技術的な専門家であると同時に、組織のセキュリティ体制をデザインし、経営層や他部門を巻き込んでいく「リーダー」としての資質も求められています。
「もし今、自分の組織でインシデントが起きたら、誰がどう動くのか?」
この問いを常に持ち続け、机上の空論ではない、生きたセキュリティ知識を身につけていきましょう。
本記事は情報処理安全確保支援士(SC)試験対策を目的として作成しています。
参考資料
- NIST SP 800-61 Rev. 3, Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile(2025年4月)
- JPCERT/CC「CSIRTマテリアル」
- JPCERT/CC「コンピュータセキュリティインシデント対応チーム(CSIRT)のためのハンドブック」
- FIRST CSIRT Services Framework Version 2.1
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- IPA「応用情報技術者試験、高度試験及び情報処理安全確保支援士試験のCBT方式での実施について」
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

