ネットワークセキュリティにおいて、ファイアウォールは「城門」のような存在です。しかし、城門を突破された後、あるいは城壁の隙間から侵入された場合、誰がその不審者を検知し、捕まえるのでしょうか?
そこで重要となるのが、IDS(Intrusion Detection System:侵入検知システム)とIPS(Intrusion Prevention System:侵入防御システム)です。これらは、ネットワーク内部やサーバ上での怪しい動きを監視し、即座に対応するための「警備員」や「自動防衛装置」の役割を果たします。
本記事では、IDSとIPSの決定的な違い、それぞれの検知メカニズム(シグネチャ型・アノマリ型)、そして運用時に必ず直面する「フォールスポジティブ(誤検知)」への対策について、技術的な裏付けとともに深く掘り下げて解説します。
IDS(侵入検知)とIPS(侵入防御)の決定的な違いとは
セキュリティ対策を学ぶ上で、IDSとIPSはセットで語られることが多いですが、その役割と挙動には明確な違いがあります。一言で言えば、「監視して通報する」のか「監視して遮断する」のかの違いです。
IDS:監視カメラと警報装置
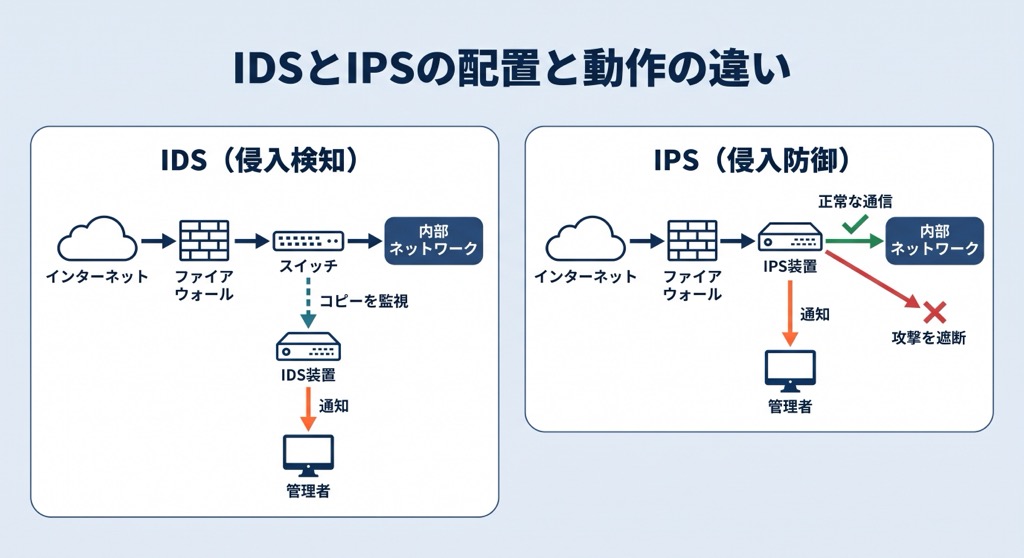
IDS(Intrusion Detection System)は、ネットワークを流れるパケットやサーバのログを監視し、不正なアクセスや兆候を検知した場合に管理者に通知するシステムです。
あくまで「検知」が主目的であるため、通信そのものを止める機能は基本的には持ちません。製品によっては、TCP RSTパケットを偽装して送ることでセッションを強制切断するなどの能動的な動作が可能ですが、この方法はコネクション型のTCP通信を前提としており、コネクションを持たないUDPやICMPの通信(UDPのDNSクエリを使った攻撃やICMP Echo要求の大量送信など)には同じ手法で対処しにくい点に注意が必要です。その場合はFWやルータのACLとの連携など、別の手段が必要になります。基本はパッシブな監視です。
動作イメージ:監視カメラが泥棒を見つけ、警備員室(管理者)に「泥棒がいます!」と電話する。
ネットワークへの影響:通信路の脇に設置(パケットをコピーして監視)するため、IDSが故障してもネットワーク自体は止まりません。
IPS:自動改札機と防衛ゲート
IPS(Intrusion Prevention System)は、IDSの機能に加え、不正と判断した通信をその場で遮断(Drop)する機能を持つシステムです。
通信経路上に直接配置され、すべてのパケットはIPSを通過します。そのため、危険な通信を水際で食い止めることができますが、誤って正常な通信を止めてしまうリスクも伴います。
動作イメージ:空港のセキュリティゲートが、危険物を持った人物を検知し、その場で通行を阻止する。
ネットワークへの影響:通信経路上に直列(インライン)で配置されるため、IPSが故障すると通信が途絶える可能性があります。
なぜファイアウォールだけでは不十分なのか
「ファイアウォールがあれば十分ではないか?」という疑問を持つかもしれません。たしかに、従来型(パケットフィルタリング型)のファイアウォールは主に「IPアドレス」と「ポート番号」を見て、L3/L4レベルのアクセス制御(ACL)を行います。これは「招待状(許可リスト)を持っているか」を確認しているだけです。
※注:現在主流の次世代ファイアウォール(NGFW)はIPS機能を内包し、アプリケーション層まで検査可能ですが、ここでは機能の違いを明確にするため「単体機能としてのIDS/IPS」と比較します。
単体機能としてのIDS/IPSは「パケットの中身(ペイロード)」まで深く検査します。招待状を持って堂々と入ってきた通信の中に、ナイフ(SQLインジェクションなどの攻撃コード)が隠されていないかをチェックするのがIDS/IPSの役割です。 従来型ファイアウォールが「門番」であるなら、IDS/IPSは「手荷物検査官」です。両者の機能を組み合わせることで、より強固なセキュリティ体制を構築できます。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
2つの主要な検知方式:シグネチャ型とアノマリ型
IDS/IPSがどのようにして「これは攻撃だ」と判断しているのか、その検知ロジックは大きく分けて2つあります。この2つのメリット・デメリットを正確に把握することは極めて重要です。
1. シグネチャ型検知(不正検知/Misuse Detection)
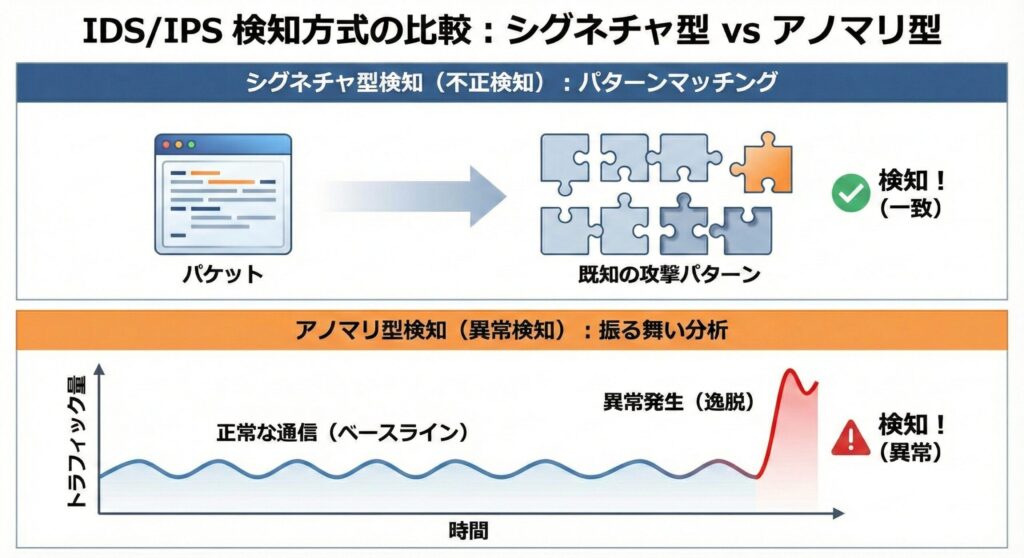
あらかじめ登録された「攻撃のパターン(シグネチャ)」と、流れてくるパケットを照合し、一致した場合に検知・防御する方式です。
仕組み:ウイルス対策ソフトのパターンマッチングと同じ原理です。「' OR '1'='1」のようなSQLインジェクション特有の文字列や、既知の攻撃ツールが発する特定のリクエストヘッダなどをデータベース化しておき、それとマッチングさせます。
メリット:
- 既知の攻撃に対しては高い精度で検知できる
- 「なぜ検知したか」が明確であり、誤検知(False Positive)が比較的少ない
- 管理者が攻撃の種類を即座に特定できる
- システムの脆弱性が発見されてから、実際に修正パッチを適用するまでの無防備な期間、IPSが攻撃通信をブロックすることで「仮想パッチ(Virtual Patching)」として機能し、運用部門にパッチ検証・適用の時間的猶予を与えられる
デメリット:
- データベースに登録されていない未知の攻撃(ゼロデイ攻撃)は検知できない
- シグネチャを常に最新の状態に更新し続ける運用コストがかかる
- 攻撃コードを少し変形させるだけで、シグネチャをすり抜けられる可能性がある
- 大量のシグネチャによる処理負荷の増大
2. アノマリ型検知(異常検知/Anomaly Detection)
「通常とは異なる振る舞い」を検知する方式です。あらかじめ「正常な通信状態(ベースライン)」を学習させておき、そこから大きく逸脱したものを異常とみなします。
仕組み:トラフィック量、プロトコルの使用頻度、パケットサイズなどを統計的に分析します。例えば、「普段は夜間に通信がないサーバから、深夜2時に大量のデータ送信が始まった」「通常は1分間に10回程度のリクエストしかないのに、突然1000回のリクエストが来た(DoS攻撃の疑い)」といった状況を検知します。
メリット:
- 未知の攻撃であっても、挙動がおかしければ検知できる可能性がある
- シグネチャの更新が間に合わない新種の攻撃に有効
- ゼロデイ攻撃を検知できる可能性がある
デメリット:
- 「正常」の定義が難しく、設定や学習が不十分だと誤検知(False Positive)が多くなる
- 正常な業務パターンの変化(例:決算期のアクセス増加、キャンペーン期間中のトラフィック増)を攻撃と誤認する場合がある
- ベースラインの学習期間が必要
- 検知理由が不明瞭で、分析に時間がかかる
第3の方式:ステートフルプロトコル解析
NIST SP 800-94(侵入検知防止システムのガイド)では、検知方式をシグネチャベース、アノマリベースに加え、ステートフルプロトコル解析の3つに分類しています。製品によってはこの方式にも対応しています。
この方式は、ベンダーが用意した「プロトコルの正常な動作を示す汎用プロファイル」と、観測された通信を比較して逸脱を見つけます。例えば、認証前に認証後でなければ許されないコマンドが送られる、HTTPヘッダが仕様を超えて異常に長い、DNSクエリのフォーマットが不正といった「プロトコルのルール違反」を検知します。
アノマリ型は自環境の通信から学習したベースラインと比較しますが、ステートフルプロトコル解析は学習ではなくあらかじめ定義された汎用プロファイルを使う点が異なります。既知・未知を問わずプロトコルレベルの逸脱を捉えられる一方で、プロトコルごとに実装が必要で、処理負荷が高くなる傾向があります。また、各社の実装の独自拡張を持つ正常な通信を異常と判定してしまう可能性もあります。
検知方式の組み合わせが重要
実際の製品では、これら複数の検知方式を組み合わせて使用することが一般的です。シグネチャ型で既知の攻撃を確実に捉え、アノマリ型で未知の脅威に備え、プロトコル解析で基本的な異常を検出するという多層的なアプローチが、現代のセキュリティ環境では求められています。
運用を左右する「検知精度」の概念
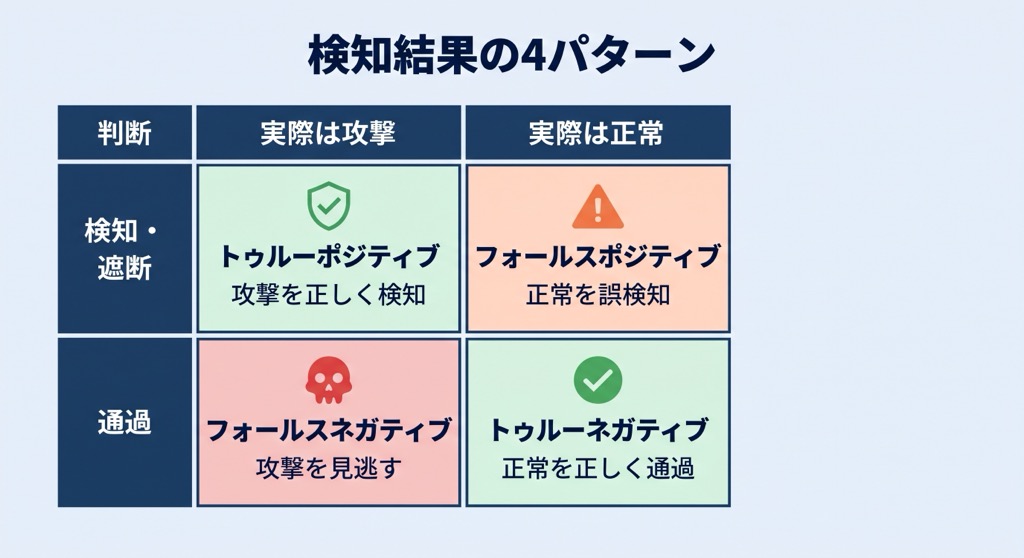
IDS/IPSを導入する際、最も頭を悩ませるのが検知精度です。ここでは4つの象限で理解する必要があります。
フォールスポジティブ(False Positive:誤検知)
「正常な通信を、攻撃と誤って判断してしまうこと」です。「オオカミ少年」の状態と言えます。
影響:
- IDSの場合:管理者に大量の誤報アラートが届き、本当の攻撃を見逃す原因(アラート疲れ)になる
- IPSの場合:正常な業務通信を遮断してしまい、Webサイトが見られなくなるなどの障害(可用性の低下)を引き起こす
具体例:
- 社内から大量のデータをダウンロードする正常な業務を、データ窃取と誤検知
- 正規のWebクローラー(Googlebot等)をスキャン攻撃と誤認
- 特定の文字列を含む正常なパラメータをSQLインジェクションと判断
対策:
- 感度調整(チューニング)
- ホワイトリスト(許可リスト/allowlist)への登録
- 誤検知を起こしたシグネチャの無効化または調整
- 検知ルールの例外設定
フォールスネガティブ(False Negative:検知漏れ)
「攻撃通信を、正常と誤って判断し見逃してしまうこと」です。
影響:攻撃者の侵入を許してしまう。セキュリティインシデントに直結する最も避けたい事態。
具体例:
- 難読化された攻撃コードをシグネチャが検知できない
- 正常な範囲内のトラフィック量で行われるスロー攻撃(Slow HTTP Attack等)
- 暗号化通信内に隠された攻撃
対策:
- シグネチャの更新
- より高度な検知エンジンの導入
- 多層防御(WAF、サンドボックス等との組み合わせ)
- 定期的なペネトレーションテストによる検証
トゥルーポジティブとトゥルーネガティブ
- トゥルーポジティブ(True Positive):攻撃を正しく攻撃と判断した(成功)
- トゥルーネガティブ(True Negative):正常を正しく正常と判断した(成功)
この2つは理想的な状態ですが、現実にはフォールスポジティブとフォールスネガティブのバランスを取ることが運用の鍵となります。
チューニングの重要性
IDS/IPSは導入しただけでは不十分です。環境に合わせた継続的なチューニングが必要不可欠です。
チューニングのポイント:
- 検知感度の調整(Sensitivityレベルの設定)
- 業務に必要な通信パターンの許可リスト(allowlist)化
- 不要なシグネチャの無効化
- カスタムルールの作成
- ログの定期的な分析と改善
運用上の注意:自社で実施する脆弱性診断との関係:
自社で脆弱性診断(セキュリティスキャン)を実施するとき、診断ツールの通信は攻撃と同じパターンを含むため、IPSが正しく遮断することがあります。これは誤検知ではなくIPSが想定どおり動作した結果ですが、診断の目的が対象アプリケーション自体の脆弱性の確認である場合、IPSの遮断によって診断が途中で止まり、「脆弱性なし」と誤って読み取られる恐れがあります。診断前に運用部門と調整し、診断ツールの送信元IPを期間限定で許可リストに登録(または検査対象から除外)し、診断後は必ず元に戻します。
特にアノマリ型では、ベースラインの再学習を定期的に行うことで、組織の成長や業務変化に対応できます。
ネットワーク型(NIDS/NIPS)とホスト型(HIDS/HIPS)
配置場所と監視対象によって、ネットワーク型とホスト型に分類されます。
ネットワーク型(NIDS / NIPS)
ネットワーク上の特定のポイント(NIDSはスイッチのミラーポート、NIPSは通信経路上)に設置し、そこを通過するすべてのパケットを監視します。
メリット:
- ネットワーク全体(またはセグメント全体)を1台で監視できるため、コスト効率が良い
- OSに依存せず導入できる
- 監視対象ホストへの負荷が少ない(エージェントのインストールが不要)
- 複数のホストを一元的に保護
デメリット:
- 暗号化された通信(SSL/TLS)の中身は見えない(復号装置と連携が必要)
- 高負荷なトラフィックでは処理落ちする可能性がある
- スイッチ内部(同一セグメント内)の通信は監視できない場合がある
- NIDSの場合、パケットが欠落すると「検知漏れ」が発生する(※インライン配置のNIPSの場合、処理落ちによるパケット欠落はそのまま「通信断(パケットロス)」による障害に直結する)
適用場面:
- ネットワーク境界での監視
- DMZの保護
- 複数サーバの一括保護
ホスト型(HIDS / HIPS)
監視対象のサーバ(ホスト)自体にソフトウェア(エージェント)としてインストールし、そのサーバに入ってくるパケットや、OSのログ、ファイル改ざんなどを監視します。なお、現代のエンタープライズ環境において、このHIDS/HIPSの機能と概念は進化し、エンドポイントの不審な挙動を検知・対応する「EDR(Endpoint Detection and Response)」や、クラウド環境のサーバを保護する「CWPP(Cloud Workload Protection Platform)」といったソリューションの一部として統合・提供されるのが一般的です。
メリット:
- 暗号化通信が復号された後のデータを監視できる
- 「特定のファイルが書き換えられた」「不審なプロセスが起動した」といった、ネットワーク型では分からない内部挙動も検知可能
- ローカルな攻撃(USBメモリ経由のマルウェアなど)も検知
- ユーザーの操作ログも記録可能
デメリット:
- サーバのリソース(CPU/メモリ)を消費する
- サーバごとにインストール・管理が必要で、台数が多いと管理が煩雑
- 攻撃者によってOSごと制御を奪われた場合、HIDS自体が無効化されるリスクがある
- ライセンスコストが台数分必要
適用場面:
- 重要サーバの詳細監視
- 暗号化通信の監視
- 内部不正の検知
- コンプライアンス要件への対応
ハイブリッド構成の推奨
実際のエンタープライズ環境では、ネットワーク型とホスト型を組み合わせた多層防御が推奨されます。ネットワーク型でトラフィック全体を監視し、重要サーバにはホスト型を追加することで、外部攻撃と内部脅威の両方に対応できます。
なお、ホスト型の機能がEDRへ進化しているのと同様に、NIDSの概念も現在では、AIや機械学習を用いてネットワーク全域の振る舞いを俯瞰的に分析し、より高度な脅威検知と自動対応を行う「NDR(Network Detection and Response)」へと進化しています。現代のセキュリティ設計では、これらを統合したXDR(Extended Detection and Response)の視点も重要になっています。
導入におけるアーキテクチャ設計と注意点
実務においてIDS/IPSをどこに、どのように設置するかは、セキュリティ強度と可用性のバランスを決定づける重要な設計ポイントです。
1. 設置場所:DMZか内部ネットワークか
一般的にはファイアウォールの背後(内部側)に設置します。
基本構成:
- インターネット ⇔ FW ⇔ 【IPS】 ⇔ DMZ/内部NW
FWで明らかに不要なポートを閉じた後、通過してきた通信だけを詳細に検査することで、IPSの負荷を抑えやすくなります。この配置により、ファイアウォールとIPSが役割分担し、効率的なセキュリティを実現します。
FW前段配置:
- インターネット ⇔ 【IPS】 ⇔ FW ⇔ DMZ/内部NW
FW自体への攻撃を守りたい場合に採用されますが、IPSがインターネット上の全ノイズ(スキャン等)を処理することになり、負荷が大きく増えます。さらに設計上の大きな問題として、FWがNAT(NAPT)を行っている場合、IPSから見ると内部からの通信はすべて「FWのグローバルIP」に変換された状態で見えます。そのため、内部のPCがマルウェア感染した際、IPSの検知ログを見ても「社内のどの端末が感染したのか」を特定できなくなります。この構成は、ファイアウォール自体の脆弱性を突く攻撃が懸念される場合に限定的に使用されます。
多段配置:
- インターネット ⇔ FW1 ⇔ 【IPS1】 ⇔ DMZ ⇔ FW2 ⇔ 【IPS2】 ⇔ 内部NW
より高度なセキュリティが求められる環境では、DMZと内部ネットワークの両方にIPSを配置します。これにより、DMZのWebサーバが侵害されても、内部ネットワークへの侵入を防ぐことができます。
2. ポートミラーリングとTAP(IDSの場合)
IDSはパケットを監視するために、ネットワークスイッチの機能であるポートミラーリング(SPANポート)を使用するのが一般的です。
ポートミラーリング(SPAN):
- スイッチを通過するパケットのコピーをIDSに送る(スイッチ側の機能で、追加の専用装置は不要)
- 設定が柔軟で、複数ポートを監視対象にできる
- スイッチの負荷が高いとパケットドロップの可能性
TAP(Test Access Point):
- ケーブル上の信号を分岐して複製する専用装置(受動型は電源が落ちても本線の通信は継続する)
- スイッチのCPU負荷やミラー先ポートの帯域超過によるコピー欠落が起きにくい
- 通信経路に機器が加わるため、設置時に一時的な通信断が必要になる場合がある
取りこぼしを抑えたい場合や高トラフィック環境では、TAPの利用が有力な選択肢です。ただし、TAPの先にある監視機器の処理能力を超えれば、その時点でパケットは欠落します。
3. フェイルオープンとフェイルクローズ(IPSの場合)
IPSはインライン(通信経路上)に設置するため、IPS自体が故障したり電源が落ちたりした場合の挙動を決めておく必要があります。
フェイルオープン(Fail-Open):
- IPSがダウンしたら、通信を素通しする(ワイヤーのような状態になる)
※注意:これを確実に行うには、機器の電源喪失時でも物理的にリンクを直結させる「ハードウェアバイパス(Fail-to-Wire)機能」を持つ専用NICや、外部の光バイパススイッチが必要です。ソフトウェア上の設定だけでは、OSのフリーズなどの障害時に通信断を引き起こすリスクがある点に留意してください。 - 優先事項:可用性(システムを止めないこと)
- リスク:セキュリティ機能が一時的に無効になる
- 適用場面:Webサービス、24時間稼働が必須の業務システムなど、止められない環境
フェイルクローズ(Fail-Closed):
- IPSがダウンしたら、通信を完全に遮断する
- 優先事項:安全性(検査していない通信は通さない)
- リスク:システム全体が停止する
- 適用場面:機密性が最優先される環境(機密情報を扱う閉域ネットワークなど)
企業のWebサービスや止められない業務システムでは、可用性を重視して物理的なバイパス機能を持ったフェイルオープン構成を採用することが多いです。ただし、フェイルオープン時の通信は別途ログに記録し、後から分析できるようにしておくことが重要です。
4. 暗号化通信(HTTPS)の壁
現在、Webトラフィックの多くはHTTPSで暗号化されています。従来のNIDS/NIPSでは、暗号化されたパケットの中身(SQLインジェクションのコードなど)を見ることができません。
対応策:
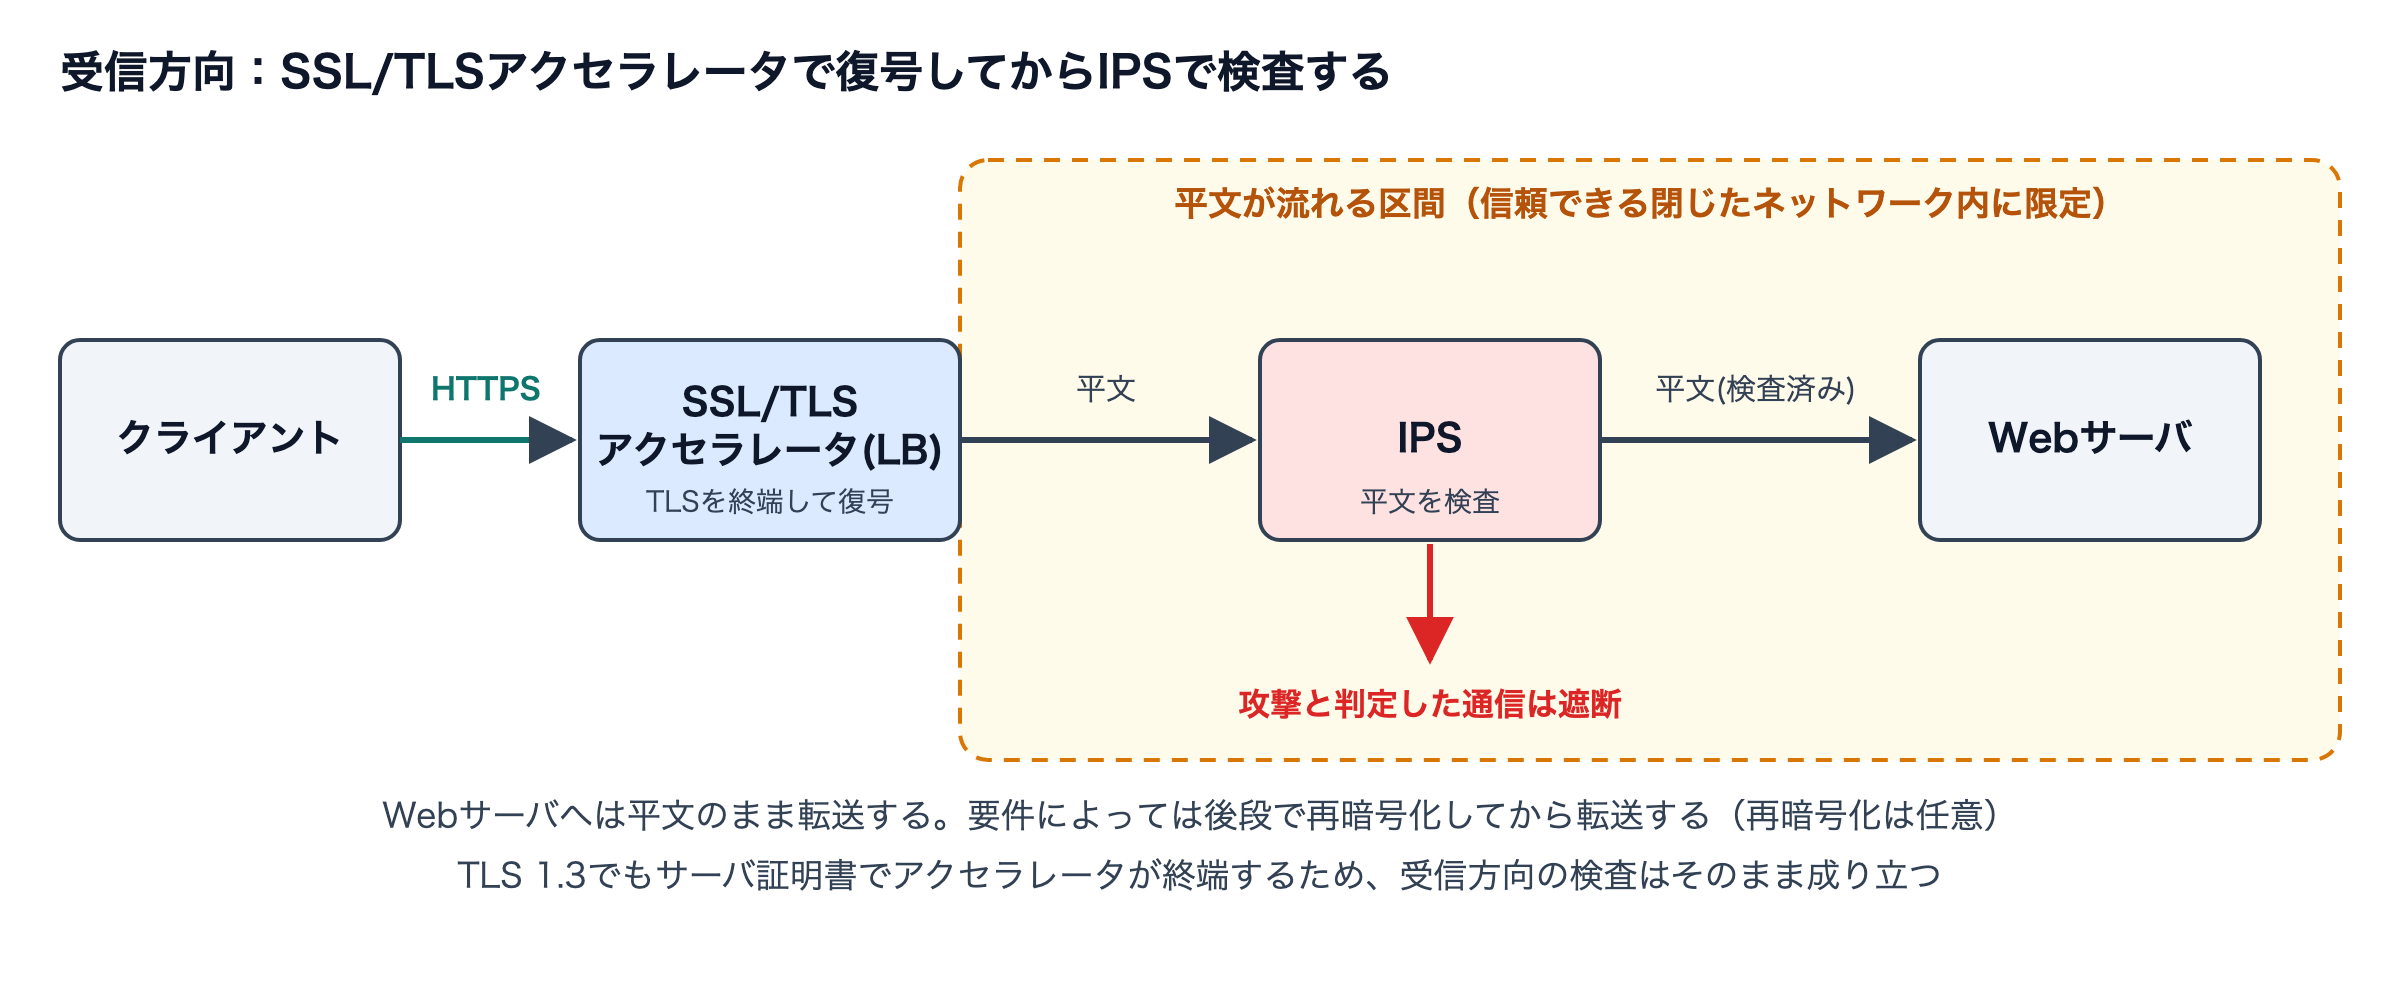
SSL/TLSアクセラレータ(ロードバランサ)での復号:
- ロードバランサ(LB)またはSSL/TLSアクセラレータがクライアントとのTLSを終端して復号し、平文の状態でIPSに通す
- IPSで検査した後、Webサーバへは平文のまま転送する。要件によっては、後段のLB等で再暗号化してからWebサーバへ転送する(再暗号化は任意)
- 既存のLB環境を活用できるため導入が比較的容易
- 平文が流れる区間は、信頼できる閉じたネットワーク内に限定する
SSL可視化アプライアンス:
- 専用装置で復号・検査・再暗号化を行う
- 製品によっては、複数のセキュリティ機器(IPS、DLP、サンドボックス等)に復号したトラフィックを配信可能
- 高性能だが導入コストが高い
ホスト型(HIDS)の活用:
- サーバ上で復号されたデータを監視する
- SSL/TLS処理のオーバーヘッドなし
- サーバごとの導入が必要
注意点:
- TLS 1.3やPFS(Perfect Forward Secrecy:前方秘匿性)の普及により、現在は「サーバの秘密鍵を持っていれば、キャプチャした通信をパッシブに復号できる」という前提は崩れています。そのため、通信を一度終端して復号するSSLインスペクション方式が主流で、方向によって形が異なります。
- 受信方向(外部から自社Webサーバへ):LBやリバースプロキシが自社の証明書と秘密鍵でTLSを終端する「終端型」です。自社が鍵を管理しているため実現でき、クライアント側の設定は不要です。
- 送信方向(社内端末から外部Webへ):フォワードプロキシ型のSSLインスペクションです。プロキシが外部サイトになりすまして証明書を動的に生成するため、その発行元の社内ルートCA証明書を社内端末に配布して信頼させる運用が必要です。証明書ピンニングを使うアプリなどは通信できなくなるため、除外設定も検討します。
- 復号・再暗号化による処理負荷とレイテンシの増加(パフォーマンスサイジングが必須)
- プライバシー規制への配慮(従業員の通信監視に関する法的要件)
5. パフォーマンスとスケーラビリティ
IPS導入時には、スループット性能の確認が不可欠です。
確認すべき性能指標:
- スループット(Gbps):ピーク時の実トラフィックに余裕を持たせる(目安の一例として2倍程度。検査機能を有効にした状態の実効値で確認する)
- 同時セッション数:ピーク時のセッション数に余裕を持たせる
- レイテンシ:業務への影響が許容範囲に収まること(目安の一例として数ミリ秒程度)
- パケットドロップ率:限りなく0%に近いこと
トラフィックが増加した際の対策として、ロードバランサでトラフィックを複数のIPSに分散させる構成や、クラスタリング機能を持つ製品の選定も検討します。
近年の攻撃トレンドとIPSの限界、そして次世代へ
従来のIDS/IPSは「既知の脆弱性を突くパケット」を見つけることには長けていますが、近年増加している高度な攻撃には対応しきれない場面も出てきました。
WAF(Web Application Firewall)との使い分け
Webアプリケーション層(Layer 7)特有の複雑な攻撃、例えばロジックを悪用した攻撃や、パラメータの細工などは、汎用的なIPSでは検知が難しい場合があります。
IPSの得意分野:
- OSやミドルウェア(Apache, IIS, Windowsなど)の脆弱性攻撃を防ぐ
- 広範囲なプロトコル(SMTP, DNS, FTP, HTTPなど)に対応
- ネットワークレベルの攻撃(特定の脆弱性を突くパケットでシステムを落とす「脆弱性攻撃型DoS」やポートスキャン等)
- 注意:大量の通信で回線帯域そのものを埋め尽くす「大容量型(ボリュメトリック)DDoS攻撃」は、IPSに届く前に帯域が枯渇するため、IPSでは防げません。また、SYN floodのようにセッションテーブルを枯渇させる「状態枯渇型」の攻撃は、IPS自身のセッションテーブルを使い切らせて機器を機能不全にします。いずれも専用のDDoS対策装置やクラウドスクラビングサービスで防ぐのが基本です
WAFの得意分野:
- Webアプリケーション特有の攻撃(SQLインジェクション、XSS、OSコマンドインジェクション)
- HTTP/HTTPSの中身を深く解析
- アプリケーションロジックの理解に基づいた防御
- Cookieやセッション管理の保護
これらは競合するものではなく、FW + IPS + WAFという形で多層防御を組むのがベストプラクティスです。さらに近年では、マイクロサービス化やモバイルアプリの普及によりAPI通信が激増しているため、従来のWAFを進化させ、API保護や悪性Bot対策まで統合した「WAAP(Web Application and API Protection)」として導入されるのがエンタープライズで増えています。
高度な標的型攻撃への対応
近年の標的型攻撃(APT:Advanced Persistent Threat)は、従来のシグネチャ型検知では捉えきれない特徴があります。
APT攻撃の特徴:
- 長期間にわたる潜伏
- カスタマイズされた未知のマルウェア
- 正常な通信を装う巧妙な手法
- 複数の段階を経た侵入
対策の方向性:
- サンドボックスとの連携
- 振る舞い検知の強化
- SIEM(Security Information and Event Management)との統合
- 脅威インテリジェンスの活用
サンドボックスとの連携
シグネチャのない未知のマルウェアが添付されたメールなどは、IPSをすり抜ける可能性があります。
サンドボックスの仕組み:
- 疑わしいファイルを隔離された仮想環境で実際に動作させる
- その振る舞い(ファイル操作、レジストリ変更、通信先等)を観察
- 悪意のある動作を検出したらブロック
IPSとの連携効果:
- IPSで疑わしいファイルをサンドボックスに転送
- サンドボックスの分析結果をIPSにフィードバック
- 製品によっては、新たなシグネチャを自動生成・適用
この連携により、ゼロデイ攻撃にも迅速に対応できる体制を構築できます。
次世代IPS(NGIPS)の登場
従来のIPSの限界を克服するため、次世代IPS(Next-Generation IPS)が登場しています。
NGIPSの主な機能:
- アプリケーション識別・制御(ポート番号に依存しない)
- ユーザー識別(誰が何をしているかを追跡)
- SSL/TLS復号機能の統合
- 高度な脅威インテリジェンスとの連携
- クラウドベースの最新脅威情報
- DPI(Deep Packet Inspection)の強化
搭載機能は製品によって異なりますが、NGIPSは、単なるパケット検査を超えて、コンテキスト(誰が、何を、どこから)を理解した上での防御を実現します。
AI・機械学習の活用
最新のIPS製品では、AI(人工知能)や機械学習を活用した検知技術が導入されています。
AI活用のメリット:
- 膨大なログデータからパターンを自動学習
- 未知の攻撃手法の予測
- 誤検知率の改善が期待できる(製品・学習データに依存)
- 正常な挙動の動的な更新
ただし、AI技術はまだ発展途上であり、従来の検知手法と組み合わせて使用することが現実的です。
運用とインシデント対応
IDS/IPSを導入しただけでは不十分です。適切な運用体制とインシデント対応プロセスが必要です。
ログ管理と分析
IDS/IPSは膨大な量のログを生成します。これらを効果的に管理・分析することが重要です。
ログ管理のポイント:
- ログの集約(SIEM等への転送)
- 長期保存(コンプライアンス要件への対応)
- リアルタイム分析と定期的な傾向分析
- アラートの優先度付け
分析の視点:
- 攻撃の傾向(どの攻撃が増えているか)
- 誤検知の特定と対策
- 内部脅威の兆候
- ポリシーの有効性評価
インシデント対応フロー
IDS/IPSで攻撃を検知した際の対応フローを明確にしておくことが重要です。
基本的な対応フロー:
- 検知:アラートの受信
- トリアージ:真の攻撃か誤検知かを判断
- 調査:攻撃の詳細を分析(範囲、手法、影響)
- 封じ込め:攻撃の拡大を防ぐ(該当IPのブロック、アカウント無効化等)
- 根絶:脆弱性の修正、マルウェアの除去
- 復旧:サービスの正常化
- 事後分析:再発防止策の検討
このフローを文書化し、定期的な訓練(インシデントレスポンス演習)を実施することで、実際のインシデント発生時に迅速に対応できます。
定期的な見直しと改善
セキュリティ環境は常に変化しています。IDS/IPSの設定も定期的に見直す必要があります。
見直しのポイント:
- シグネチャの更新状況確認
- 誤検知・検知漏れの分析
- パフォーマンスの確認
- 新たな脅威への対応状況
- ポリシーの妥当性
目安の一例として四半期ごとや半期ごとに定期レビューを実施し、継続的な改善を図ります。
コンプライアンスとガバナンス
多くの業界規制やセキュリティ基準は、侵入の「検知・監視」を求めており、IDS/IPSはその実現手段の代表例として扱われます。ただし、IDS/IPSという製品名を明示して要求するものばかりではない点に注意してください。
主な規制・基準
PCI DSS(Payment Card Industry Data Security Standard):
- クレジットカード情報を扱う事業者に対する基準
- 要件11.5.1(v4.0.1)で、ネットワークへの侵入を検知・防止する技術(侵入検知・防御)を用い、カード会員データ環境の境界と重要なポイントの通信を監視することを求めている
HIPAA(Health Insurance Portability and Accountability Act):
- 医療情報の保護に関する米国法
- セキュリティ規則はIDS/IPSを名指ししておらず、リスク分析に基づく技術的保護策(監査コントロールなど)の一環として位置づけられる
NIST Cybersecurity Framework:
- 米国国立標準技術研究所が定めるフレームワーク
- CSF 2.0の「検知(Detect)」機能の継続的監視(DE.CM)に関連する対策として、IDS/IPSが位置づけられる
ISO/IEC 27001:
- 情報セキュリティマネジメントシステムの国際規格
- 2022年版の附属書A 8.16(監視活動)で、ネットワークやシステムの異常な挙動の監視を求めている
これらの基準への準拠を証明するために、IDS/IPSのログや設定の文書化、定期的な監査対応が必要です。
法的考慮事項
IDS/IPSによる通信監視は、プライバシーや労働法の観点から注意が必要です。
注意点:
- 従業員への通知(監視していることの明示)
- 監視範囲の明確化(業務通信に限定等)
- 取得データの適切な管理(アクセス制限、保存期間等)
- 法的根拠の確保
特に欧州のGDPR(一般データ保護規則)など、厳格なプライバシー法が適用される地域では、法務部門との連携が不可欠です。
【演習】IDS/IPSの検知方式と運用 理解度チェック(全10問)
SC試験では、午前IIでIDS/IPSの役割の違いや検知方式、フォールスポジティブとフォールスネガティブの区別が繰り返し問われ、午後問題ではネットワーク構成の中でIPSやWAFをどこに置くかが事例として問われます。定番のひっかけは、IDSとIPSの取り違え、シグネチャ型とアノマリ型の長所短所の入れ替え、検知漏れと誤検知の混同です。以下の練習問題で本記事の理解度を確認してみましょう。
まとめ:検知なくして防御なし
IDSとIPSは、ネットワークセキュリティにおける「目」と「手」です。ファイアウォールだけでは防ぎきれない高度な脅威に対抗するために、これらの導入は必須要件となりつつあります。
本記事の重要ポイント
IDSとIPSの違い:
- IDSは検知して通知、IPSは検知して遮断
- IPSはインライン配置のため可用性への配慮が必要
- 用途に応じた使い分けが重要
検知方式の特性:
- シグネチャ型は既知の攻撃に強いが未知に弱い
- アノマリ型は未知に対応できるが誤検知が多い
- 両方式の組み合わせが効果的
検知精度の管理:
- フォールスポジティブ(誤検知)とフォールスネガティブ(検知漏れ)のバランスが重要
- 継続的なチューニングが運用の鍵
- ログ分析と改善サイクルの確立
配置と設計:
- ネットワーク型とホスト型の適材適所
- 暗号化通信への対応策(SSL復号、HIDS等)
- フェイルオープン/クローズの選択
- パフォーマンスとセキュリティのバランス
多層防御の重要性:
- FW + IPS + WAFの組み合わせ
- サンドボックスや次世代技術との連携
- SIEMによる統合管理
- 脅威インテリジェンスの活用
これからのセキュリティエンジニアに求められること
IDS/IPSの技術は進化し続けていますが、根本的な考え方は変わりません。それは「疑わしい動きを見逃さない」という姿勢です。
技術の進化に追従しながら、自組織の環境に最適な設定を見極め、継続的に改善していく。それがセキュリティエンジニアの真価です。
誤検知を恐れて感度を下げすぎれば本物の攻撃を見逃し、感度を上げすぎれば誤報の嵐で業務に支障をきたします。この微妙なバランスを取ることこそが、IDS/IPS運用の本質であり、セキュリティエンジニアの腕の見せ所です。
IDS/IPSでも防ぎきれないWebアプリケーション特有の攻撃への対策は、関連記事の【徹底図解】WAFとファイアウォールの違いとは?仕組みから導入・運用まで完全網羅で詳しく解説しています。次回の記事では、【図解】DMZとは何か?ネットワークの要塞を守るセグメント分割の鉄則と設計パターンとして、DMZの設計思想とセグメント分割の考え方を解説します。ネットワークの防御壁をさらに強固にするための知識を積み重ねていきましょう。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

