前回の記事では、DMZによるセグメント分割の設計を解説しました。DMZのように「配線とFW設定で固定的に区切る」設計が基本ですが、今回はその区切りをソフトウェアで柔軟に変えられる、現代のインフラを語る上で避けては通れないネットワーク技術を解説します。
それが「SDN(Software-Defined Networking)」です。ネットワークスペシャリスト試験(NW)や応用情報技術者試験(AP)の午前に出題実績があり、SC試験でもネットワーク構成図の読解やコントローラのリスクを考える際の前提知識になります。
物理的な配線を変更せずに、ソフトウェアによって柔軟に構成を変更できるSDNは、セキュリティの観点からも「脅威への即応性」や「きめ細やかなアクセス制御」を実現する強力な武器となります。今回は、Webアプリケーションを守る「足回り」の知識を固めるために、SDNとOpenFlowの仕組み、そしてそのセキュリティリスクと対策について徹底解説します。
SDN(Software-Defined Networking)がもたらす構造改革
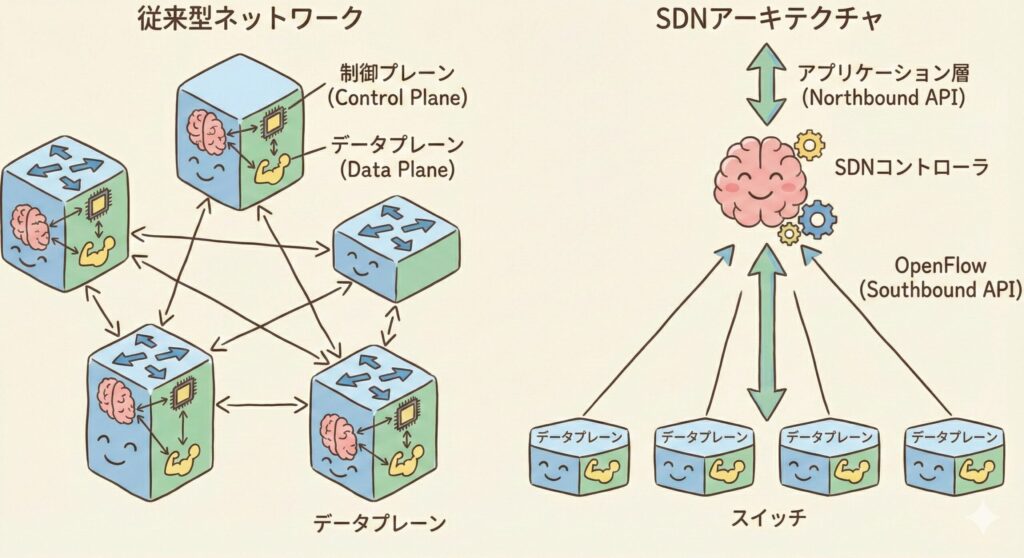
従来のネットワーク機器(ルーターやスイッチ)は、一つの筐体の中に「データを転送する機能」と「経路を決定する制御機能」が同居していました。これらは自律分散的に動作するため、ネットワーク全体のポリシーを変更する際は、個々の機器にログインし、設定コマンドを打ち込む必要がありました。
SDNは、この構造を根本から変えるアプローチです。
コントロールプレーンとデータプレーンの分離
SDNの核心は、ネットワーク機器が持つ機能を以下の2つの「プレーン(層)」に分離することにあります。
データプレーン(転送面)は、実際にパケットを転送する機能を担います。これは従来のスイッチやルーターの「ハードウェア処理」に近い部分で、上からの指示に従ってパケットを右から左へ流すだけの土管のような役割に徹します。
コントロールプレーン(制御面)は、どのようなパケットをどこに転送するかを決定する機能です。従来のOSPFやBGPなどのルーティングプロトコルが動作していた「頭脳」の部分にあたります。SDNでは、これをネットワーク機器から切り離し、「SDNコントローラ」という集中管理サーバーに集約します。
この分離により、ネットワーク管理者はSDNコントローラという単一のソフトウェアを操作するだけで、配下の何十、何百台ものスイッチの挙動を一括で制御できるようになります。これを「プログラマブルなネットワーク」と呼びます。
3層構造とAPI
SDNアーキテクチャは通常、以下の3層で表現されます。
アプリケーション層では、負荷分散、ファイアウォール、アクセス制御などのポリシーを定義するアプリケーションが動作します。コントロール層には、SDNコントローラが位置し、ネットワーク全体のトポロジーを把握・管理します。そしてインフラストラクチャ層には、OpenFlowスイッチなどの物理または仮想デバイスが配置されます。
これらをつなぐインターフェースとして「API」が重要になります。コントローラから見て下位(インフラ機器側)へ制御命令を出すためのインターフェースをサウスバウンドAPIと呼び、その通信を実装する代表的なプロトコルがOpenFlowやNETCONFです。一方、上位(アプリ側)へネットワーク機能を提供するためのインターフェースをノースバウンドAPI(REST APIなどが一般的)と呼びます。「APIの方向」と「それを実現するプロトコル」を区別して覚えておくと、用語問題で迷いません。
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
OpenFlow:SDNを実現する標準プロトコル
SDNの概念を具現化するための、コントローラとスイッチ間の通信プロトコルとして代表的なのが「OpenFlow」です。SDNの代表的なサウスバウンドプロトコルですが、SDNとOpenFlowは1対1ではなく、NETCONFなど他の手段で実現するSDNもあります(RFC 7149)。それでもOpenFlowの挙動を理解すれば、SDNの考え方がつかみやすくなります。
フローテーブルによる制御
OpenFlowスイッチは、従来のようなMACアドレステーブルやルーティングテーブルの代わりに「フローテーブル」を持っています。コントローラは、このフローテーブルに対して「フローエントリ」と呼ばれるルールを書き込みます。
フローエントリは主に以下の4つの要素で構成されます(仕様上は、このほかにタイムアウト値やコントローラが管理に使うクッキーも持ちます)。
マッチフィールド(Match Fields)は、パケットのヘッダ情報(送信元/宛先MAC、IPアドレス、TCP/UDPポート番号、VLAN IDなど)と、スイッチ内部で付与されるメタデータ(入力ポートなど)の組み合わせです。これらを用いて「誰からの、どこから入ってきた、どんな通信か」を特定する厳密な条件を定義します。
優先度(Priority)は、複数のフローエントリが同一パケットにマッチした場合に、どのエントリを適用するかを決定する数値です。優先度の高いエントリが優先して適用されます。
アクション(Instructions/Actions)は、マッチしたパケットをどう処理するかを指定します。例えば「ポートXから出力」「破棄(Drop)」「ヘッダを書き換え」「予約ポートCONTROLLERへの出力」などがあります(OpenFlow 1.3仕様 §4.5。論理ポートはトンネルやLAGなど別の分類です)。なお、コントローラへ出力されたパケットは、Packet-Inメッセージとしてカプセル化されてコントローラへ送信されます。
カウンタ(Counters)は、そのルールにマッチしたパケット数やバイト数の統計情報を記録します。
OpenFlowの動作フロー
通信が発生した際の基本的な挙動は以下の通りです。
端末からパケットがOpenFlowスイッチに届くと、スイッチは自身のフローテーブルを検索します。合致するルールがある場合、そのアクション(転送、破棄など)を即座に実行します。合致するルールがない場合、OpenFlow 1.3以降の仕様では、テーブルミスエントリ(Table-miss flow entry)がなければパケットは破棄(Drop)されます。コントローラに指示を仰ぐには、あらかじめ「どのルールにもマッチしなかったパケットはPacket-Inメッセージとしてコントローラへ送信する」という、優先度0の「テーブルミスエントリ」をスイッチへ設定しておく必要があります。この既定の動作は設定で変更でき、実装や設定によって異なります。
コントローラはポリシーに基づき、そのパケットの経路を計算し、Flow-Modメッセージを使ってスイッチのフローテーブルに新しいルールを書き込みます。スイッチは書き込まれたルールに従ってパケットを転送し、以降、同じフローのパケットは問い合わせなしで高速に転送されます。なお、問い合わせの原因となった最初のパケットは、コントローラがPacket-Outで送出させます(バッファ済みならbuffer_id付きのFlow-Modでも可)。
この「わからなければ親(コントローラ)に聞く」という仕組みが、柔軟な制御を可能にしています。
なお、ルールの入れ方には2通りあります。通信が発生する前にコントローラがあらかじめルールを設定しておく方式をプロアクティブ(事前設定)、未知のパケットが届くたびにスイッチがコントローラへ問い合わせてルールを入れる方式をリアクティブ(都度問い合わせ)と呼びます。プロアクティブは初回パケットの遅延が出にくく、リアクティブは柔軟ですがPacket-Inが増えるぶんコントローラの負荷が高くなります。
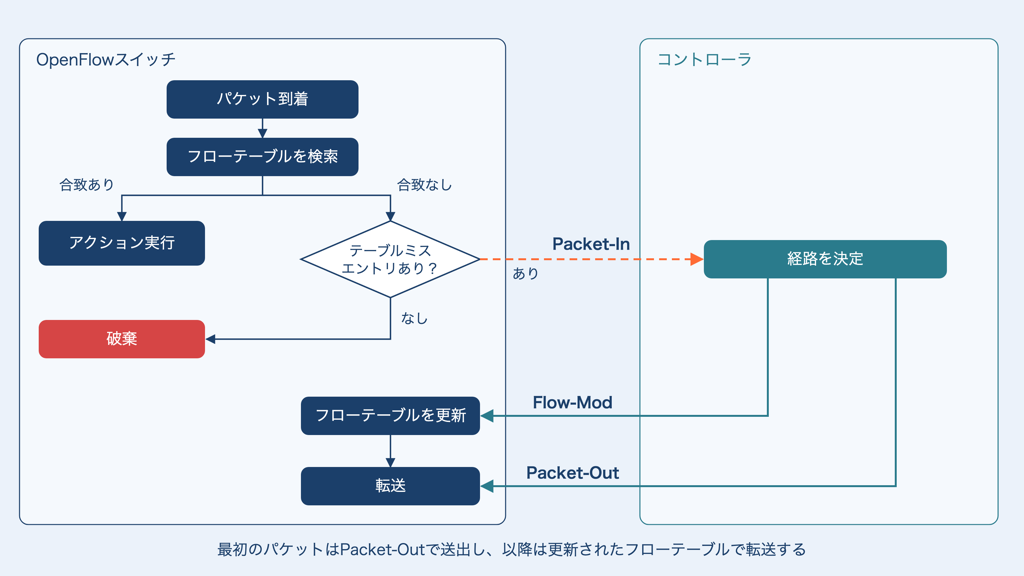
【図解の日本語訳】パケット到着→フローテーブル検索→合致あり:アクション実行/合致なし:テーブルミスエントリあり→Packet-In(スイッチ→コントローラ)→経路を決定→Flow-Mod(コントローラ→スイッチ)でフローテーブルを更新、最初のパケットはPacket-Out(コントローラ→スイッチ)で送出して転送。テーブルミスエントリがなければ破棄。
セキュリティにおけるSDNのメリット
SDNは単なるネットワーク管理の効率化だけでなく、セキュリティ対策においても極めて強力なメリットを提供します。これらはネットワーク構成を読み解く際の着眼点にもなります。
1. マイクロセグメンテーション(Micro-segmentation)
従来の物理ネットワークでは、VLANによるセグメント分けが一般的でしたが、設定の手間から「部署単位」「サーバー群単位」といった大まかな分割になりがちでした。
SDNを用いれば、物理的な配線を変更することなく、論理的な設定だけで端末1台単位、あるいはアプリケーション単位での細かなネットワーク分離(マイクロセグメンテーション)が可能になります。
これにより、万が一あるサーバーがマルウェアに感染しても、その通信のみを遮断し、同一セグメント内の他のサーバーへのラテラルムーブメント(水平展開)を封じ込めることができます。これはゼロトラストネットワークの基盤技術の一つでもあります。
2. サービスチェイニング(Service Chaining)
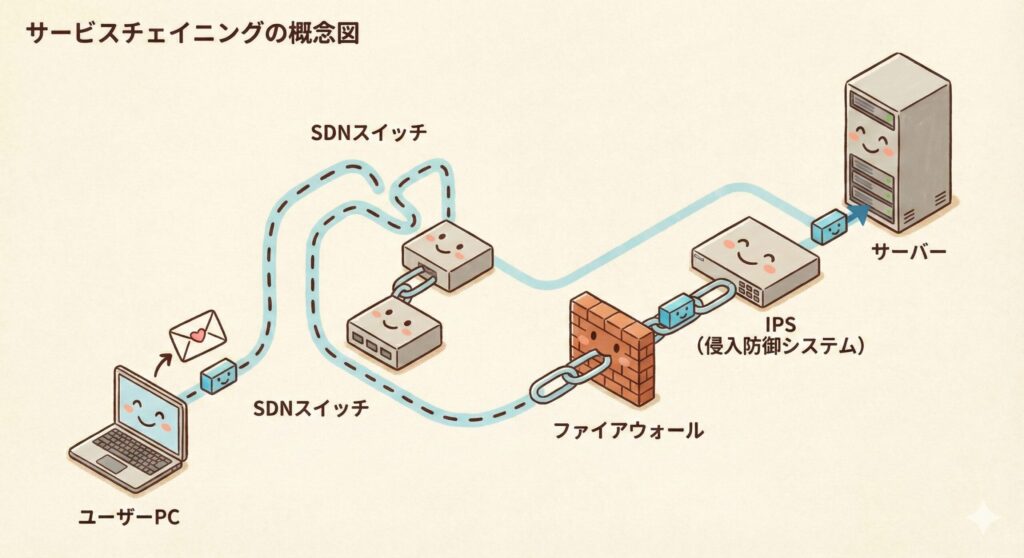
特定の通信だけを、ファイアウォール、WAF、IPS(侵入防御システム)、サンドボックスといったセキュリティアプライアンスに強制的に経由させる技術です。
通常時は、社内PCからファイルサーバーへの通信は最短経路を通します。しかし不審な通信、例えば特定のポートへのアクセスや外部からの怪しい通信のみを、SDNコントローラがフローテーブルを書き換えることで、物理的に離れた場所にあるIPSやサンドボックスへ「寄り道」させて検査することができます。
物理的なケーブルの繋ぎ変えなしに、必要な通信に必要なセキュリティ機能を動的に適用できる点が大きな強みです。
3. インシデント対応の自動化と迅速化
IDS/IPSやSIEM(Security Information and Event Management:セキュリティ情報・イベント管理)が攻撃を検知した際、そのアラートをトリガーとしてSDNコントローラにAPI経由で指示を出し、攻撃元の端末を自動的に「隔離ネットワーク」へ移したり、通信をDrop(破棄)させたりすることができます。
人手が介在しないため、検知から遮断までのタイムラグを極小化でき、被害の拡大を防げます。セキュリティインシデントに対する対応速度は、被害の範囲を大きく左右する要因です。SDNによる自動化は、この点で従来のネットワークに対して圧倒的な優位性を持ちます。
SDN/OpenFlow特有のセキュリティリスク
光があれば影があるように、SDN導入によって新たな脅威や脆弱性も生まれます。攻撃者は、ネットワークの「脳」であるコントローラを狙ってきます。
1. コントローラの単一障害点(SPOF)と標的化
SDNコントローラはネットワーク全体の制御権を握っています。もしコントローラがDoS攻撃でダウンしたり、脆弱性を突かれて乗っ取られたりすれば、新しい通信の経路制御ができなくなって影響が出るか、攻撃者の意のままに操られてしまいます。コントローラ喪失時の挙動は実装や設定(fail secure/fail standalone、OpenFlow 1.3仕様 §6.3.2)によって異なります。
DoS攻撃では、大量の未知のパケット(フローテーブルにないパケット)をスイッチに送りつけることで、スイッチからコントローラへの「Packet-In」を大量発生させ、コントローラのCPUリソースを枯渇させる攻撃(Packet-In Flooding)が考えられます。
乗っ取りでは、コントローラのOSや管理コンソールの脆弱性を悪用し、不正なフローエントリを流し込んで通信を盗聴(盗聴用ポートへミラーリング)したり、改ざんしたりする可能性があります。
2. サウスバウンドAPI(OpenFlowチャネル)への攻撃
スイッチとコントローラ間の通信(OpenFlowチャネル)が暗号化されていない場合、または認証が不十分な場合、中間者攻撃(MITM)のリスクがあります。
攻撃者が偽のコントローラとして介在してスイッチを制御したり、偽のスイッチを装ってコントローラに誤ったトポロジー情報を学習させたりする可能性があります。このような攻撃が成功すると、ネットワーク全体の通信が攻撃者の制御下に置かれる危険性があります。
3. フローテーブルの枯渇(Flow Table Overflow)
OpenFlowスイッチが保持できるフローエントリの数にはハードウェア的な限界(TCAM容量など)があります。
テーブルミスエントリでコントローラへ送る設定(リアクティブ方式)になっているスイッチに対して、攻撃者が送信元IPやポート番号をランダムに変えた大量のパケットを送り続けると、スイッチは合致するルールがないため、それらすべてをコントローラへ問い合わせ(Packet-In)ます。それを受けたコントローラが、一つひとつに対して個別の新しいフローをスイッチに書き込もうとする(Flow-Mod)ことで、結果としてフローテーブルのハードウェア容量が満杯になります。満杯になるとFlow-Modは OFPFMFC_TABLE_FULL エラーで拒否され、正規の通信のための新しいルールが書き込めなくなります。なお、既存エントリを自動で削除する仕組み(eviction)はOpenFlow 1.4以降の任意機能(有効化した場合のみ)です。プロアクティブ方式で必要なルールを事前設定し、テーブルミス時は破棄する設定にしている環境では、この経路での枯渇は起こりにくくなります。
SDN環境を守るための対策指針
SDNのメリットを享受しつつリスクを低減させるためには、以下のような対策が必要です。
コントローラの保護(要塞化)
冗長化は、コントローラをクラスタ構成にし、マスターがダウンしても即座にスレーブが引き継げるようにする対策です。これにより単一障害点のリスクを低減できます。
アクセス制御では、コントローラへの管理アクセスを厳密に制限します。特定の管理用端末からのみ許可するなど、最小権限の原則に基づいた設定が重要です。
レートリミッティングは、スイッチからコントローラへのPacket-Inメッセージの頻度を制限し、DoS攻撃によるリソース枯渇を防ぐ対策です。一定時間内のPacket-In数に上限を設け、異常な数のメッセージが来た場合は一時的にブロックする仕組みを導入します。
通信チャネルの保護
TLS暗号化を強く推奨します。OpenFlowチャネル(サウスバウンドAPI)は、仕様が想定する保護手段であるTLSで暗号化すべきです。ただしOpenFlow 1.3仕様(§6.3.3)ではTLSは必須とされず、平文のTCPも認められているため、実装時に強制する設定が必要です。
相互認証により、コントローラとスイッチが互いに正規の機器であることを証明書を用いて認証します。これにより、不正なスイッチの接続や偽コントローラの介在を防ぐことができます。
ノースバウンドAPIの保護
アプリケーションとコントローラ間の通信(REST APIなど)においても、APIキーによる認証、HTTPSによる暗号化、WAFによる保護など、一般的なWeb APIと同様のセキュリティ対策が不可欠です。
特にAPIの認可制御は重要で、どのアプリケーションがどの操作を実行できるかを厳密に定義し、最小権限の原則を適用する必要があります。
実戦力を試す!試験で問われるSDNの視点
実際の試験問題に取り組む際の心構えとして、SDNの着眼点を整理します。
試験での出題実績と想定される出題例
SDNは、NW試験の午後(平成29年度秋期 午後II 問1、平成30年度秋期 午後II 問2など。平成30年度秋期 午後I 問1ではSD-WANの文脈で一部の設問に登場)やAP試験の午前(令和3年度春期 問35、令和4年度春期 問35など)に出題実績があります。NW試験の午前II(平成29年度秋期 問13、平成30年度秋期 問13、令和元年度秋期 問12、令和7年度春期 問13)や高度試験共通の午前I(令和4年度春期 問11。APの令和4年度春期 問35と同じ問題)にも出題されています。SC試験の午後でSDNそのものが主題の問題は確認できていませんが、令和3年度秋期 午後II 問2では選択肢の一つとして登場しており、構成図の読解で前提知識になります。
午前の選択式では、用語の定義(OpenFlow、NFV、オーバーレイネットワークなど)や、SDNの基本機能(コントロールプレーンの分離)が問われると考えられます。午後の記述式では、以下のような出題例が想定されます。
インシデント発生時の自動隔離では、「マルウェア検知システムからの通知を受けたSDNコントローラが、当該PCの接続ポートを遮断用VLANに変更する」という処理フローの穴埋めや、そのメリット(即応性、運用負荷軽減)を記述させる出題が考えられます。
ネットワーク構成の変更では、「物理的な配線を変更せずに、開発環境と本番環境を論理的に分離したい」という要件に対し、SDNを用いてどのように実現するかを問う出題が考えられます。
コントローラへの攻撃対策では、「SDNコントローラとスイッチ間の通信が盗聴されるリスク」を指摘し、その対策(TLS利用、証明書による認証)を答えさせる出題が考えられます。
解答のポイント
記述問題でSDNがテーマになった場合、以下のキーワードやロジックが解答の軸になります。
集中制御は、全体を見渡せるため、最適な経路制御やポリシー適用が一元的に可能であることを示します。
動的変更は、障害時や攻撃検知時に、人間が介入することなくネットワーク構成を変えられることを表します。
可視化は、物理トポロジーに依存しない論理構成のため、通信フローが見えやすくなることを意味します。ただし、オーバーレイなどの技術により逆にブラックボックス化する懸念もセットで覚えておきましょう。
補足:SDNとNFV(Network Function Virtualization)の関係
試験対策として、SDNとセットで語られることの多いNFVについても整理しておきましょう。これらは混同されがちですが、目的とアプローチが異なります。
NFVとは何か
NFV(Network Function Virtualization:ネットワーク機能仮想化)は、ルーター、ファイアウォール、ロードバランサー(LB)、CPEなどの「専用ハードウェア」の機能を、汎用サーバー上の「仮想マシン(VM)やコンテナなどのソフトウェア」として実装する技術です。なお、コンテナベースで実装されたVNFは特にCNF(Cloud-native Network Function)と呼ばれます。
SDNは、ネットワークの「制御(経路制御など)」をソフトウェア化・集中管理することに主眼を置きます。一方、NFVは、ネットワークの「機能(パケット処理機能など)」をソフトウェア化し、高価な専用機を不要にすることに主眼を置きます。
SDNとNFVの相乗効果
これらは相互補完的な関係にあります。例えば、NFVを使って「仮想ファイアウォール」と「仮想ロードバランサー」を汎用サーバー上に立ち上げたとします。それらの仮想アプライアンスに対して、パケットをどのような順序で通すか(サービスチェイニング)を制御するためにSDNが使われます。
セキュリティの観点では、NFVによってセキュリティ機器をソフトウェアとして迅速に配備(スケールアウト)できるようになり、SDNによってその機器へのトラフィックを柔軟に誘導できるようになる、という「最強のタッグ」が組めるわけです。
試験で「汎用サーバーを用いてコスト削減と柔軟性を確保する技術」という文脈が出たらNFV、「集中管理による経路制御」が出たらSDNと判断できるようにしましょう。
ケーススタディ:ゼロトラストネットワークへの応用
昨今のトレンドである「ゼロトラストセキュリティ」において、SDNはインフラの要となります。その具体的な適用シナリオを深掘りしてみます。
従来型境界防御の限界
従来の「社内は安全、社外は危険」という境界防御モデルでは、一度VPNなどで社内ネットワークに入り込まれると、攻撃者はフラットなネットワーク内を自由に探索できてしまいました。内部犯行にも無力です。
境界を突破されてしまえば、攻撃者は社内のあらゆるリソースにアクセスできる状態になります。これは「城と堀」のモデルと呼ばれ、現代の脅威に対しては不十分であることが明らかになっています。
SDNによるアイデンティティベースのアクセス制御
SDNを活用したゼロトラスト環境では、物理的な接続場所(どのポートに繋いだか)ではなく、「誰が(ユーザーID)」「どんな端末で(デバイス状態)」アクセスしてきたかに基づいて、動的にネットワーク接続を制御します。
認証フェーズでは、ユーザーがPCをネットワークに接続し、認証(802.1Xなど)を行います。
ポリシー判断では、認証サーバーや統合エンドポイント管理(UEM)ツールなどが、ユーザー属性や端末状態(OSパッチの適用状況など)を入力データとして提供します。NIST SP 800-207では、これらの入力をもとに可否を判断するのが「ポリシーエンジン(PE)」で、PEとポリシー管理者(PA)を合わせて「ポリシー決定ポイント(PDP)」と呼びます。UEMなどはPEへの入力データ源であり、PDPそのものではありません。
ポリシー実行では、SDN構成の場合、PAに相当するネットワークコントローラが、PEの判断を受けて「ポリシー実行ポイント(PEP)」にあたるスイッチ等のフローテーブルを書き換えます。たとえば「このユーザーは経理部で、端末のOSパッチも最新である」と判断されれば、そのユーザーの通信のみが「経理サーバー」と「メールサーバー」に通るようにします。開発サーバーや人事データベースへの通信は、そもそもネットワークレベルで許可されません(パケットがドロップされる)。
動的なアクセス制御では、この判断結果の変化(端末状態の悪化など)に応じて、コントローラが接続先を動的に絞り込みます。
このように、ユーザー属性に応じて動的に「その人専用の最小権限ネットワーク」を構築することができるのが、SDNをセキュリティに応用する究極の形と言えます。試験の午後問題で「属性ベースのアクセス制御」や「動的なVLAN割り当て」といった記述があれば、このシナリオを想起してください。なお、動的VLAN割り当てはSDN限定の機能ではなく、802.1XとRADIUSの組み合わせでも実現できます。
オーバーレイネットワーク技術(VXLAN)のセキュリティ
SDNの実装技術として、物理ネットワークの上に論理的なトンネルを作る「オーバーレイネットワーク」も重要です。代表的なプロトコルにVXLAN(Virtual eXtensible Local Area Network)があります。
VXLANの仕組みとセキュリティ的意義
VXLANは、元のL2フレーム(イーサネットフレーム)にVXLANヘッダを付与し、さらに外側のUDPヘッダ、外側のIPヘッダ、外側のイーサネットヘッダでカプセル化してL3ネットワーク上を運ぶ「MAC-in-UDP」技術です。これにより、物理的なルーターを越えて、離れた拠点間でも同一のL2セグメント(同一サブネット)であるかのように通信できます。
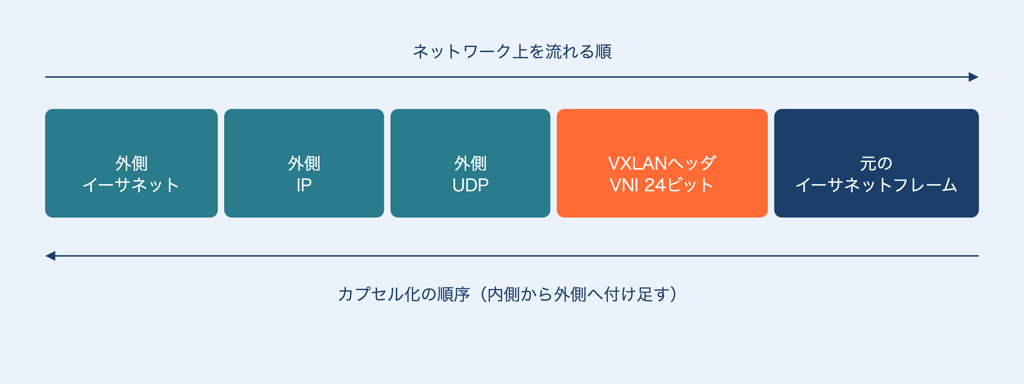
【図解の日本語訳】内側から順に「元のイーサネットフレーム→VXLANヘッダ(VNI 24ビット)→外側UDP→外側IP→外側イーサネット」を付け足す。ネットワーク上では外側イーサネットが先頭に来る。
VLAN IDの枯渇問題の解決という点で、従来のVLAN IDは12ビットであり、システムで予約されている番号(0と4095)を除外すると最大4094個のセグメントしか作れませんでしたが、VXLANの識別子(VNI)は24ビットあり、約1677万個(2^24 = 16,777,216個)のセグメントを作成できます。
テナント分離では、クラウド事業者や大規模データセンターにおいて、多数の顧客(マルチテナント)の通信を完全に分離する必要があります。VXLANを使えば、顧客ごとに論理的に分離された仮想ネットワーク(ブロードキャストドメイン)を提供でき、他テナントへのパケットの混入や論理的な不正アクセスを防ぎやすくなります。ただしこれは、VTEP(VXLANの終端装置)の正当性が確保されていることが前提です。VTEPへの接続は802.1XやACL、IPsecなどで保護します(RFC 7348 §7)。
ただし、VXLAN自体は暗号化機能を持たない平文通信(UDP)であるため、アンダーレイ(物理)ネットワークでのパケットキャプチャによる盗聴(情報漏洩)を防ぐには、IPsecなどの暗号化技術と組み合わせる必要があります。
VXLANのセキュリティ上の課題
試験対策としては、「カプセル化によるオーバーヘッド(パケットサイズ増大)への考慮」や、「VXLAN非対応の機器ではカプセル化された内側を検査できないため(外側の5タプルによるACLは可能)、トンネル終端部(VTEP)や仮想アプライアンスでの検査が必要になる」という監視上の課題(ブラインドスポット)についても理解しておくと、高度な設問に対応できます。
オーバーレイネットワークは、物理ネットワークの上に論理ネットワークを構築できる強力な技術ですが、その透過性ゆえに、従来のネットワーク監視ツールでは内部の通信が見えにくくなるという課題もあります。この点は、セキュリティ設計において重要な考慮事項となります。
SDNとOpenFlowの仕組み・セキュリティを完全攻略!厳選過去問レベル演習10選
ネットワーク仮想化の中核技術「SDN(Software-Defined Networking)」は、ネットワークスペシャリスト試験の午後や応用情報技術者試験の午前に出題実績があり、SC試験でも構成図読解の前提知識になります。
従来のネットワーク機器との違いや、「コントロールプレーンの分離」がもたらすメリット、そしてコントローラが狙われる新たなセキュリティリスクを正しく理解できていますか?
今回は、SDNの基礎構造からOpenFlowの動作、マイクロセグメンテーションによる防御、そしてNFVとの違いまで、押さえておきたいポイントを網羅した全10問の演習問題を作成しました。解説と合わせて、足回りの知識を固めましょう。
まとめ
SDNとOpenFlowは、ネットワークを「ハードウェアの制約」から「ソフトウェアの可能性」へと解き放つ技術です。セキュリティの観点からは、「防御の自動化」「マイクロセグメンテーションによる拡散防止」「サービスチェイニングによる検査の効率化」という強力なメリットをもたらします。
一方で、制御の中枢であるコントローラが新たな攻撃対象となるリスクも孕んでいます。コントロールプレーンの分離というアーキテクチャの本質を理解し、それがもたらす恩恵と弱点の両面を把握しておくことが、情報処理安全確保支援士試験合格への鍵となります。
SDNは、クラウド環境やデータセンターにおいて、もはや不可欠な技術となっています。ネットワークエンジニアとして、あるいはセキュリティエンジニアとして、SDNの仕組みとセキュリティへの影響を深く理解することは、現代のIT環境を守る上で極めて重要なスキルです。
次回は、ネットワーク構成図の読み方とFW・WAF・IPSの適正配置を取り上げます。ここまでの知識を使って、構成図のどこに防御ラインを置くかを整理しますので、お楽しみに。
本記事は情報処理安全確保支援士(SC)試験対策を目的として作成しています。
### 参考資料
- OpenFlow Switch Specification Version 1.3.0
- RFC 7426: Software-Defined Networking (SDN): Layers and Architecture Terminology
- RFC 7149: Software-Defined Networking: A Perspective from within a Service Provider Environment
- RFC 7348: VXLAN
- NIST SP 800-207: Zero Trust Architecture
- IPA 情報処理安全確保支援士試験
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

