情報処理安全確保支援士(SC)試験でも実務でも、継続して重視されている脅威が「内部不正による情報漏えい」です。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威」組織編では、「内部不正による情報漏えい等」が2016年から11年連続で選出されています(2026年版は7位)。2020年代に入り、テレワークの普及や雇用の流動化により、このリスクはさらに複雑になっています。
サイバーセキュリティと聞くと、外部からのハッカー攻撃(標的型攻撃やランサムウェア、DDoS攻撃など)に目が向きがちです。ファイアウォールを強化し、IPS(侵入防御システム)を導入するなど、外部の敵を防ぐことには多くの予算が割かれます。
しかし、城壁をいくら高くしても、城の中にいる人間が門を開けてしまえばすべての防御は無意味です。内部不正の恐ろしさは、防御の壁であるファイアウォールや認証ゲートの「内側」にいる正規の権限者が引き起こす点にあります。
彼らはシステムを熟知しており、どのデータが価値あるものかも理解しています。さらに正規の認証情報と権限を使うため、権限の範囲内で行われる操作は外部からの攻撃と区別しにくく、IDS/IPSなどの境界防御だけでは検知が難しいのです。
特に、情報処理安全確保支援士試験対策としても実務上も重点的に押さえておきたいのが「退職者(および退職予定者)」の管理です。「立つ鳥跡を濁さず」という言葉がありますが、セキュリティの世界では「立つ鳥がデータを持ち出す」事例が後を絶ちません。
競合他社への手土産や独立開業の元手として、長年蓄積された顧客リストや技術ノウハウを持ち出す行為は、企業の存続を揺るがす甚大な被害をもたらします。
本記事では、情報処理安全確保支援士試験の科目B(旧午後)でも題材になりやすい内部不正のメカニズム(不正のトライアングル)、退職者に焦点を当てたID管理、特権IDの監視技術、そして法的な観点である「営業秘密」の要件について、技術とマネジメントの両面から解説します。
この記事を読み終えると、次のことを説明できるようになることを目指します。
- 不正のトライアングル(動機・機会・正当化)と、それぞれに効く対策の違い
- 退職申し出から退職後までに実施すべきID・権限・機器・ログの管理
- 特権ID管理(PAM)の仕組み(申請・承認、パスワードの代理入力、利用後のパスワード自動変更、操作記録)と、その限界
- ログの改ざん防止と分析の考え方、営業秘密の3要件と技術的対策の関係
内部不正はなぜ起こるのか?不正のトライアングルを徹底解剖
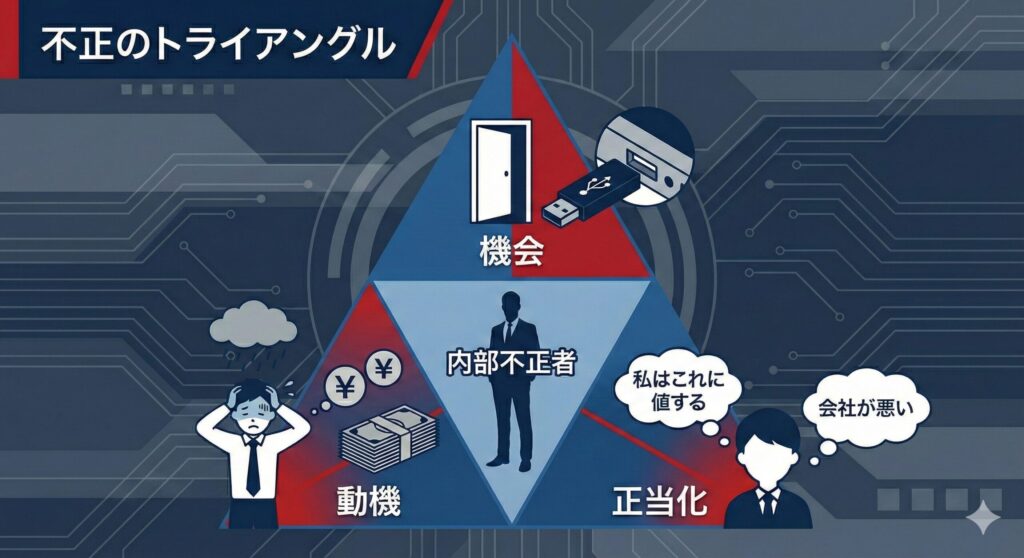
内部不正対策を講じる上で、まず理解すべきなのが、米国の犯罪学者ドナルド・クレッシーの研究をもとに整理された「不正のトライアングル」理論です。これは情報処理安全確保支援士試験の科目A-2(旧午前II)での用語知識としてだけでなく、科目Bで「なぜそのような対策が必要なのか」という理由を説明する際の土台となる概念です。
人間は生まれながらの悪人だから不正をするのではありません。次の3つの要素が揃ったときに不正を働くとされています。
動機・プレッシャー(Motivation/Pressure)
本人が抱える個人的な問題や心理的負担を指します。
- 金銭的困窮:借金、ギャンブル、生活苦など
- ノルマへの重圧:達成不可能な目標設定による焦り
- 会社への不満:人事評価への不服、給与への不満、リストラへの恨み、「自分はもっと評価されるべきだ」という歪んだ承認欲求
これらの動機は、人事面談やストレスチェック、良好なコミュニケーション環境の構築である程度緩和や早期発見が可能ですが、完全にゼロにすることは困難です。
機会(Opportunity)
「やろうと思えばできる」環境のことです。
- アクセス権:業務上必要以上の権限が付与されている
- 監視の不在:ログが取得されていない、あるいは取得されていても誰も見ていない
- 物理的容易さ:USBメモリが自由に使える、スマートフォンでの撮影が禁止されていない、重要書類が机の上に放置されている
システム管理者やセキュリティ担当者が最もコントロールしやすく、かつ責任を負うのがこの「機会」の低減です。技術的対策のほとんどは、この「機会」を潰すために存在します。
正当化(Rationalization)
自らの犯罪行為を、自分自身の良心に対して納得させる心理的プロセスです。
- 「給料が安いのだから、これくらいのデータを持ち出すのは残業代の代わりとして当然だ」
- 「会社が自分を不当に扱ったのだから、これは復讐だ」
- 「盗むわけじゃない、ちょっと借りるだけだ。あとで戻せばいい」
- 「みんなやっていることだ」
こうした心理を防ぐには、コンプライアンス教育や倫理規定の周知、そして「不正を行えば懲戒解雇や法的措置の対象になる」という明確な罰則の提示(抑止力)が必要です。
情報セキュリティ対策における「多層防御」は、外部攻撃に対してだけでなく、この不正のトライアングルに対しても適用されます。技術的対策で「機会」を減らし、教育・規則で「正当化」を封じ、人事管理で「動機」をケアする。この三位一体のアプローチが求められます。
IPAガイドラインの「状況的犯罪予防」5つの基本原則
IPAの「組織における内部不正防止ガイドライン」(第5版)は、犯罪が起きにくい状況をつくる「状況的犯罪予防」の考え方を内部不正防止に応用し、次の5つを基本原則としています。各原則の後ろの対策は、本記事で扱う対策をあてはめた例です。
- 犯行を難しくする(やりにくくする):権限の絞り込み、USBポートの制御(例)
- 捕まるリスクを高める(やると見つかる):ログの取得と監視、特権操作の記録(例)
- 犯行の見返りを減らす(割に合わない):重要情報の隔離や暗号化(例)
- 犯行の誘因を減らす(その気にさせない):公平な人事評価、職場環境の改善(例)
- 犯罪の弁明をさせない(言い訳させない):ルールの周知、誓約書の取得(例)
不正のトライアングルが「なぜ不正が起きるか」の説明だとすれば、5つの基本原則は「どの方向から対策を打つか」の整理です。両方を対応づけて理解しておくと、対策の抜けに気づきやすくなります。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
退職に伴う情報漏えいリスクと退職予定者の管理
IPA「企業における営業秘密管理に関する実態調査2020」では、営業秘密の漏えいルートとして「中途退職者」が36.3%で最多でした。特に、エンジニアや営業職の中核社員が競合他社へ転職する場合は、持ち出される情報の価値も高くなりがちです。
リスクが高まるタイムライン
退職に伴う情報漏えいは、退職日の前後だけに起きるとは限りません。転職活動中から退職後まで、各段階で持ち出しリスクに注意が必要です。
- 転職活動期:転職先に見せるポートフォリオや実績として、資料を整理し始める
- 退職申し出:上司に退職の意向を伝える。組織が退職を把握するこの時点を契機に、権限と監視を見直す
- 引継ぎ期間:後任への引継ぎ業務のため、広範なデータへのアクセスが必要という名目で、堂々とデータを整理・コピーできる時間が生まれる
- 最終出社日:挨拶周りの隙を見て、最後の持ち出しを試みる可能性がある
- 有給消化期間:出社はしないが、VPNアカウントなどが有効なままだと、自宅からアクセスされる恐れがある
退職プロセスにおけるセキュリティ対策
科目Bで「退職に伴うセキュリティインシデント」がテーマになった場合、以下の対策フローが解答を考える手がかりになります。
アカウントの即時無効化・権限縮小
退職日が来るのを待つのではなく、退職の申し出があった時点、あるいは業務引継ぎが完了した段階で、アクセス権限を絞り込みます。ここで使う原則は2つあります。
- Need to Know(知る必要性):アクセスできる情報の範囲を、業務上知る必要があるものだけに限る
- 最小権限:その情報に対してできる操作(閲覧・編集・削除・書き出しなど)を、業務に必要な最小限に限る
例えば、アクセス可能なフォルダを引継ぎ資料置き場のみに限定する(Need to Know)、機密情報の「編集・持ち出し権限」を外して「閲覧権限」のみにする(最小権限)といった措置です。
共用アカウントのパスワード変更
実務で非常によく見落とされるポイントであり、試験でも問われやすい論点です。退職者個人のID(User ID)は削除しても、その退職者が知っている「root」や「Administrator」、あるいは部門共通のWebサービスのアカウントなどのパスワードがそのままだと、退職後に外から侵入される「バックドア」となります。
退職者が出た際は、その人が知っている共用パスワードをすべて変更する運用が必要です。
貸与機器の早期回収とデータ消去
PCやスマートフォンは速やかに回収します。ただし、不正の疑いがある場合は、回収した端末の消去・再利用を保留し、端末とログの証拠保全と調査を優先します。不要になったデータは、その後で適切に消去します。
消去は、単にフォーマットするだけでは不十分です。SSDやスマートフォンでは、上書きしても予備領域まで消去できるとは限りません。媒体・機器の仕様と情報の機密性に応じて、検証済みのSanitize機能、暗号化消去(暗号鍵の破棄)、上書き、物理破壊などから方法を選び、消去結果を確認する規定が必要です。
事後ログ監査
退職直前の1~3か月程度のアクセスログを遡って分析します。休日の大量アクセスや、普段触らないプロジェクトフォルダへのアクセスが見つかっても、ログ1件だけで持ち出しと断定はしません。持ち出しを疑う材料として、操作ログ(コピー・削除)、メールやプロキシのログ(外部への送信・アップロード)、デバイス制御のログ(外部メディアへの書き出し)で裏付け調査を行います。
データの出口を塞ぐ技術的対策:DLPとデバイス制御
不正のトライアングルにおける「機会」を技術的に減らすための具体的なソリューションについて解説します。科目Bでは、ネットワーク構成図やセキュリティ製品の導入検討の設問で論点になりえます。
デバイス制御と物理ポートの封鎖
USBメモリ、SDカード、外付けHDD、スマートフォン(MTPモード接続)へのデータコピーは、最も古典的かつ強力な持ち出し手段です。
資産管理ツールの活用
資産管理ツール(IT資産管理・デバイス制御製品)を用いて、PCのUSBポートを一元管理します。基本設定としては「全ブロック」とし、会社が支給しシリアル番号を登録した「暗号化機能付きセキュリティUSBメモリ」のみを利用可能にする(ホワイトリスト方式)運用が一般的です。
書き出し禁止設定
外部メディアからのデータの読み込み(Read)は許可しつつ、書き出し(Write)のみを禁止する設定も有効です。読み込み経由のマルウェア感染リスクは残りますが、外部メディアへの書き出しによる持ち出しは防げます。
ただし、防げるのは外部メディアを使う経路だけです。メール添付、クラウドストレージへのアップロード、画面の撮影といった経路は残るため、後述するDLPやWebフィルタリング、撮影を制限する物理的なルールなど別の対策と組み合わせます。
DLP(Data Loss Prevention)の導入
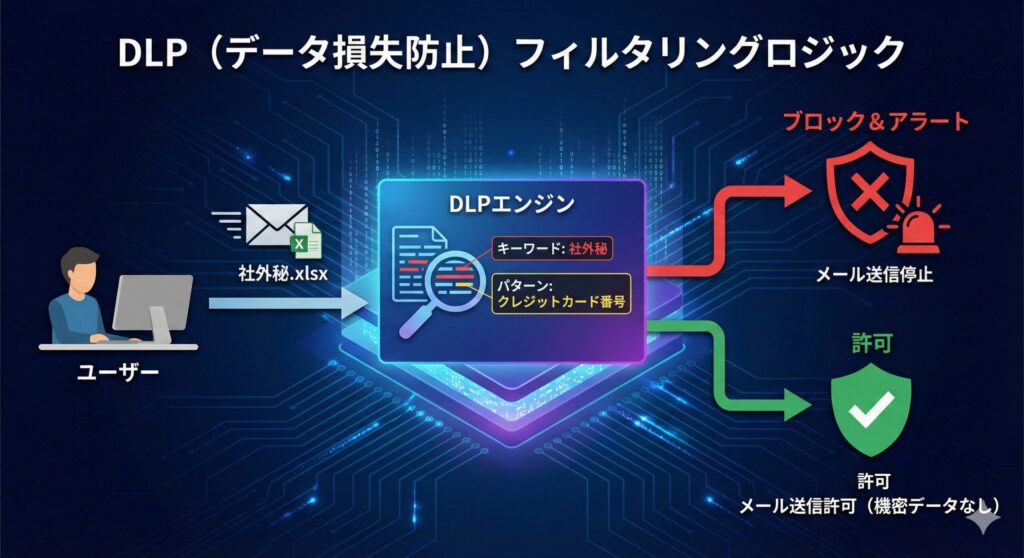
DLPは、データの中身を検査し、流出を防ぐソリューションです。
データのフィンガープリント
あらかじめ「顧客リスト」や「設計図」などの重要データをDLPシステムに登録しておきます。それと類似したデータが送信されようとした場合に検知します。
正規表現による検知
「マイナンバー(12桁の数字)」「クレジットカード番号(主に14〜16桁の数字)」「社外秘」といった文字列やパターンを含むファイルの操作(メール添付、Webアップロード、印刷、USBコピー)を検知し、ブロックします。クレジットカード番号は、桁数に加えてチェックディジット(Luhnアルゴリズム)も照合することで、無関係な数字列の誤検知を減らします。
DLPには、端末に導入するエンドポイント型、ネットワークの出口で通信を検査するネットワーク型、保存されたデータを検査するストレージ型などの導入形態があります。テレワーク環境では、社外のネットワークから直接通信する端末を押さえられる「エンドポイント型DLP」が有効です。
クラウドストレージとWebフィルタリングの落とし穴
近年増加しているのが、個人契約のクラウドストレージ(Google Drive、Dropbox、OneDriveなど)や、ファイル転送サービス(GigaFile便など)へのアップロードによる持ち出しです。
プロキシ/URLフィルタリング
カテゴリ「オンラインストレージ」「Webメール」へのアクセスを原則禁止します。しかし、業務でBoxやGoogle Workspaceを使っている企業も多いため、単純なカテゴリブロックでは業務が回りません。
テナント制限
クラウド時代の重要なキーワードです。例えば、会社が契約しているMicrosoft 365(テナントA)へのサインインは許可し、他組織のテナント(テナントB)へのサインインは拒否する機能です。個人のMicrosoftアカウントは、login.live.comへの通信に別のヘッダ(sec-Restrict-Tenant-Access-Policy: restrict-msa)を付与して制限します。
以下は、Microsoft Entra IDのテナント制限v1(プロキシ方式)の例です(v2には企業プロキシを使わない方式もあります)。v1では、TLS通信を復号して検査できるプロキシが、Entra IDへのサインイン通信に、利用を許可するテナントの一覧を示すHTTPヘッダ(Restrict-Access-To-Tenants)を付与します(自組織のディレクトリIDを示すRestrict-Access-Contextとあわせて付与)。Entra IDは、一覧にないテナントへのサインインを拒否します。前提として、端末がプロキシの証明書を信頼し、該当する通信が必ずプロキシを経由する構成が必要です。CASB(Cloud Access Security Broker)でクラウド利用を可視化・制御する方法と組み合わせることもあります。
特権ID管理(PAM)の重要性と危殆化への対応
情報処理安全確保支援士試験において、内部不正対策の「本丸」と言えるのが特権ID(Privileged ID)の管理です。システム管理者権限(root、Administrator)は、システム上でほぼ何でもできる権限であり、これを悪用されればログの改ざん、消去、システムの破壊など、あらゆる操作が可能になります。
特権ID管理の全体像や外部攻撃との関係は、特権ID管理(PAM)の重要性とリスク対策:内部不正とサイバー攻撃を防ぐ実務ガイドで詳しく解説しています。ここでは退職者対策の観点に絞って整理します。
特権ID管理の課題
中小規模の現場では、特権IDのパスワードを紙に書いて金庫に入れたり、Excelファイルで管理してメンバー間で共有したりしているケースが見られます(いわゆる「共有ID・共用アカウント」)。これでは、事故が起きた際に「誰が」そのIDを使って操作したのかを特定(個人の特定)できません。これは監査上、重大な不備となります。
特権ID管理ソリューション(PAM)の導入
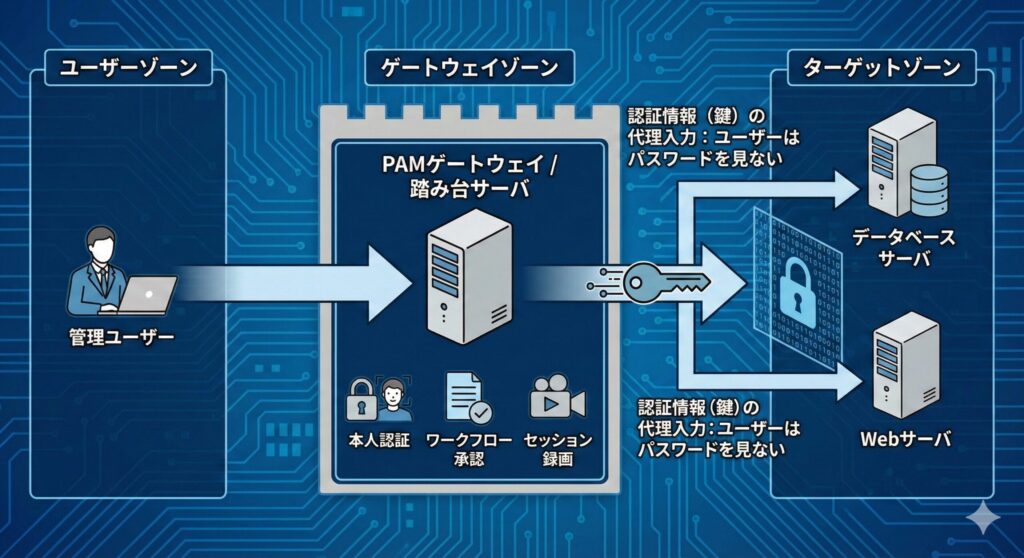
科目Bの記述で「特権IDの不正使用リスクを低減する仕組み」を考える場合、以下の機能を備えたゲートウェイ型のアプローチが軸になります。
申請・承認ワークフローの強制
特権IDを使用する際は、必ず事前に申請を行わせます。「日時」「作業者」「対象サーバ」「作業内容」「理由」を申請し、上長の承認が得られないとアクセスできないようにします。
パスワードの隠蔽と代理入力
ここが技術的な肝です。作業者には特権IDのパスワードを教えません。代わりに、作業者は自分のIDで「特権ID管理サーバ(踏み台サーバ)」にログインします。そこから対象サーバへアクセスする際、管理サーバが裏側で特権IDのパスワードを代行入力してログインさせます。
これにより、作業者はパスワードを知らないため、パスワードを持ち出して自宅からアクセスしたり、退職後に流用したりすることは防げます。ただし、特権セッションの中で別のアカウントを作成されたり、SSH鍵などの認証情報を追加されたりする余地は残ります。そのため、操作記録の監査と、対象サーバ上のアカウント・鍵の定期的な棚卸しを併用します。
利用後のパスワード自動変更(ローテーション)
作業が終わり特権IDが返却(チェックイン)されると、管理サーバが対象サーバのパスワードを自動でランダムな値に変更します。これにより、万が一作業中にパスワードを知られたとしても、そのパスワードは次の利用時には使えません。
操作内容の記録
特権IDで行った操作は、コマンドログ(テキスト)だけでなく、画面操作そのものを動画として記録します。これは、GUIでの操作内容を証拠として残すためであり、同時に「常に録画されている」という事実が強力な心理的抑止力として機能します。
相互牽制の原則
システム担当者とセキュリティ担当者を分けることも重要です。
- システム担当者:システムの設定変更やメンテナンスを行う
- セキュリティ担当者(監査担当者):アクセスログや操作ログをチェックし、不正がないかを確認する
この二つを同一人物が兼務していると、自分で不正をして自分でログを消すことが可能になってしまいます。これを防ぐのが「職務分掌」と「相互牽制」です。
ログ管理と監査:不正の痕跡をどう見つけるか
「ログを取っているから大丈夫」というのは危険な誤解です。ログは取っているだけでは不正の発見につながらず、分析して初めて役に立ちます。情報処理安全確保支援士試験でも、ログの取得設定だけでなく、どのように分析して不正を見つけるかという運用面が論点になります。
ログの3点セットと保全
記録すべきログの種類
- アクセスログ:誰が、いつ、どこから、ログインしたか(成功/失敗)
- 操作ログ:具体的にどのファイルを開いたか、コピーしたか、削除したか
- 設定変更ログ:ユーザーを追加した、ログ出力を停止した、セキュリティポリシーを緩和した等の管理者操作
ログの改ざん防止
ログ管理で最も恐れるべきは、不正を行った管理者が証拠隠滅のためにログを改ざん・削除することです。
これを防ぐため、ログは生成された直後に、管理者が通常アクセスできない「ログ専用サーバ」や「SIEM(Security Information and Event Management)」にリアルタイム転送します。
さらに、その保存先にはWORM(Write Once Read Many)の設定をしたストレージを採用し、保持期間中(例えば1年、3年など)はログを削除・変更できないようにします。クラウドのオブジェクトストレージには、保持期間中は管理者でも解除できない設定(コンプライアンスモード等)があります。ただし、モードによっては特別な権限で保護を解除・短縮できるため、その権限はシステム管理者とは分離して管理します。
振る舞い検知(UEBA: User and Entity Behavior Analytics)
近年は、AIや機械学習を用いて、通常のパターンから逸脱した行動を検知するUEBAが注目されています。
検知すべき異常パターン
- 普段との乖離:「普段は9:00-18:00にしかアクセスしないAさんが、深夜2時にアクセスしている」「普段はマーケティング部のフォルダしか見ないBさんが、技術部の設計図フォルダにアクセスしている」
- 頻度の異常:「通常は1日に数十ファイル程度しか読み取らないCさんが、1分間に500ファイルを読み取っている(一括コピーの疑い)」
- 大量ダウンロード:短時間に閾値を超えるファイルアクセスが発生
- 普段と異なる場所からのアクセス:普段は開発室からしかアクセスしないIDが、VPN経由で海外からアクセスされている等
- 連続する認証失敗:パスワード総当たり攻撃の可能性だけでなく、退職者が古いパスワードでアクセスを試みている可能性
科目Bで「どのような基準(閾値)でアラートを上げるべきか」を考える場面では、上記のような具体的なシナリオで説明できるようにしておくと役立ちます。
法的・組織的対策:営業秘密と法的拘束力
技術的な対策(ハード)と並んで重要なのが、法律と契約による対策(ソフト)です。特に「不正競争防止法」における「営業秘密」の扱いは、情報処理安全確保支援士として必ず押さえておくべき法知識です。
営業秘密(Trade Secret)の3要件
退職者が持ち出したデータについて、不正競争防止法に基づく救済(差止請求、損害賠償請求、営業秘密侵害罪としての刑事告訴)を受けるには、そのデータが同法上の「営業秘密」に当たること、つまり次の3要件(不正競争防止法2条6項)を満たすことが前提となります。秘密保持契約違反を理由とする請求は、これとは別に検討します。以下の3要件は、科目Bの記述でも書けるように押さえておきましょう。
秘密管理性(争いになりやすい要件)
アクセス制限がかけられている(ID/PW、施錠管理)、ファイルや書類に「マル秘」「社外秘」などの表示があるなど、秘密として管理する措置によって、従業員がそれを秘密だと認識できる状態にあることが必要です。経済産業省の「営業秘密管理指針」も、この認識可能性を重視しています。
試験対策:秘密管理性は、アクセス制限の有無だけで決まるものではありません。営業秘密管理指針では、アクセス制限に加えて秘密表示、規程、周知なども含め、秘密として管理する意思を従業員等が認識できるかで判断されます。そのうえで、パスワードもかけず、誰でも読み書きできる共有フォルダ(Everyone Full Control)に置き、秘密表示や周知もしていなかったデータは、いくら重要でも秘密管理性が否定されやすく、営業秘密として保護されないおそれがあります。
有用性
事業活動において有用な技術上・営業上の情報であることが求められます。
※脱税の裏帳簿や、反社会的な活動の記録などは、秘密管理されていても法的保護の対象(有用性)とはなりません。
非公知性
公然と知られていないこと。すでに出版されている情報や、誰でも入手できる情報は該当しません。
誓約書(NDA)と就業規則
入社時・退職時の誓約書
「退職後も在職中に知り得た秘密情報を漏えいしない」「競業他社への持ち出しを行わない」「保有するデータをすべて破棄・返却した」という内容を含む秘密保持契約書(NDA)や誓約書に署名を求めます。
就業規則の明記
私物端末の業務利用(BYOD)の禁止、会社貸与のPC・メール・チャットのモニタリング(検閲ではなく監査目的での閲覧)を行う可能性がある旨を就業規則に明記し、周知します。これがないと、いざログ調査を行おうとした際に、従業員から「プライバシーの侵害だ」と訴えられるリスクが生じます。個人情報保護委員会のQ&A(Q5-7)も、従業者をモニタリングする際の留意点として、目的をあらかじめ特定して社内規程に定め従業者に明示すること、実施の責任者とその権限を定めること、ルールを定めて運用者に徹底し適正に行われているか確認することを挙げています。
リモートワーク環境における内部不正リスクの増大
テレワークの普及により、従来のオフィスを前提とした情報セキュリティ対策では対応できない新たなリスクが顕在化しています。
テレワーク特有のリスク要因
物理的な監視の不在
オフィスでは上司や同僚の目があることで抑止力が働いていましたが、自宅では誰にも見られずに不正行為を行える環境が整っています。画面の撮影やデータの印刷も容易です。
私物デバイスとの境界の曖昧化
BYOD(Bring Your Own Device)や私物PCの使用が増えると、会社データが個人のクラウドストレージに保存されたり、個人のメールアドレスに転送されたりするリスクが高まります。
ネットワーク境界の消失
従来のファイアウォールによる境界防御が機能しにくくなり、VPN接続であっても個人のネットワーク環境からのアクセスとなるため、セキュリティレベルの担保が困難です。
テレワーク環境での対策
- VDI(Virtual Desktop Infrastructure)の導入:仮想デスクトップ上で作業させ、ドライブ・クリップボード・印刷などのリダイレクトを制限して、手元の端末へのデータ保存を抑制する(画面の撮影などのリスクは残る)
- エンドポイントセキュリティの強化:EDR(Endpoint Detection and Response)により、端末上での不審な挙動を検知
- ゼロトラストアーキテクチャの採用:アクセス元の場所にかかわらず、常に認証・認可を要求する仕組み
- 定期的なオンライン面談:物理的距離による心理的孤立を防ぎ、不正の「動機」につながる不満を早期発見
内部不正を防ぐためのリスクアセスメントの実施
組織において内部不正対策を実効性のあるものにするためには、自社の具体的なリスクを把握し、優先順位をつけて対策を実施することが重要です。
リスクアセスメントの手順
ステップ1:資産の特定と分類
どのような情報資産が存在し、それぞれがどの程度の価値を持つかを洗い出します。
- 顧客情報(個人情報)
- 技術情報(設計図、ソースコード)
- 営業情報(顧客リスト、契約内容)
- 財務情報(経営計画、予算)
ステップ2:脅威の特定
各資産に対してどのような脅威が存在するかを特定します。
- 退職者による持ち出し
- 在職者による不正コピー
- 協力会社社員による漏えい
- 派遣社員による不正アクセス
ステップ3:脆弱性の評価
現状の管理体制において、どのような脆弱性(弱点)が存在するかを評価します。
- アクセス権限が過剰に付与されている
- ログが取得されていない、または監視されていない
- パスワードが共有されている
- データの暗号化がされていない
ステップ4:リスク値の算定
「発生確率」×「影響度」でリスク値を算定し、優先的に対応すべきリスクを明確化します。
ステップ5:対策の実施と効果測定
リスク値の高い項目から順に対策を実施し、定期的に効果を測定します。PDCAサイクルを回し、継続的に改善を図ります。
SC試験での出題パターンと対策
内部不正対策と退職者管理は、技術(認証、ログ、暗号化、DLP)とマネジメント(規程、監査、法務、教育)の両方にまたがるテーマです。科目A-2では用語や理論の定義、科目Bでは事例の中で「なぜその対策が必要か」を説明する形で問われやすい論点として押さえておきましょう。
科目A-2で押さえたい用語
過去には、次のような問題が出題されています。
- 平成27年度秋期 情報セキュリティスペシャリスト試験 午前II 問9:不正のトライアングルの構成要素の説明として適切なものを選ぶ問題。正解は「"機会"とは、情報システムなどの技術や物理的な環境及び組織のルールなど、内部者による不正行為の実行を可能、又は容易にする環境の存在である」です
誤答の選択肢には、「正当化」の説明にノルマによるプレッシャー(本来は動機)を、「動機」の説明に自分勝手な理由付け(本来は正当化)を当てはめたものがありました。3要素の中身を入れ替えた選択肢が並ぶので、「動機=本人が抱える事情」「機会=不正を可能にする環境」「正当化=自分を納得させる理由付け」と区別して覚えておきましょう。
科目Bで問われやすい論点
暗黙の信頼を置かない(ゼロトラストの考え方)
「長年勤めた社員だから信頼できる」という感情論を捨て、「正規ユーザーのアカウントが悪用される」「正規ユーザー自身が悪意を持つ」前提でシステムを設計できているか?
特権IDは「使わせない」のが基本
特権IDは常用するものではなく、必要な時だけ、監視下で貸し出すものであるという「PAM(特権ID管理)」の概念を理解しているか? パスワードの代理入力だけでは防げないこと(セッション中のアカウント・鍵の追加)まで説明できるか?
ログは「改ざん防止」と「分析」がセット
ログを取るだけでなく、WORM等で守り、SIEM等で異常を検知する運用フローまで描けているか? 異常が見つかったときに、別のログで裏付けを取る手順まで考えられているか?
法的な「秘密」の定義
技術的なアクセス制御が、秘密表示・規程・周知と並んで、法的な「秘密管理性」を支える要素であることを理解しているか?
キーワードチェックリスト
情報処理安全確保支援士試験で押さえるべき重要キーワードを整理しておきます。
- 不正のトライアングル:機会、動機、正当化
- 状況的犯罪予防の5つの基本原則:IPA「組織における内部不正防止ガイドライン」の対策の整理
- 職務分掌:開発と運用、申請と承認の分離
- 特権ID管理(PAM):申請ベースのアクセス、パスワードの代理入力、利用後のパスワード自動変更、操作記録
- DLP(Data Loss Prevention):データの中身を検査して情報漏えいを防ぐ仕組み
- SIEM(Security Information and Event Management):統合ログ管理・相関分析
- UEBA(User and Entity Behavior Analytics):振る舞い検知による異常検知
- 不正競争防止法:営業秘密の3要件(秘密管理性、有用性、非公知性)
- WORM(Write Once Read Many):保持期間中は削除・変更できない形でデータを保存する仕組み
- CASB(Cloud Access Security Broker):クラウドサービス利用の可視化と制御
- EDR(Endpoint Detection and Response):エンドポイントでの脅威検知と対応
- Need to Know:アクセスできる情報の範囲を、業務上知る必要があるものに限る原則
- 最小権限:情報やシステムに対する操作権限を、業務に必要な最小限に限る原則
- テナント制限:許可したテナント以外へのサインインを拒否するクラウドのアクセス制御
【演習】内部不正対策と退職者管理 理解度チェック(全10問)
内部不正対策は、科目A-2では不正のトライアングルなどの用語の定義、科目Bでは退職者管理や特権ID管理の事例の中で対策の理由を説明する場面につながります。取り違えやすいのは、動機・機会・正当化の中身の入れ替え、Need to Knowと最小権限の混同、そしてPAMの代理入力やWORMを「これだけで万全」と考えてしまうパターンです。以下の練習問題で本記事の理解度を確認してみましょう。
記事の内容に基づき、内部不正対策の重要概念や技術的対策についての理解度を確認しましょう。
まとめ:技術とマネジメントの両輪で守る
内部不正は、技術的なセキュリティホールの問題であると同時に、組織のガバナンスと信頼関係の問題でもあります。情報処理安全確保支援士試験でも、この両面を踏まえて考える力が役立ちます。
「機会」を技術で減らし、「正当化」をルールで許さない。IPAガイドラインの5つの基本原則に沿って、やりにくくし、見つかるようにし、割に合わなくする対策を重ねることが基本です。
特に退職者管理は、人事プロセスとセキュリティ対策が密接に連携する必要がある領域です。退職申し出の時点から最終的なID削除まで、一貫したセキュリティポリシーを適用し、隙のない運用を実現することが、組織の重要な情報資産を守る鍵となります。PAMの代理入力やWORMのような仕組みも万能ではないため、記録の監査や権限の分離と組み合わせて使いましょう。
内部不正対策は一度構築すれば終わりではありません。組織の変化、技術の進化、脅威の高度化に応じて、継続的に見直しと改善を行うことが不可欠です。PDCAサイクルを回し、常に最新の脅威に対応できる体制を維持しましょう。
参考資料
- IPA「組織における内部不正防止ガイドライン」(第5版、2022年4月)
- 不正競争防止法(e-Gov法令検索)(営業秘密の定義は第2条第6項)
- 経済産業省「営業秘密管理指針」(最終改訂:令和7年3月31日)
- IPA「情報セキュリティ10大脅威 2026」
- IPA「企業における営業秘密管理に関する実態調査2020」報告書
- 個人情報保護委員会「個人情報保護法ガイドライン(通則編)に関するQ&A」Q5-7(従業者のモニタリング)
- Microsoft Learn「Use tenant restrictions to manage access to SaaS apps」
- IPA 問題冊子・解答例(2015年度、平成27年度)
- IPA 応用情報技術者試験、高度試験及び情報処理安全確保支援士試験のCBT方式による実施について
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

