情報セキュリティ対策と聞くと、多くの人はファイアウォールやウイルス対策ソフト、暗号化技術といったネットワークやシステム上の「論理的」な対策を真っ先に思い浮かべるでしょう。しかし、どれほど堅牢なシステムを構築していても、サーバールームに部外者が侵入できたり、機密書類が机の上に放置されていたりすれば、情報は簡単に盗み出されてしまいます。
情報漏えいインシデントは、高度なハッキングだけでなく、端末の紛失・置き忘れ、内部関係者による物理的な持ち出し、部外者による盗難といった「物理的」な要因でも引き起こされます。デジタル空間の防御を固めても、物理的な防御が甘ければ「鍵のかかっていない金庫」と同じです。
本記事では、オフィス設計段階から考慮すべき入退室管理・ゾーニングの考え方から、日々の業務で実践すべきクリアデスク・クリアスクリーンの運用、機器の盗難・紛失対策、適切な廃棄方法まで多角的に解説します。物理的防御の仕組みと運用ルールを深く理解し、盤石な情報セキュリティ体制を構築しましょう。
物理的セキュリティとは?情報資産を守る基盤
情報セキュリティの国際規格ISO/IEC 27002:2022(JIS Q 27002:2024)は、管理策を「組織的」「人的」「物理的」「技術的」の4つのテーマに分類しています。物理的セキュリティは、情報システムやネットワーク機器、紙媒体の機密書類、それらを運用する施設・設備そのものを物理的な脅威から守る対策を指し、他の対策が成り立つための基盤となる領域です。
なぜ今、物理的セキュリティが再評価されているのか
近年、クラウドやテレワークの普及で情報資産の保管場所やアクセス経路が多様化し、サイバー空間の脅威が複雑化する一方で、物理的セキュリティの重要性も改めて注目されています。
その背景の一つが内部不正による情報漏えいです。正当なアクセス権限を持つ従業員が、USBメモリなどで機密データを物理的に持ち出すことがあり、IPAも「組織における内部不正防止ガイドライン」で対策を示しています。またテレワーク普及により、カフェや自宅など企業の目が届かない場所でノートPCやスマートフォンを扱う機会が増え、端末の置き忘れ・盗難・画面の覗き見(ショルダーハッキング)への対策が必要になっています。
さらに、データセンターやサーバールームへの物理的な侵入はクラウド事業者にとっても死活問題です。物理的セキュリティが破られれば、論理的セキュリティを無力化して直接データを抜き取られたり、機器を破壊されてサービス提供が不可能になったりするリスクがあります。IT環境がいかに変化しても、物理的セキュリティはすべての情報セキュリティの基盤であり続けています。
サイバー攻撃だけではない!物理的脅威の種類と影響
情報資産を脅かす物理的要因は、悪意ある人間の行為だけではありません。主な脅威は以下の3カテゴリーに分類されます。
1. 人為的脅威(意図的) 外部侵入者による機器の盗難・破壊、不正な端末接続、機密書類の窃取などです。内部関係者による意図的な情報持ち出しや機器の破壊行為も含まれます。金銭目的や競合他社への情報提供、個人的な恨みなど明確な悪意を持って行われます。
2. 人為的脅威(偶発的) 悪意はなく、不注意やミスによって引き起こされる脅威です。ノートPCやUSBメモリの紛失・置き忘れ、機密書類の誤廃棄、飲み物をこぼすことによる機器の故障、誤った配線作業によるネットワーク切断などが挙げられます。こうした偶発的な脅威も情報漏えいの原因となるため、意図的な脅威と同様に対策が必要です。
3. 環境的・自然脅威 地震、火災、落雷、台風、洪水といった自然災害や、それに伴う停電・空調故障・水漏れなどです。機器の物理的破壊だけでなく、システムの大規模ダウンタイムを引き起こし、事業継続(BCP)に深刻な影響を与えます。
これらの脅威から情報資産を守るには、建物の免震・耐震構造、無停電電源装置(UPS)や自家発電設備の導入、消火設備の設置といったファシリティ面の対策と、入退室管理・施錠管理などの防犯面の対策を組み合わせる必要があります。
物理的セキュリティと論理的セキュリティの相互補完関係
物理的セキュリティと論理的セキュリティは独立して存在するものではなく、相互に補完し合う関係にあります。
例えば、エントランスに生体認証システム(物理的)を導入して部外者の侵入を防ぎながら、ネットワーク上ではファイアウォールやIPSで不正通信を遮断し、IDSで不審な通信を検知します(論理的)。仮に物理的セキュリティが突破され不正な端末が接続されても、ネットワークアクセス制御(NAC)などの論理的セキュリティが機能していれば、社内ネットワークへの侵入を防ぎやすくなります。
逆に、論理的セキュリティの要となる暗号化キーやパスワードが書かれたメモが机の上に放置されていれば(物理的セキュリティの欠如)、強固な暗号化も意味をなしません。真に堅牢な情報セキュリティ体制を築くには、物理と論理の両面から多層的な防御網(多層防御)を構築し、どちらか一方が破られても被害を最小限に食い止める仕組みが不可欠です。
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。
確実な入退室管理で不審者をシャットアウト
物理的セキュリティの要となるのが「入退室管理」です。誰が、いつ、どこに入ったかを厳密に管理することで、部外者の侵入を防ぐだけでなく、内部不正への強力な牽制効果も発揮します。
ゾーニング(セキュリティ領域の分割)の基本的な考え方
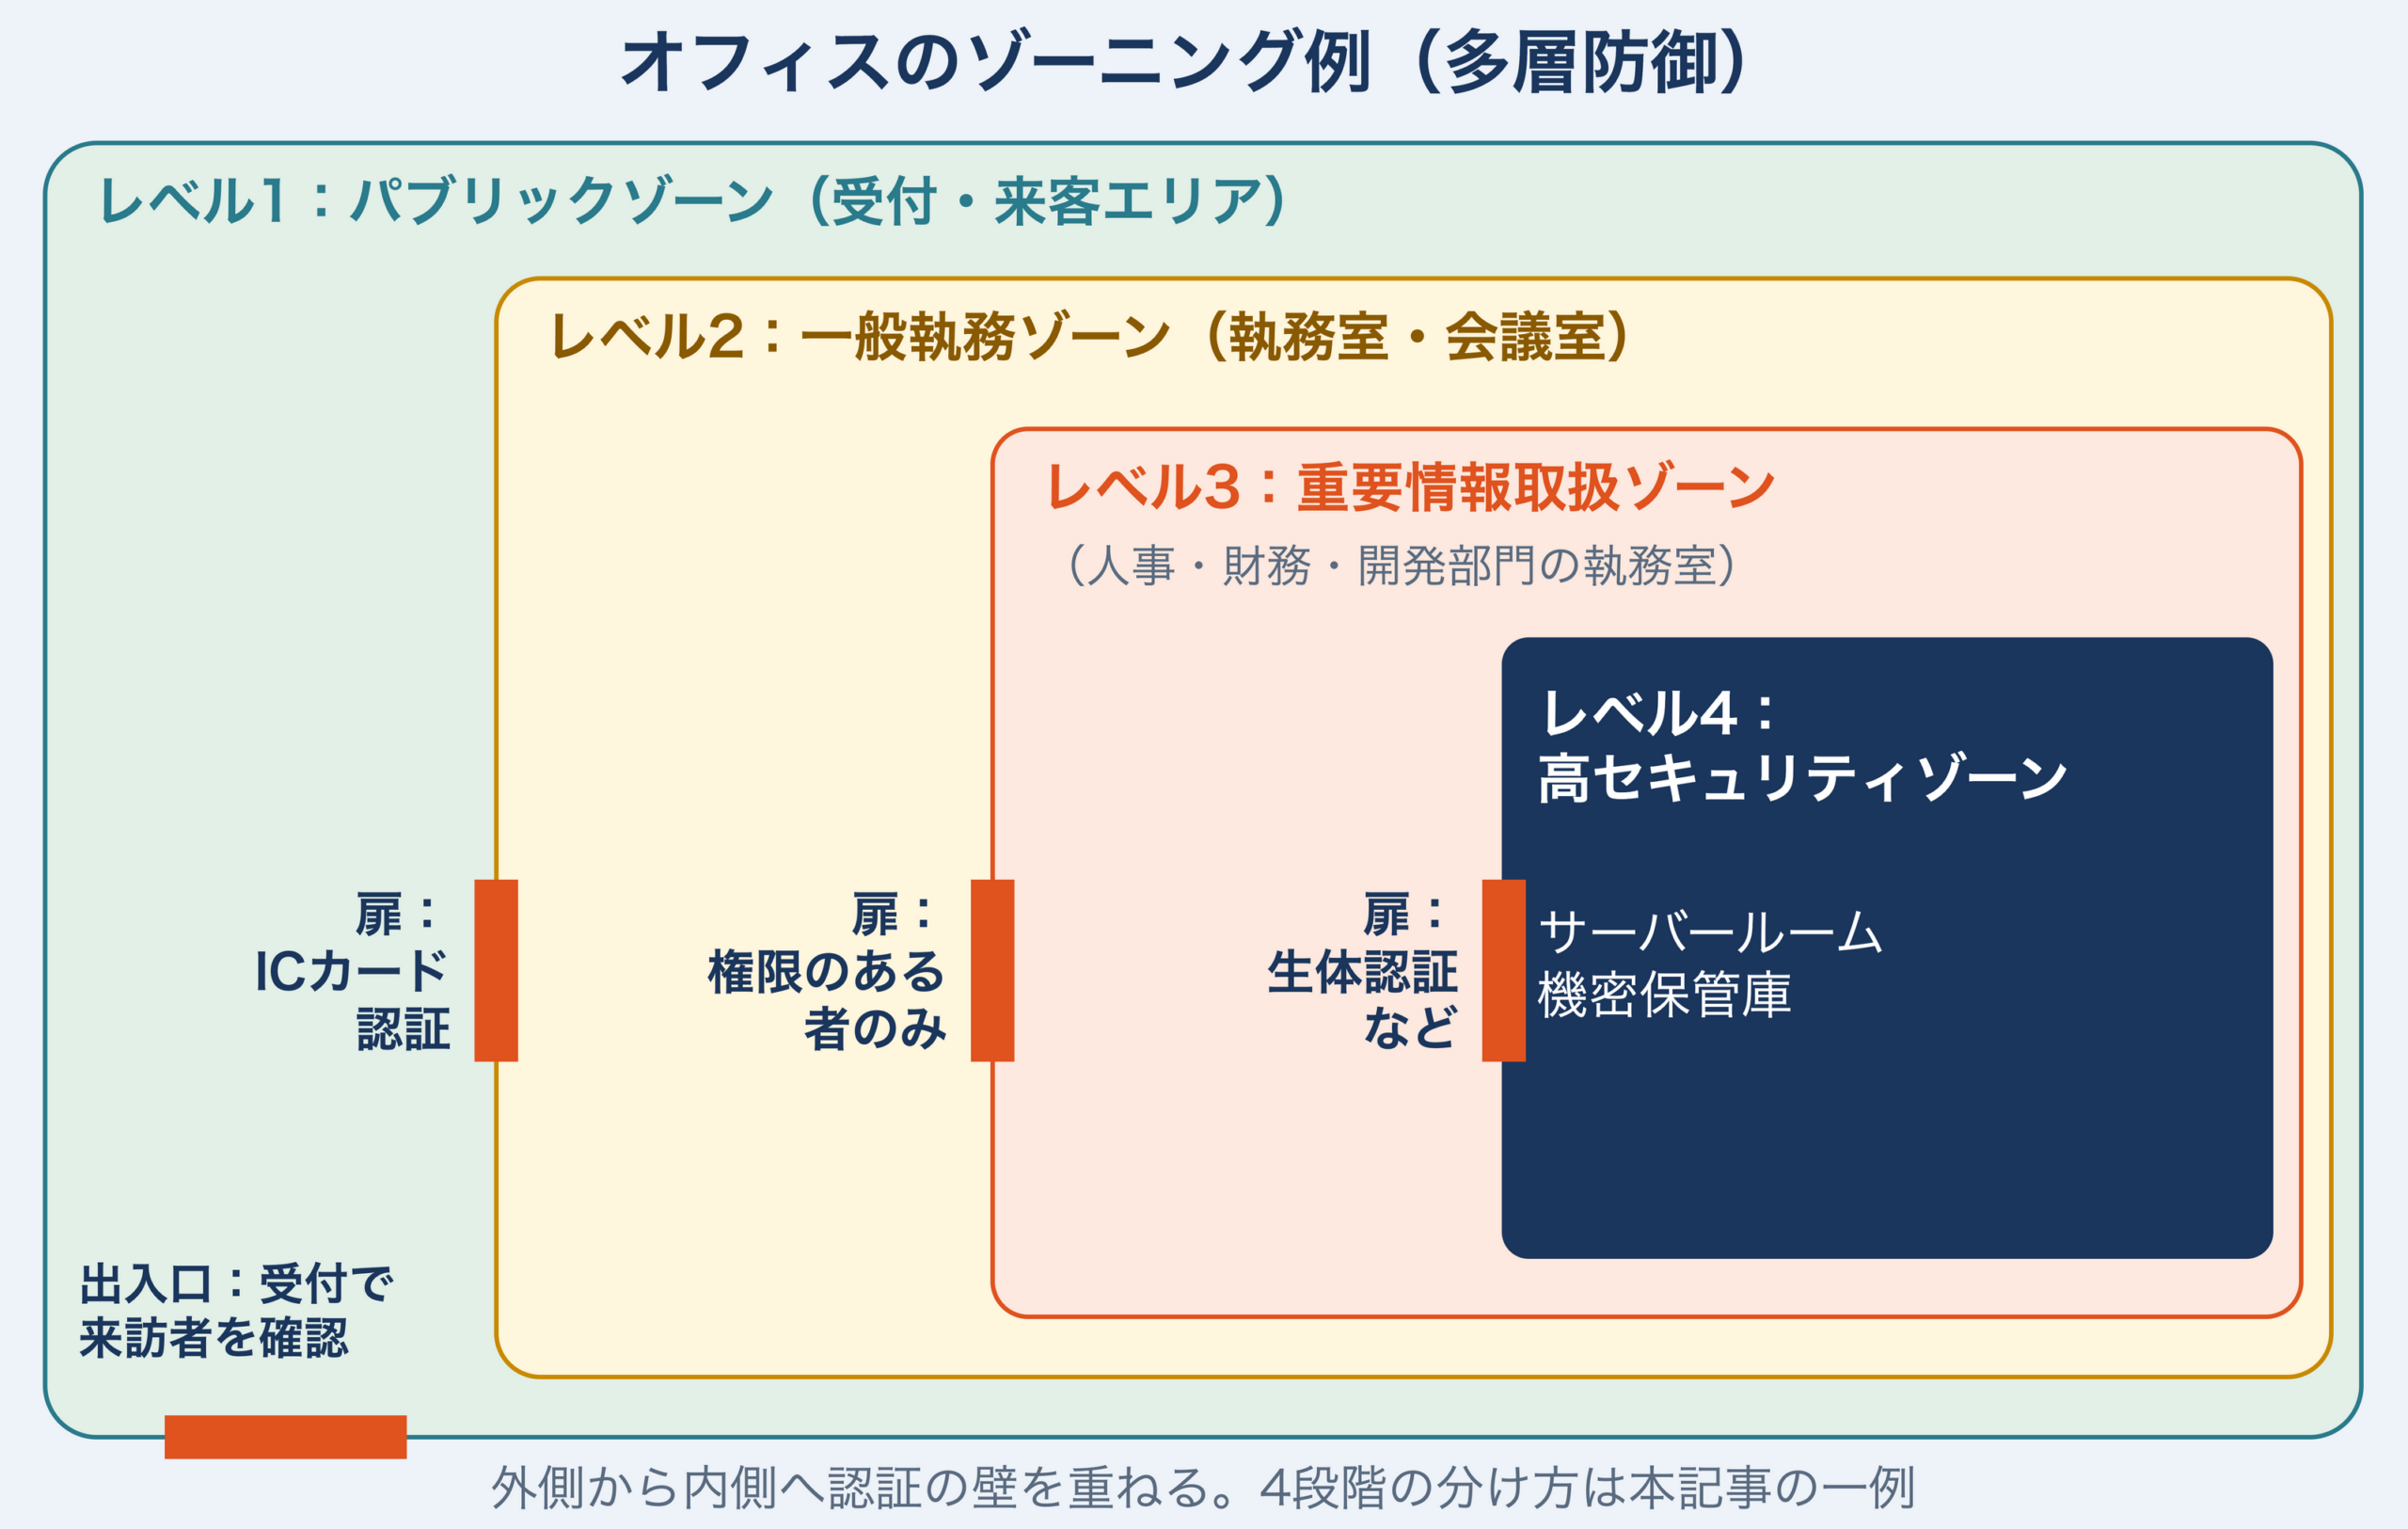
入退室管理を効果的に行うには、まずオフィス全体を情報の重要度に応じていくつかの区画(ゾーン)に分割する「ゾーニング」が必要です。すべてのエリアを同じセキュリティレベルで管理することはコスト・業務効率の両面で非現実的なため、守るべき資産の重要度に応じてメリハリをつけることが重要です。
区画の数や名称は規格で決まっているわけではなく、組織ごとに設計します。本記事では4段階に分けた例で説明します。
- レベル1(パブリックゾーン):受付・エントランスホール・来客用会議室など、外部の訪問者が比較的自由に出入りできるエリアです。機密情報を一切置かないことが原則です。
- レベル2(一般執務ゾーン):従業員や許可された外部委託業者などが業務を行うエリアです。入室には社員証(ICカード)などによる認証が必要です。
- レベル3(重要情報取扱ゾーン):人事情報・財務データ・開発中の機密データなど特に重要な情報を扱う部門の執務室です。物理的な間仕切りや扉でレベル2から区切られ、特定の権限を持つ従業員のみ入室できます。
- レベル4(高セキュリティゾーン):サーバールーム・ネットワーク機器室・重要書類保管の金庫室などです。限られた管理者のみが入室でき、生体認証などの厳格な認証や、2名以上での入室(ツーパーソンルール)が義務付けられることもあります。
ゾーニング設計では、レベルの低いゾーンから高いゾーンへ段階的に認証の壁を設ける「多層防御」の考え方が効果的です。
代表的な入退室管理システムと認証方式の仕組み
各ゾーンの境界には、権限のない者の侵入を防ぐ認証システムが設置されます。セキュリティレベルや導入コスト、運用負荷に応じて適切な方式を選択・組み合わせることが重要です。
1. 記憶による認証(暗証番号・パスワード) テンキーに暗証番号を入力して解錠する方式です。導入コストが低い反面、ショルダーハッキングのリスクや番号漏えい時に誰でも入室できてしまう欠点があります。高セキュリティエリアへの単独使用は適さず、他の方式との組み合わせが基本です。
2. 所持による認証(物理鍵・ICカード・スマートタグ) 金属鍵やICカードを読み取り機にかざして解錠する、現在最も普及している方式です。ICカード方式は「誰がいつ入室したか」というアクセスログを記録できるため、事後監査や不正の追跡に有効です。ただしカードの紛失・盗難、従業員間での貸し借りリスクが存在します。
3. 生体情報による認証(バイオメトリクス認証) 指紋・静脈・顔・虹彩・声紋など身体的特徴で本人確認を行う方式です。カードのような携行物を紛失したり、他人に貸し借りしたりする問題を避けられるのが利点です。一方で、生体情報が漏えいしたり偽装(なりすましの提示攻撃)されたりするリスクがあり、パスワードのように後から変更することもできません。誤って他人を受け入れる可能性もゼロではないため、偽装を見破る仕組みやしきい値の調整、他の認証方式との組み合わせで補います。近年は非接触で高速認証できる顔認証システムの導入が進んでいます。
生体認証(バイオメトリクス)の精度と評価指標
生体認証システムを導入・評価する上で必ず理解しておくべき重要な指標が「本人拒否率(FRR)」と「他人受入率(FAR)」の2つです。
- 本人拒否率(FRR:False Rejection Rate):正当な権限を持つ本人が「本人ではない」と誤認され、アクセスを拒否される確率です。この値が高いと従業員がスムーズに入室できず業務効率が著しく低下します。
- 他人受入率(FAR:False Acceptance Rate):権限を持たない他人を「正当な本人」と誤認し、アクセスを許可してしまう確率です。この値が高いとセキュリティシステムとしての根本的な役割を果たせず、不正侵入リスクが極めて高くなります。
重要なのは、同一システムでしきい値を調整する場合、FRRとFARが一般に「トレードオフの関係」にある点です。判定基準を厳しくするとFARは下がる一方でFRRが上がり、緩くすると逆になります。守るべきゾーンの重要度に応じて、このバランス(しきい値)を適切に調整することが不可欠です。なお、照合方式やセンサーそのものを改善すれば、両方を同時に下げられる場合もあります。
共連れ(テールゲーティング・ピギーバック)の手口とその対策
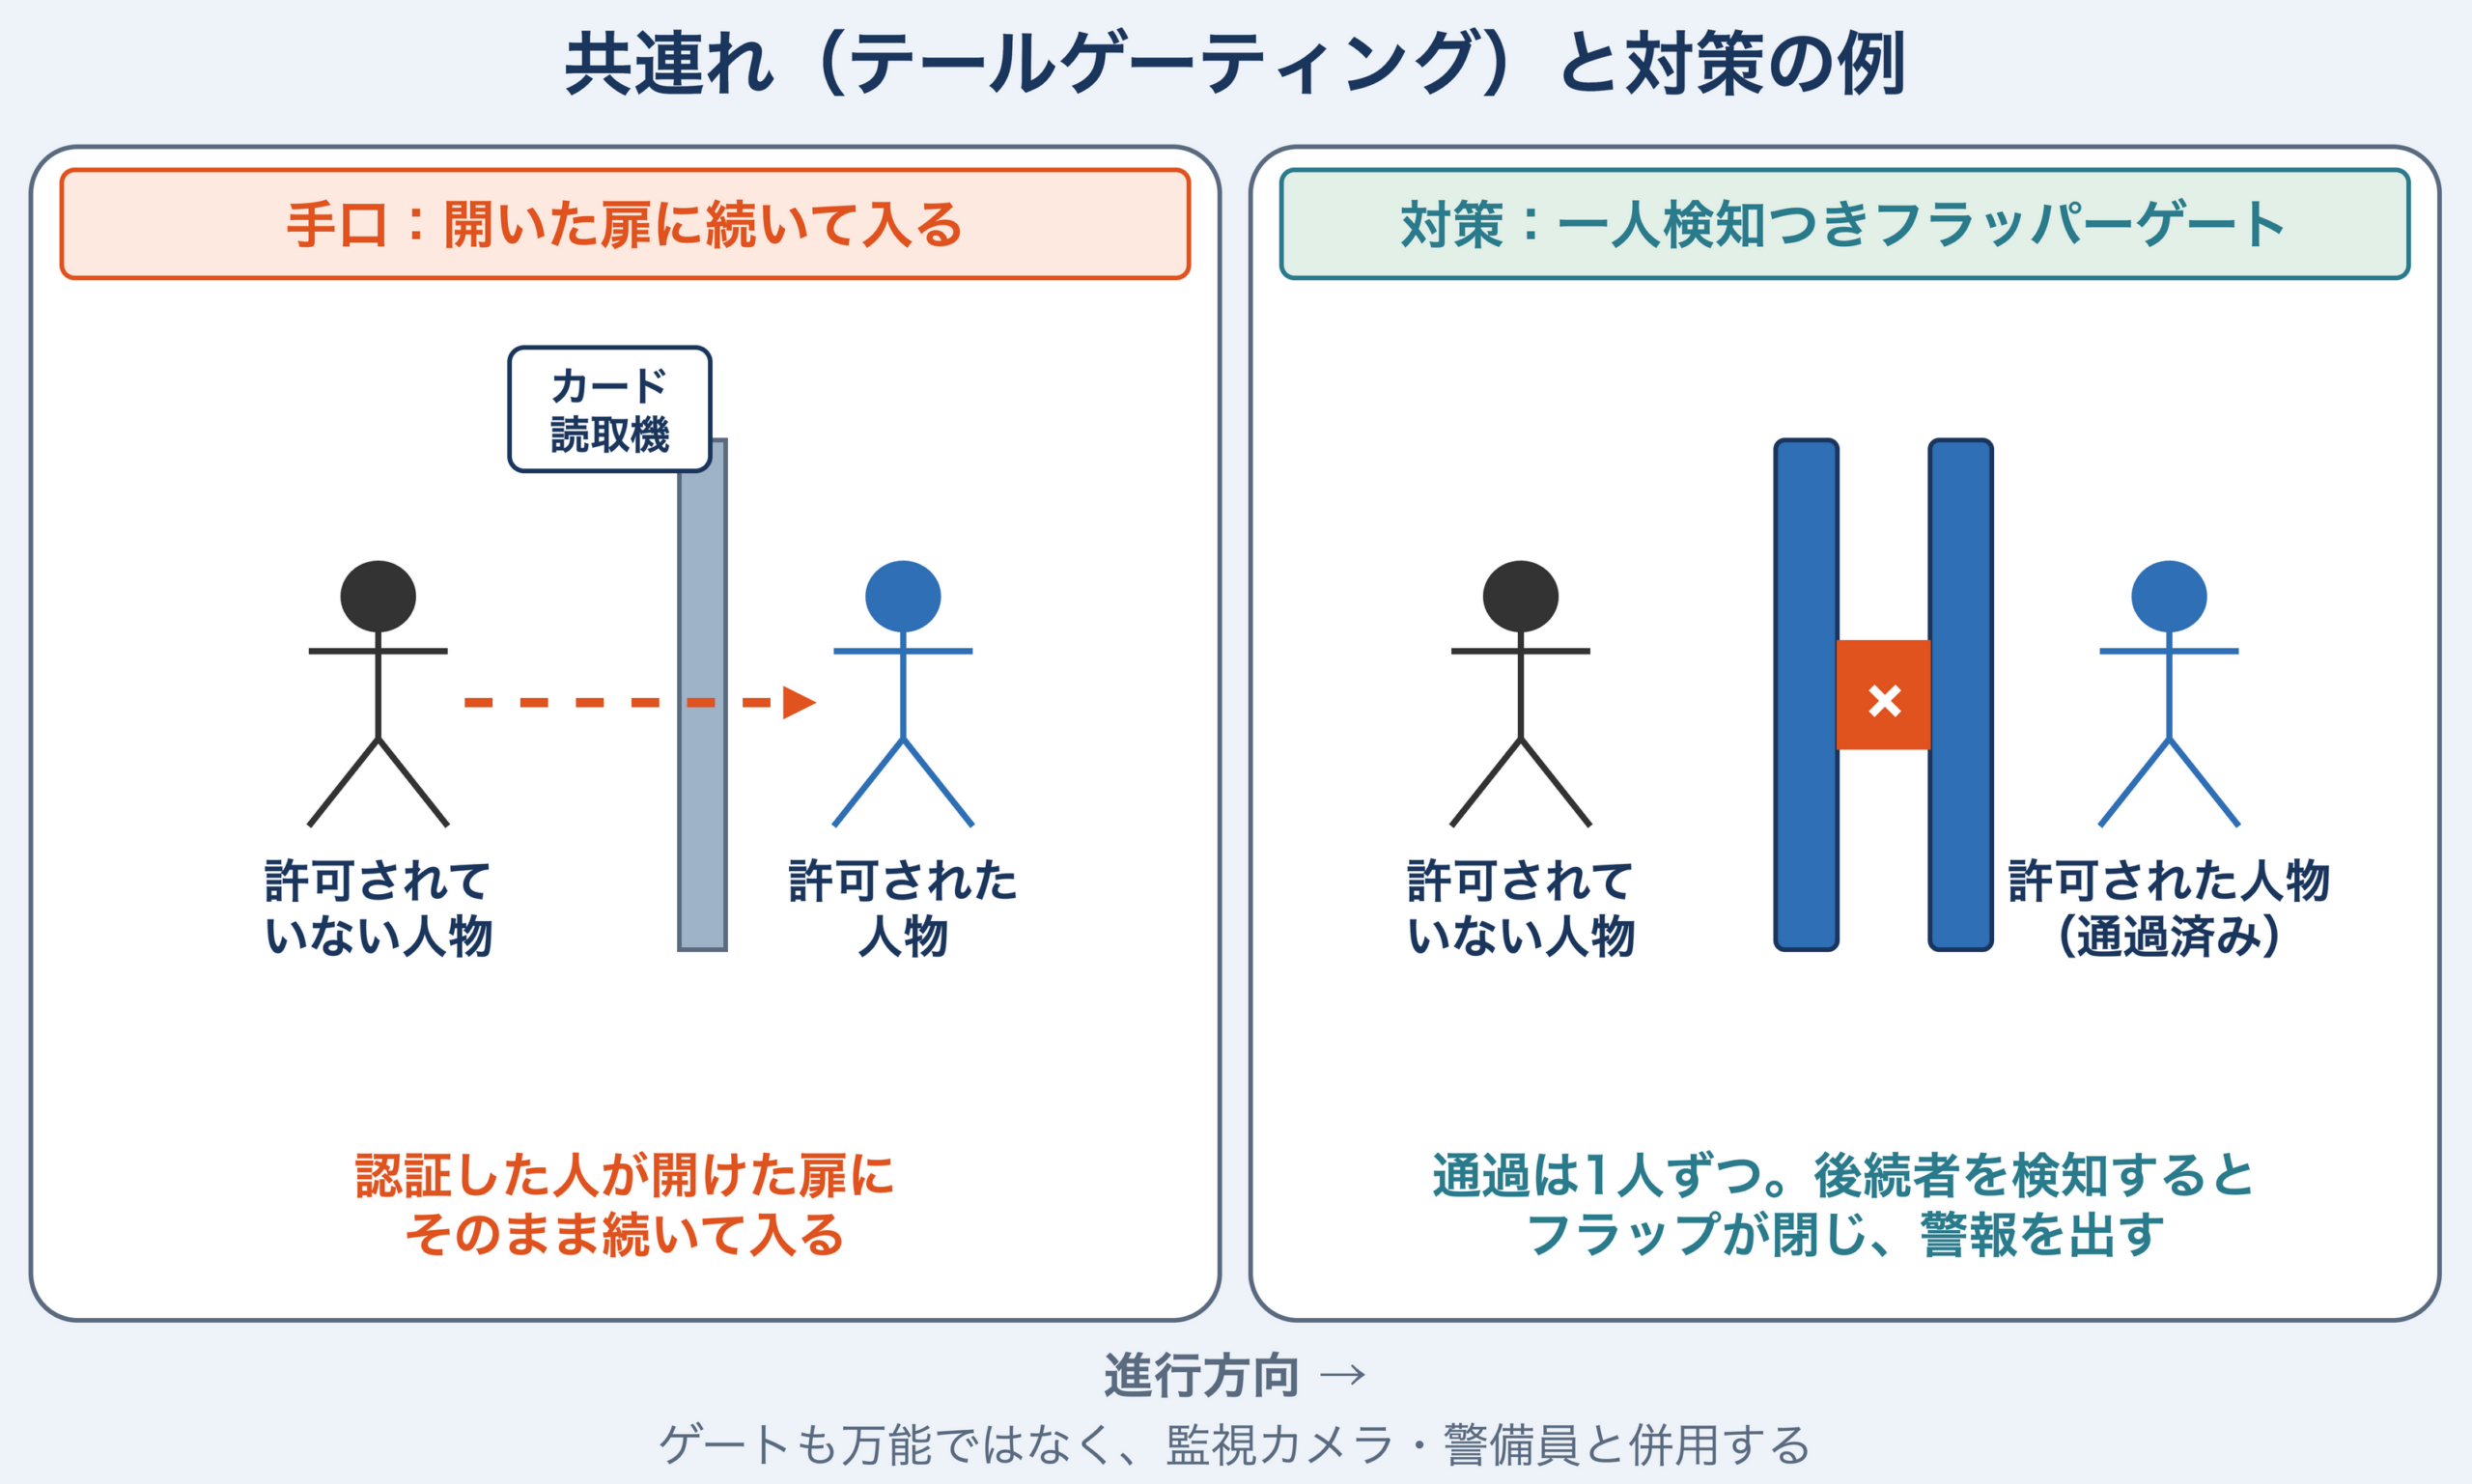
入退室管理で最も厄介な課題の一つが「共連れ」です。正当な権限を持つ者が認証で扉を解錠した直後に、権限を持たない者が続いて侵入する手口です。正規の利用者の同意なく後に続いて入る場合を「テールゲーティング」、正規の利用者の同意のうえで一緒に入る場合を「ピギーバック」と区別することがあります。共連れが発生するとシステム上には最初の1人分の入室ログしか残らないため、不正侵入者の追跡が困難になります。
共連れを防ぐための代表的な対策は以下の通りです。
- アンチパスバック機能:入室時の認証に使われなかったICカードでの退室を許可しない、または退室時の認証に使われなかったICカードでの再入室を許可しない制御です。共連れで入室した従業員のカードには入室記録が残らないため、退室時に矛盾として扱われ、共連れの抑止・発見に役立ちます。ただし、カードを持たない部外者が入室・退室ともに共連れすれば検知できません。避難の妨げにならないよう、退室側は扉を閉じずに警報のみを出す構成もあります。フラッパーゲートや監視カメラ、警備員と併用します。
- フラッパーゲート(セキュリティゲート):駅の自動改札のように、認証した人だけを通過させるゲートです。連続して通過しようとするとセンサーが検知し、フラップを閉じて警告音を鳴らします。ただし、センサーの検知範囲や設定によっては密着した2人を見逃すことがあり、万能ではありません。
- インターロック制御の二重扉(前室)とサークルゲート:サーバールームなど高いセキュリティが求められるエリアでは、2枚の扉で前室を作り、一方の扉が閉まるまでもう一方が開かないインターロック制御を行うことがあります。インターロックは2つの扉の同時開放を防ぐ制御で、前室内の人数を数える一人検知(重量センサーや人感センサーなど)は別の機能です。サークルゲートは円筒形の1人用ゲートです。一人検知機能を備えた構成では、共連れを検知・阻止しやすくなります。
オフィス内での情報漏えいを防ぐ!クリアデスクとクリアスクリーン
厳格な入退室管理で部外者の侵入を防いでも、オフィス内部での情報の取り扱いがずさんであれば情報漏えいリスクは残ります。清掃業者や設備保守業者など正当に入室を許可された人々への対策として特に重要なのが「クリアデスク」と「クリアスクリーン」の徹底です。ISO/IEC 27002:2022(JIS Q 27002:2024)では、管理策7.7「クリアデスク・クリアスクリーン」として定められています。
クリアデスクとは?机上の情報資産を管理する具体策
クリアデスク(Clear Desk)とは、離席時・帰宅時に机の上へ機密書類や記憶媒体を放置せず、必ず鍵のかかる引き出しやキャビネットに収納・施錠することを徹底するルールです。
デジタル化が進んだ現在でも、「紙の書類」は情報漏えいの経路になり得ます。顧客リストや設計図、会議の議事録を机に放置したまま席を離れると、通りがかった別部署の従業員や、業務時間外に出入りする清掃業者などに容易に盗み見られたりスマートフォンで撮影されたりする危険があります。
クリアデスクを実践するための具体的なアクションは以下の通りです。
- 離席時の机上整理:トイレ休憩など数分間席を離れる際も、機密書類は施錠できる引き出しなどに収納します。書類を裏返すだけでは、めくって見られたり撮影されたりするため、収納の代わりにはなりません。
- 帰宅時の完全な収納:業務終了後は机の上を完全にクリアな状態にします。ノートPC・書類・USBメモリはすべて指定のキャビネットや袖机に収納し、必ず施錠します。
- 鍵の厳重な管理:キャビネットの鍵をペン立てに入れたままにしておいては意味がありません。常に身につけるか、ダイヤル式・暗証番号式のロックを採用して物理的な鍵の管理リスクを減らします。
- ホワイトボードの消去:会議室のホワイトボードに書かれた議論内容やパスワードは、会議終了後に必ず完全に消去します。
クリアスクリーンとは?離席時の画面ロックと覗き見防止
クリアスクリーン(Clear Screen)とは、パソコンから離れる際に第三者が画面を見たり勝手に操作したりするのを防ぐため、必ず画面をロックするルールです。
ログイン状態のパソコンを放置することは、自身の権限でアクセスできるすべてのシステムやデータを誰でも自由に閲覧・操作・コピーできる状態にしておくことを意味します。悪意のある者が他人のパソコンを操作して不正なメールを送信したりデータを改ざんしたりした場合、システム上のログには「パソコンの所有者が実行した」と記録されるため、後から潔白を証明することが非常に困難です。
クリアスクリーンを徹底するための具体策は以下の通りです。
- 手動での画面ロックの習慣化:Windowsは「Windowsキー+L」、Macは「Control+Command+Q」などのショートカットを活用し、席を立つ瞬間に反射的に画面をロックする習慣を全従業員に徹底させます。
- 自動画面ロックの強制設定:システム管理者がグループポリシーやMDMツールを用いて、「組織の規程で定めた時間(例:数分〜15分程度)操作がない場合は自動で画面をロックする」設定を全端末に強制適用します。従業員がこの設定を変更できないようにすることも重要です。
- プライバシーフィルター(覗き見防止シート)の活用:テレワーク時や移動中、またオフィスでも座席配置によってはショルダーハッキングのリスクがあります。視野角を物理的に制限するプライバシーフィルターをディスプレイに装着することで、斜め方向からの画面視認を防ぎます。
運用を定着させるための社内ルールの策定と監査手法
クリアデスク・クリアスクリーンは、仕組みを導入するだけでなく、従業員一人ひとりが日々確実に実行しなければ効果を発揮しません。「ルールは作ったが誰も守っていない」という形骸化を防ぐアプローチが必要です。
まず、セキュリティポリシーや就業規則においてクリアデスク・クリアスクリーンの遵守を明確な社内ルールとして規定します。入社時の研修だけでなく定期的なセキュリティ教育を通じて、「なぜこのルールが必要か」「違反した場合に組織や個人にどのようなリスクやペナルティがあるか」を繰り返し啓発することが重要です。
さらに、ルールの定着度を測るための「監査」を定期的に実施します。セキュリティ担当者や部門管理者が業務時間外(夜間・早朝)にオフィスを巡回し、「机の上に書類が放置されていないか」「キャビネットは施錠されているか」「パソコンの画面はロックされているか」をチェックします。違反が発見された場合は該当する従業員や上長に個別に指導・是正処置を行います。監査の目的はペナルティを与えることだけではなく、従業員のセキュリティ意識(アウェアネス)を常に高く保つことにあります。
機器・記憶媒体の物理的な盗難・紛失対策と廃棄
情報資産が格納された機器そのものを物理的に守る対策も不可欠です。デスクトップPCはもちろん、ノートPC・スマートフォン・USBメモリなどは常に盗難・紛失リスクにさらされており、機器のライフサイクル終了時の「廃棄」プロセスも情報漏えいの大きな抜け穴となり得ます。
モバイル端末・ノートPCの持ち出し管理と盗難防止策
オフィス外への端末持ち出しは紛失・盗難リスクと直結します。持ち出す必要がない業務では社外への持ち出しを禁止するのも選択肢の一つです。持ち出しを認める場合は、上長の承認を得て貸し出す「申請・承認フロー」を整備し、誰がどの端末を持ち出しているかを把握できるようにします。
万が一の盗難・紛失に備え、以下の対策を事前に講じておく必要があります。
- フルディスク暗号化(HDD/SSD暗号化):端末内のストレージ全体を強力なアルゴリズムで暗号化します。端末を分解されてストレージを抜き取られ別のパソコンに接続されても、暗号化キーがない限りデータを読み取ることはできません。
- MDM(Mobile Device Management)の導入:スマートフォン・タブレット・ノートPCを一元管理するシステムです。対応するOS・管理方式の端末であれば、管理者が遠隔でロック(リモートロック)や全データ消去・初期化(リモートワイプ)を指示できます。ただし、実行されるのは端末がネットワークに接続して指示を受信したときで、オフラインのままなら保留になります。そのため、フルディスク暗号化と併用します。
- 物理的な盗難防止(ワイヤーロック):オフィス内や外出先のコワーキングスペースで作業する際、ノートPCを専用のセキュリティワイヤーで机の脚などに固定します。トイレなどで短時間席を離れる際の置き引きを効果的に防ぎます。
USBメモリなど可搬記録媒体の取り扱いと暗号化
USBメモリやSDカード、外付けHDDなどの可搬記録媒体(リムーバブルメディア)は、小型で大容量データを手軽に持ち運べる反面、紛失しやすくポケットに隠して簡単に盗み出せるため、セキュリティ管理上は非常に危険な存在です。
業務上USBメモリを使う必要がなく、会社が管理するクラウドストレージやファイル転送サービスなど安全な代替手段を用意できる場合は、USBメモリの使用を禁止するのも有効な選択肢です。ただし、代替手段にもアクセス権限の設定や共有範囲の管理といった別のリスクがあるため、あわせて評価します。
USBメモリの使用が避けられない業務においては、以下の厳格な運用ルールを適用します。
- 会社指定のセキュリティ機能付きUSBメモリのみを使用する:市販の安価なUSBメモリの使用を禁止し、ハードウェアレベルでAES256ビットなど強力な暗号化機能を備えた専用USBメモリを会社から支給します。正しいパスワードを入力しなければデータにアクセスできないため、紛失時の情報漏えいを防げます。
- 使用履歴(ログ)の取得:資産管理ソフトなどを使い、「誰が・いつ・どのパソコンに・どのUSBメモリを接続し・何のファイルをコピーしたか」という操作ログを常時監視・記録します。不正な情報持ち出しへの牽制とインシデント発生時の原因究明に有効です。
機器の廃棄・リース返却時の確実なデータ消去方法
パソコンやサーバー、複合機などを廃棄・返却する際、ファイルをごみ箱に捨てて削除したり、データ領域を上書きしないクイックフォーマットを実行したりするだけでは、データ本体は記憶媒体に残っています。市販のデータ復元ソフトで読み出せる場合があります。なお、Windows Vista以降の通常の(クイックではない)フォーマットはボリュームにゼロを書き込みますが、対象はそのボリュームだけで、SSDの予備領域などには届きません。
廃棄・譲渡時の情報漏えいを防ぐには、想定する復元手段では読み出しが実質的に困難な状態にする「確実なデータ消去」が必要です。方法は、媒体の種類(HDDか、SSD・USBメモリなどのフラッシュメモリか)とデータの機密性に応じて選び、実施後に消去できたことを確認します。主な方法は以下の3つです。
1. 上書き消去・Sanitizeコマンド・暗号化消去 HDDでは、専用のデータ消去ソフトを使い、ユーザーがアクセスできる全領域に固定値や乱数を上書きします。NIST SP 800-88 Rev.2(2025年9月)では、複数回の上書きは過去の慣行として紹介されています。よく名前が挙がる米国防総省のDoD 5220.22-Mも米国の文書で、国際規格ではありません。一方、SSDやUSBメモリなどのフラッシュメモリは、ウェアレベリングや予備領域があるため、OSからの上書きがすべての記録セルに届くとは限りません。ATA・NVMeのSanitizeコマンドや、データを暗号化している鍵を消去する暗号化消去など、媒体が備える消去機能を使います。暗号化消去が有効なのは、データを保存当初から適切に暗号化しており、復号につながる鍵を、複製やバックアップも含めて消去できる場合です。後から暗号化した媒体には、暗号化前の平文が残っている可能性があります。いずれも機器を再利用(リユース)したい場合に適しています。
2. 磁気による消去(強磁場照射) HDDや磁気テープなどの磁気記録媒体に対して、媒体の保磁力に合った磁場強度を持つ専用の磁気消去装置で強力な磁場を照射し、記録された磁気データを破壊する方式です。媒体によっては装置の磁力が足りず消去しきれないこともあるため、実施後に結果を確認します。短時間で処理できるため大量メディアの処分に効率的ですが、磁気を利用しないSSDやUSBメモリ(フラッシュメモリ)には効果がありません。
3. 物理的な破壊 ストレージメディアそのものを物理的に破壊して読み取りを困難にする方式です。破壊方法は媒体に合わせて選びます。HDDはプラッタを、SSDはすべてのメモリチップを対象に、データの機密性と媒体に合った破壊基準を満たす方法(媒体を原形がほぼ残らない微細な破片まで崩壊させる微細片化(disintegrate)、焼却、溶融など)で破壊し、基準を満たしたことを確認します。NIST SP 800-88 Rev.2は、電子記憶媒体の破砕・粉砕を、最も低いセキュリティ区分以外では避けるよう勧めています。記録密度が高い媒体では、破片の中にデータが残りうるためです。ドリルでの穿孔やV字型の折り曲げは手軽ですが、破壊されていない部分が残り、そこからデータを読み出される可能性があります。機器は完全にスクラップとなり再利用できません。機密性が極めて高いデータを扱う場合は、媒体に適した消去と物理破壊を組み合わせることもあります。
廃棄作業を外部業者に委託する場合は、消去作業が行われたことを証明する「データ消去証明書(写真付き)」の発行を求めます。必要に応じて、自社の敷地内で消去作業を行うオンサイト消去を利用するか、委託先の施設で行う消去に自社担当者が立ち会うなどの監査体制を整えるべきです。
物理的セキュリティを支える設備・環境面の対策
入退室管理や日常運用のルールに加え、施設・設備そのものの強化も物理的セキュリティの重要な柱です。どれほど厳格なルールを整備しても、建物や設備が脆弱であれば情報資産を守りきることはできません。
サーバールーム・データセンターの環境対策
サーバールームやデータセンターは、情報資産の「心臓部」とも言える場所です。設備面での主な対策として、まず電力の安定供給が挙げられます。停電が発生した場合に備えて無停電電源装置(UPS)を設置し、長時間の停電に対しては自家発電装置で対応します。電力供給ルートを複数系統化することで、1系統が障害を起こしても継続的に電力を供給できる冗長構成が理想的です。
温度・湿度管理も見落としがちな重要項目です。サーバーは動作中に大量の熱を発生させるため、専用の空調設備(精密空調)を設置して24時間365日適切な温湿度を維持する必要があります。空調設備が単一障害点(SPOF)にならないよう、複数台の空調設備を冗長化することも検討すべきです。
火災対策も欠かせません。一般的な建物に設置されるスプリンクラー(水系消火設備)は、電気設備に対して水損被害を引き起こすため、サーバールームには水を使わないガス系消火設備(不活性ガス消火設備やハロゲン化物消火設備)の導入が推奨されます。なお、消防法令では不活性ガス消火設備とハロゲン化物消火設備は別の区分です。
監視カメラ(CCTV)と警備員による物理的な抑止効果
監視カメラ(CCTV:Closed-Circuit Television)の設置は、物理的セキュリティにおいて重要な役割を果たします。エントランス・廊下・サーバールーム前・受付などの要所にカメラを設置することで、不審な行動の抑止、インシデント発生時の証拠収集、入退室ログとの突合による不正の追跡が可能になります。
カメラ映像の保存期間は、利用目的、インシデントが発覚するまでにかかり得る期間、適用される法令、社内規程を踏まえて決め、期間を過ぎた映像を削除する手順も定めます。特定の個人を識別できる映像は個人情報に該当するため、取り扱いには個人情報保護法の規律がかかります。個人情報保護委員会のQ&Aでは、カメラの設置状況から撮影されていることを本人が容易に認識できない場合は、作動中である旨を掲示するなどの措置が必要とされ、容易に認識できる場合でも掲示などの措置が望ましいとされています。利用目的については、設置状況から防犯目的が明らかであれば通知・公表は不要と考えられます。一方、当初から勤怠確認なども利用目的に含める場合は、その目的を特定し、本人に通知または公表します。防犯目的で取得した映像を後から別の目的に使う場合は、変更前の目的と関連性を有すると合理的に認められる範囲かを確認します。範囲内で目的を変更する場合は、変更後の利用目的を本人に通知または公表します。範囲を超える利用には、法令で定める例外を除き、あらかじめ本人の同意が必要です(個人情報保護法17条2項・18条1項・21条3項)。映像データ自体も情報資産の一部であるため、録画データの保管場所へのアクセス制御や暗号化といった保護対策も必要です。
警備員の配置は、カメラなどの技術的な対策では対応しきれないイレギュラーな事態に対して柔軟に対応できるという点で、特に大規模な施設やデータセンターで有効です。不審者への声かけ、来訪者の受付・案内、緊急時の初動対応など、機械では代替できない役割を果たします。
SC試験での出題パターンと対策
物理的セキュリティの用語は、SC試験と出題範囲が重なる情報セキュリティマネジメント試験(SG)やITパスポート試験(IP)で、定義を問う形で出題されています。SC試験の科目A-2(旧午前II)の対策としても押さえておきたい分野です。ここでは、IPAの公式問題冊子と解答で確認できた過去問を紹介します。
アンチパスバックの定義を問う過去問
アンチパスバックは、定義の文章から用語名を選ばせる形で出題されています。
- 情報セキュリティマネジメント試験 平成29年度 秋期 午前 問15:入室時と退室時にIDカードで認証する入退室管理で、「入室時の認証に用いられなかったIDカードでの退室を許可しない、又は退室時の認証に用いられなかったIDカードでの再入室を許可しない」仕組みを選ぶ問題です。正解は「アンチパスバック」です。
- 情報セキュリティマネジメント試験 令和5年度 公開問題(科目A・B) 問2:同じ定義文で、同じ選択肢から仕組みを選ぶ問題です。正解は「アンチパスバック」です。
- ITパスポート試験 令和4年度 公開問題 問74:サーバ室などの入退室管理で、一人の認証で他者も一緒に入室する共連れの防止対策として利用されるものを選ぶ問題です。正解は「アンチパスバック」で、誤りの選択肢はコールバック、シングルサインオン、バックドアです。
紛らわしい選択肢の見分け方
SGの2問では、アンチパスバックのほかに次の用語が選択肢に並んでいます。役割の違いで区別しておきましょう。
- TPMOR(Two Person Minimum Occupancy Rule):区画内に1人だけが在室する状態を作らないよう、2人以上での在室を求めるルールです。
- インターロックゲート:2つの扉が同時に開かないよう制御する二重扉のゲートです。一人検知機能などと組み合わせて、1人ずつ通過させます。
- パニックオープン:火災報知器の作動や停電などの非常時に扉を自動で解錠し、避難経路を確保する仕組みです。
アンチパスバックの定義は「入室記録と退室記録の矛盾を許さない」点にあります。「2つの扉を同時に開けない(一人検知と組み合わせて1人ずつ通す)」「2人以上で在室させる」と書かれていれば、別の仕組みです。
本記事の論点の押さえ方
用語の定義に加えて、「何を防げて、何は防げないか」を押さえておくと、ひっかけの選択肢を見分けやすくなります。
- FRRとFARは、同一システムでしきい値を動かしたときにトレードオフになります。「厳しくするとFARが下がりFRRが上がる」の向きを取り違えないようにします。
- データ消去は媒体で方法が変わります。HDDは上書きや磁気消去、SSDはSanitizeコマンド、暗号化消去(保存当初から暗号化し、鍵を複製も含めて消去できる場合)、全メモリチップの物理破壊です。磁気消去はSSDに効きません。物理破壊は破壊基準を満たす方法で行って確認し、NIST SP 800-88 Rev.2は破砕・粉砕を最も低いセキュリティ区分以外では避けるよう勧めている点も押さえます。
- サーバールームの消火設備は、水損を避けるためガス系(不活性ガス・ハロゲン化物)を選びます。
【演習】物理的セキュリティ理解度チェック(全10問)
どれだけ堅牢なシステムを構築しても、機密書類の放置やパソコンの置き忘れといった「物理的な隙」があれば、情報は簡単に漏えいしてしまいます。
この練習問題では、クリアデスク・クリアスクリーンの徹底や、入退室管理のルールなど、私たちが日常業務で守るべき鉄則を振り返ります。全10問の演習を通して、あなた自身のセキュリティ対策状況をチェックしてみましょう。
まとめ:物理的セキュリティは入退室管理・日常のルール・廃棄・設備の組み合わせで守る
本記事では、「物理的セキュリティ」の重要性と具体的な対策手法について解説しました。ポイントを振り返ります。
物理的セキュリティの重要性:情報漏えいはサイバー攻撃だけでなく、内部不正・端末の紛失・部外者の侵入といった物理的な要因でも起こります。論理的セキュリティと物理的セキュリティの両輪で情報資産を守る多層防御が不可欠です。
入退室管理とゾーニング:情報資産の重要度に応じてオフィスをエリア分け(ゾーニング)し、適切な認証システム(ICカード・生体認証など)を導入します。共連れの抑止・発見に役立つアンチパスバックと、一人検知機能を備えたセキュリティゲートを組み合わせ、監視カメラなどと併用します。
クリアデスクとクリアスクリーン:机の上に機密書類や記憶媒体を放置せず施錠すること、離席時には必ずパソコン画面をロックすることを徹底します。ルール化だけでなく、定期的な監査と教育によって運用を定着させることが鍵です。
機器の盗難・紛失と廃棄対策:持ち出し端末のフルディスク暗号化・MDM導入・USBメモリの利用制限を実施します。廃棄時は、HDDなら上書き・磁気消去、SSDならSanitizeコマンドや暗号化消去(保存当初から暗号化し、鍵を複製も含めて消去できる場合)といった媒体に合った方法や、機密性と媒体に合った破壊基準を満たす物理破壊(破砕・粉砕は最も低いセキュリティ区分以外では避ける)を選び、消去できたことを確認します。
設備・環境面の対策:UPSや自家発電装置による電力冗長化、精密空調による温湿度管理、ガス系消火設備の導入、監視カメラや警備員の配置など、施設そのものの強化も物理的セキュリティの重要な柱です。
どれほど優れたセキュリティシステムを導入しても、最終的にそれを扱うのは「人」です。組織全体で物理的セキュリティのルールを理解し、日々の業務における当たり前の習慣として組み込むことが、真に強固な情報セキュリティ体制を構築するための第一歩となります。技術・設備・人の三位一体でセキュリティを支える仕組みを築き上げることが、現代の情報資産保護における重要な課題と言えるでしょう。
本記事は情報処理安全確保支援士(SC)試験対策を目的として作成しています。
参考資料
- ISO/IEC 27002:2022 Information security, cybersecurity and privacy protection: Information security controls(ISO)
- NIST SP 800-88 Rev.2 Guidelines for Media Sanitization(NIST、2025年9月)
- 組織における内部不正防止ガイドライン(IPA)
- format コマンド(Microsoft Learn)
- Change in the behavior of the format command in Windows Vista and later versions(Microsoft Learn)
- 消防法施行令(e-Gov法令検索)
- カメラに関するQ&A(個人情報保護委員会)
- 個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会)
- 情報セキュリティマネジメント試験 平成29年度 秋期 午前 問題冊子(IPA)・解答例
- 情報セキュリティマネジメント試験 令和5年度 公開問題(IPA)・解答例
- ITパスポート試験 令和4年度 公開問題(IPA)・解答例
テンプレート集
+おまけ:毎日1通の無料メール講座つき。登録した日が「1日目」、図解と論理で16週間かけて基礎も固まります。

